Хакери експлуатують вразливості Plex2Shell для розгортання криптомайнерів та бекдора Linux
Зловмисники активно експлуатують ланцюг із чотирьох вразливостей, відомих як Plex2Shell, у Plex Media Server, щоб отримати неаутентифіковане віддалене виконання коду та розгорнути криптомайнер XMRig та бекдор-зворотний проксі Linux.
Активна експлуатація ланцюга Plex2Shell
Зловмисники почали експлуатувати ланцюг вразливостей у Plex Media Server для розгортання криптомайнерів та програмного забезпечення зворотного проксі, через день після публічного виходу proof-of-concept, за словами дослідника, який використовує онлайн-псевдонім boredhackerblog. Дія полягає в ланцюгуванні чотирьох різних вразливостей, що спільно називаються Plex2Shell.
Чотири вразливості
CVE-2026-96652 (оцінка CVSS 5.3) — це неаутентифікована підробка запиту на стороні сервера через кінцеву точку /player/timeline, де параметр protocol вставляється у програмно сконструйований URL гравця без валідації, дозволяючи зловмиснику змусити сервер Plex виконати POST на обране ним призначення. CVE-2026-96654 (оцінка CVSS 6.9) стосується неправильної нейтралізації значень URL у кінцевій точці searchOne, що дозволяє зловмиснику викликати функції інших плагінів і передавати власні параметри для отримання адміністративного токена власника.
CVE-2026-96655 (оцінка CVSS 5.3) — це вразливість SSRF, яка дозволяє автентифікованому користувачу, тобто власнику токена, запитувати довільні внутрішні або зовнішні адреси через параметр шляху /video/:/transcode/universal. CVE-2026-96656 (оцінка CVSS 8.6) — це вразливість зовнішнього керування ім'ям файлу або шляхом, яка дозволяє записати спільний об'єкт ELF у вибраний зловмисником шлях у директорії Codecs і виконати його. Поєднані у порядку, ці чотири недоліки забезпечують неаутентифіковане віддалене виконання коду на вразливих екземплярах Plex Media Server.
Ці вразливості, разом з CVE-2026-96651 (оцінка CVSS 7.1), були повідомлені Plex 27 липня 2026 року дослідником безпеки Zach Main, і виправлені у Plex Media Server 1.43.3.10861, випущеному 3 серпня 2026 року. Експлуатація в реальних умовах була зафіксована через день після публікації технічних деталей ланцюга 16 жовтня 2026 року.
Розгорнуто майнера та бекдор-проксі
Атаки призвели до розгортання навантаження майнера з віддаленого сервера за адресою 217.60.194[.]116. Спроби атак спостерігалися з таких IP-адрес: 91.92.40[.]202, 176.65.139[.]228 та 45.194.92[.]222.
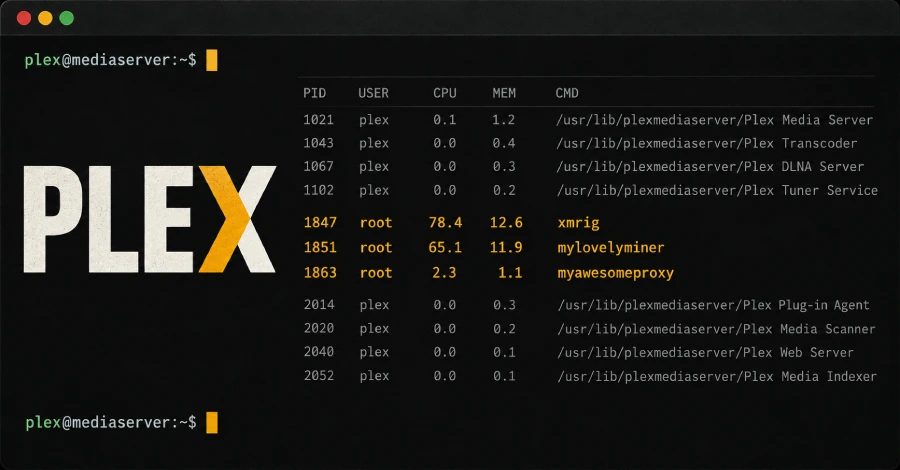
Ці недоліки також експлуатувалися для доставки артефакту з іменем myawesomeproxy, який VirusTotal ідентифікує як прихований бекдор Linux і зворотний проксі. При запуску програма відображає повідомлення, що використання програмного забезпечення означає згоду на потенційне зовнішнє використання інтернет-трафіку. Одночасно розгорнуто також процес майнера XMRig з іменем mylovelyminer, сервер якого вказує на ota.proxystream[.]st. Інший піддомен того ж домену, global.relay.proxystream[.]st, був позначений Bitsight у серпні 2026 року у зв'язку з ботнетом AISURU DDoS та proxyware.
Повідомлення на Reddit вказують, що у кількох користувачів Plex екземпляри були скомпрометовані тим самим навантаженням mylovelyminer, хоча на цьому етапі невідомо, чи це пов'язане з експлуатацією вразливостей Plex2Shell. Ця новина з'явилася більш ніж через місяць після того, як Plex закликав користувачів оновити свої екземпляри після випуску оновлення, яке усувало кілька невказаних вразливостей безпеки. Невідомо, чи входили ці вразливості до того попередження. Враховуючи активну експлуатацію, користувачам пораджено тримати свої встановлення Plex актуальними.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.