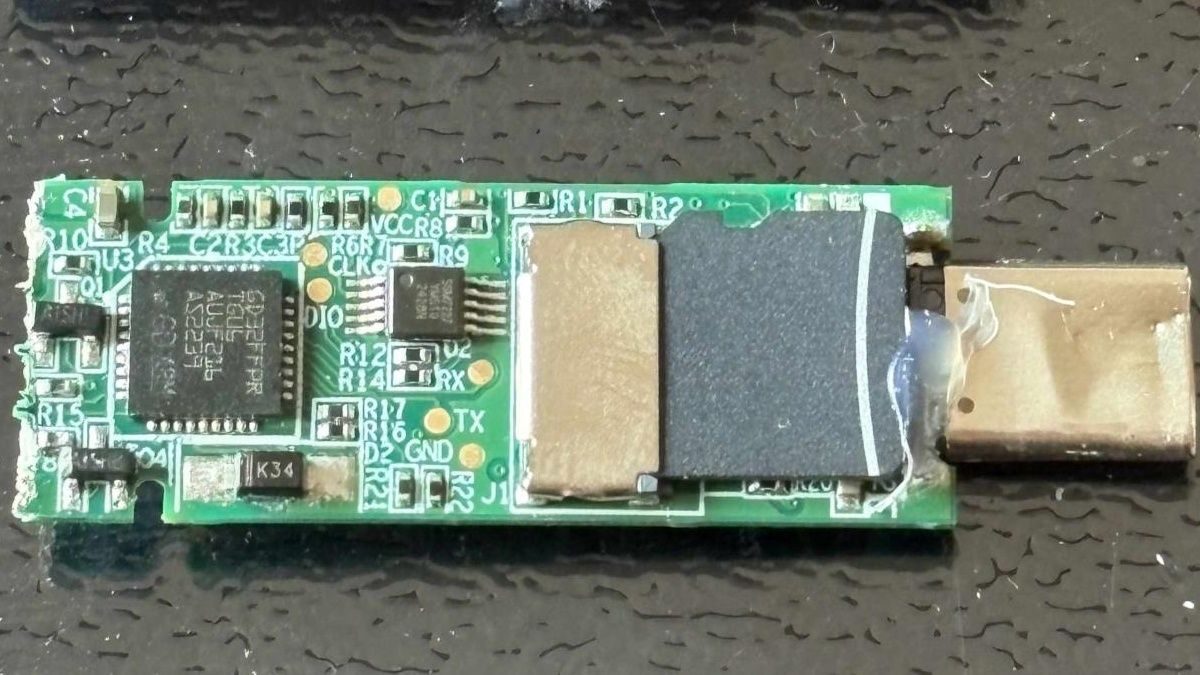
Накопичувач Lenovo ThinkPlus FU100 зі сканером відбитків виявився незашифрованою SD-картою
Дослідник безпеки Xusheng Li виявив, що флеш-накопичувач Lenovo ThinkPlus FU100 зі сканером відбитків пальців був незашифрованою SD-картою, а подальше дослідження з допомогою ШІ виявило бекдори та жорстко закодовані ключі в інших продуктах.
Дослідник безпеки Xusheng Li виявив, що флеш-накопичувач Lenovo ThinkPlus FU100 зі сканером відбитків пальців, який продавали як пристрій із шифруванням AES-256, всередині був звичайною SD-картою. Сканер відбитків лише вмикав USB-з'єднання, а дані на картці насправді не були зашифровані. Подальше дослідження з допомогою ШІ минулого тижня виявило облікові записи з бекдорами на накопичувачі іншого виробника та жорстко закодовані ключі в інших нібито захищених продуктах USB-пам'яті.
Результати дослідження Lenovo FU100
Xusheng Li описав FU100 як «просто SD-карту в красивому корпусі», зазначивши, що за фізичного доступу дані легко отримати. Початковий аналіз відбувся торік; тимчасовим рішенням було нанесення епоксидної смоли на картку. Пізніше виправлення Lenovo, випущене на початку цього року для накопичувачів FU100, FU200, TU800 і SSD TSD303, вимагає від власників подзвонити на сервісну лінію в Китаї та або надіслати пристрої на заміну, або отримати оновлення прошивки на місці. Lenovo радить спочатку зробити резервну копію даних і наполегливо рекомендує очистити накопичувач перед відправленням. Lenovo оцінила серйозність рекомендації як високу, а один із трьох CVE стосується програмного забезпечення конфігурації, яке може дозволити локальному користувачеві, який увійшов у систему, обійти автентифікацію пристрою та зареєструвати ненадійний відбиток пальця.
Недолік пароля TSD303
Те саме дослідження виявило іншу проблему у зовнішньому SSD Lenovo TSD303. Його дані були зашифровані, але накопичувач надсилав правильний пароль назад через USB відкритим текстом для порівняння програмним забезпеченням. Перше виправлення, через три місяці після початкового повідомлення, використовувало блокове шифрування з ключем, отриманим із значення, схожого на мітку часу; програмне забезпечення Lenovo могло обчислити цей ключ, тому виправлення було вразливим, якщо його розібрати, і не захищало дані на викраденому пристрої. Пізніше виправлення, наприкінці минулого року, змушує накопичувач сам перевіряти введений пароль, тому правильний пароль ніколи не залишає пристрій.
Інші виробники та зворотне інженерування за допомогою ШІ
Той самий SDK охоплював ще дев'ять пристроїв від кількох виробників; більшість із них також могли розкривати паролі досвідченому зловмиснику; два залишали дані незашифрованими на microSD-карті. Захист від копіювання відрізняється від прямого доступу, оскільки його мета полягає в тому, щоб дозволити отримувачам переглядати файли, але не копіювати їх. Xusheng Li використав Codex від OpenAI з інструментом зворотного інженерування свого роботодавця проти схем захисту інших виробників. Інструмент Netac вдалося зламати приблизно за сім хвилин після того, як Codex знайшов фіксований ключ, вбудований у програму, та пароль користувача, записаний у діагностичні журнали. У USB Copy Protection від KakaSoft був внутрішній пароль, який програма створює сама; Codex відновив його, щоб розшифрувати тестовий файл без пароля користувача, приблизно за 26 хвилин. Copy Secure від Nexcopy зайняло близько 10 хвилин, а його ключ розблоковувався сертифікатом, вбудованим у програму перегляду. YutianDun від SecZure мав два приховані облікові записи з бекдорами з простими паролями, виявлені за допомогою налагодження з поверненням у часі. Коментарі Xusheng Li свідчать, що злий намір не можна припускати.
Розкриття інформації та пом'якшення
Xusheng Li не попередив KakaSoft, Nexcopy та SecZure, стверджуючи, що накопичувач, який уже потрапив у руки зловмисника, не можна легко відкликати або оновити. Він сказав, що перевірка на боці клієнта ніколи не є безпечною, а користувачі мають самі перевіряти заяви про безпеку. На момент виступу Xusheng Li у березні Netac не мав виправлення. Як приклад правильного шифрування Xusheng Li навів відкритий USB-накопичувач, який отримує ключ із пароля користувача, тому саме читання microSD-карти не дає зловмиснику нічого.
Джерела: Tom's Hardware
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.