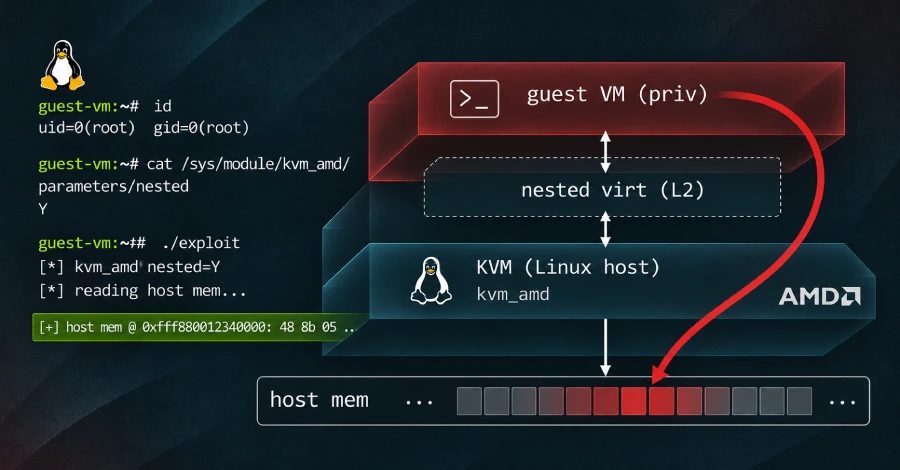
CVE-2026-99312: Уразливість Linux KVM дозволяє гостьовим VM читати пам'ять хоста на процесорах AMD
CVE-2026-99312 впливає на KVM на хостах AMD з увімкненою вкладеною віртуалізацією. Дослідники зчитали близько 127 ГБ пам'яті сервера DigitalOcean з гостьової віртуальної машини.
Уразливість у KVM, відстежувана як CVE-2026-99312, дозволяє гостьовій віртуальній машині на хості AMD з увімкненою вкладеною віртуалізацією отримати доступ до пам'яті хоста. Орен Йомтов з Terra Security знайшов цю помилку та повідомив про неї через програму баг-баунті DigitalOcean; DigitalOcean підтвердило, що експлойт працює на її власних хостах, і оцінило його як критичний. Виправлені ядра були опубліковані в основній гілці у вівторок, а DigitalOcean оновило свій парк за допомогою лайв-патчу.
Що дозволила ця помилка
На DigitalOcean Droplet першими даними був банер версії ядра хоста, за яким слідувало близько 127 ГБ оперативної пам'яті хоста, відображеної як тільки для читання. Окремий тест запису на власному bare-metal сервері AMD дослідників записав 32 обрані байти у активну сторінку пам'яті ядра хоста; зміну підтвердив модуль-свідок, завантажений у те ядро. Обидва тести вимагали доступу root усередині VM, якою керували дослідники; атакувач потребував би ту саму позицію, а не лише мережевий доступ. Хости KVM на базі Intel не зазнали впливу, і багато опитаних хмарних провайдерів не були вразливими, оскільки не увімкнули вкладену віртуалізацію на AMD.
Як працювала помилка
Технічний аналіз Terra описує вказівник, який залишився спрямованим на звільнену пам'ять. KVM використовує вкладену таблицю сторінок, щоб перекладати адреси пам'яті VM у пам'ять хоста, а процесор знаходить цю таблицю через вказівник, збережений для кожного віртуального CPU. Коли скидання INIT зупиняє вкладений VM, KVM пропускає відновлення вказівника зовнішнього VM, залишаючи його вказівником на сторінку, яку ядро вже звільнило. Як тільки ядро повторно використало цю сторінку, гість міг заповнити її записами, що називають будь-яку фізичну сторінку на хості. Помилку створив патч 2022 року для CVE-2022-3344: він повернув шлях скидання до блоку керування зовнішнього VM, але пропустив вказівник таблиці сторінок. Відтоді помилка залишалася в ядрі майже чотири роки.
Серйозність і масштаб
Команда CVE ядра Linux оцінює помилку в 8,8 з 10, з високим впливом на конфіденційність, цілісність і доступність. Попередня оцінка Red Hat дає їй Moderate з 5,6 і вважає вплив лише відмовою в обслуговуванні. DigitalOcean оцінило її як критичну для своєї спільної хмари. Супровідників Linux KVM повідомили 21 жовтня, а виправлення злили 2 листопада. VirtFusion заявляє, що немає звітів про використання помилки поза дослідженнями. Код експлойту не опубліковано, і не існує настанов, як виявити минулу спробу.
Що робити
Виправлення міститься в ядрі хоста; оновлення операційних систем усередині VM нічого не змінює, і хост продовжує працювати зі старим ядром до перезавантаження. В основній гілці виправлення вийшло в стабільному ядрі 7.3.5 та в ядрах із довгостроковою підтримкою 6.18.64 і 6.12.118. Вразливий код увійшов у ядро 6.1 у 2022 році і був перенесений у випуски 5.15.81 і 6.0.11. Ядра дистрибутивів переважно ще не мають виправлення: Debian перелічує всі випуски як вразливі, виправлення лише в unstable; Ubuntu перелічує ядра як вразливі без виправленого пакунка; Red Hat перелічує ядра Enterprise Linux 9 і 10 як уражені з відкладеним виправленням, тоді як Enterprise Linux 8 не уражене.
Доки виправлене ядро хоста не встановлено і хост не перезавантажено, єдиний захист — вимкнути вкладену віртуалізацію. Це повністю закриває цей шлях, але VM більше не зможуть запускати власні VM, тому орендарів, які на цьому залежать, слід попередити до зміни. За настановою для операторів від VirtFusion, вкладена віртуалізація увімкнена за замовчуванням у модулі kvm_amd, тож невиправлений хост відкритий, якщо параметр не змінили навмисно. Перевірте це командою cat /sys/module/kvm_amd/parameters/nested; значення 1 або Y означає, що вона увімкнена. Якщо хост ще не можна оновити, додайте options kvm_amd nested=0 до конфігурації модуля хоста. Перезавантажте хост. Налаштування не можна змінити, поки працюють VM, і щойно встановлене ядро також не захищає хост до перезавантаження. Підтвердьте командою uname -r та повторним читанням параметра nested.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.