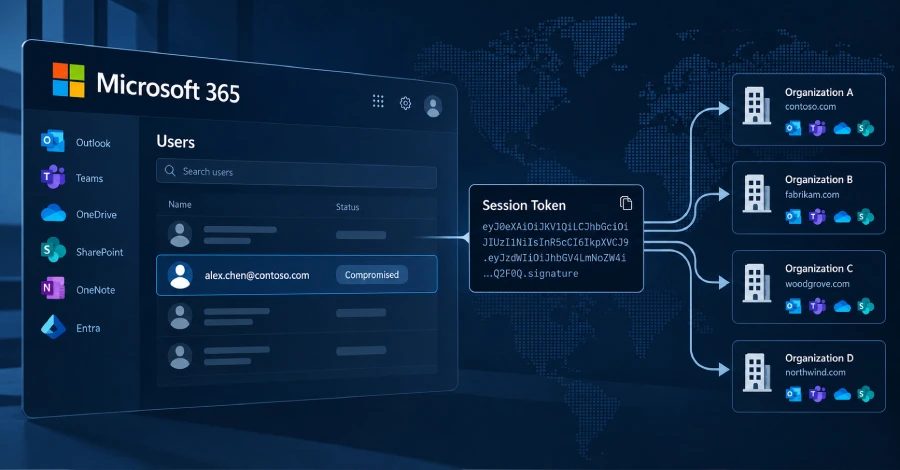
Атаки повторного використання токенів Microsoft 365 уразили 79 організацій, скомпрометовано 97 облікових записів
Дослідники виявили кампанію token-replay у Microsoft 365 з використанням ретрансляторів adversary in the middle: скомпрометовано 97 обліковок у 79 організаціях і зареєстровано 48 підставних пристроїв Entra для закріплення.
Огляд атаки
Дослідники Huntress виявили кампанію Microsoft 365 між 14 липня та 22 вересня 2026 року, яка використовувала ретранслятори adversary in the middle для захоплення сесій входу та повторного використання викрадених токенів. Атака, названа token spraying, полягала в масштабному повторному використанні багатьох викрадених токенів у кількох організаціях. Дослідники зафіксували 497 успішних подій входу в організаціях-жертвах з понад 200 000 спроб входу, що зрештою призвело до компрометації 97 облікових записів.
Повторне використання токенів і обхід MFA
Сторінка входу AitM розташовувалася між жертвами та легітимною інфраструктурою Microsoft, захоплювала введені облікові дані та коди MFA, а потім передавала цю інформацію на справжню сторінку входу. Метою було отримати токен доступу, виданий Microsoft після входу, щоб зловмисникам не доводилося вдруге обходити MFA. Доказовий токен входу згодом повторно використовувався з пристроїв зловмисників упродовж хвилин для автоматизованих спроб входу до сервісів Microsoft 365.
Закріплення через пристрої та застосунки автентифікації
Зловмисники додавали підставні пристрої Entra та нові застосунки автентифікації як механізми закріплення. У щонайменше 19 організаціях наявні методи MFA були видалені, а нові зареєстровані протягом трьох годин після першого входу. 21 липня 2026 року новий застосунок автентифікації під назвою iPhone 13 було активовано менш ніж за 51 хвилину після викрадення сесії. У каталогах жертв зареєстрували щонайменше 48 підставних комп'ютерів, що давало стійкий спосіб запитувати токени поза межами викраденої сесії.
Зловживання правилами пошти, атрибуція та рекомендації
Кампанія створила приховані правила вхідної пошти з назвами на кшталт . sss ss iT ,., ........ s та d для видалення або переміщення листів, що згадують виплату зарплати та бонус. Один скомпрометований поштовий ящик використали для надсилання вихідного спаму сотням зовнішніх отримувачів після того, як правила позначили всі вхідні повідомлення як прочитані та видалили їх. Microsoft Entra ID Protection оцінила уражений обліковий запис як високоризиковий. Токени надходили з кількох джерел: ретрансляторів AitM за підробленими сторінками входу, фішингу device-code та соціальної інженерії під час легітимних входів. Активність походила з румунської IP-адреси 193.26.115.221, пов'язаної з AsyncRAT і німецьким хостинг-провайдером 1337 Services GmbH. GreyNoise перелічив 29 IP-адрес цього провайдера, з яких 10 позначено як шкідливі, а п'ять як підозрілі. Сам провайдер пов'язаний зі StarkRDP і rdp.sh. Домени, пов'язані з обома, було знято у січні 2025 року під час операції Talent разом із Nulled, Cracked і Sellix. StarkRDP заперечує причетність, заявляючи, що було вилучено лише сервер вебсайту та домен. Організаціям, які підозрюють компрометацію через повторне використання токенів, рекомендовано відкликати сесії та скинути паролі, перевірити пристрої Entra, переглянути методи MFA, перевірити неочікувані правила вхідної пошти та нові корпоративні застосунки, а також обмежити робочий процес device-code за допомогою політик Conditional Access. Політики Conditional Access можуть допомогти закрити деякі прогалини безпеки, які MFA не може закрити, за умови належного впровадження, і мають вимагати MFA або блокувати для всіх користувачів, усіх хмарних застосунків і всіх типів клієнтських застосунків безумовно.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.