zLabs виявив Android-шкідник RatHat, яким керує генеративний AI
За даними zLabs, RatHat — це Android-шкідник, який пов'язаний з групою, що діє в Китаї. Він використовує генеративний AI, фішингові сайти, Accessibility та локальний ADB для крадіжки фінансових даних і збереження shell-доступу.
Поширення RatHat та фінансові цілі
zLabs виявив новий Android-шкідник RatHat, який пов'язаний з авторами загроз і, ймовірно, діє в Китаї. Він поширюється переважно через смішинг та малвертайзинг, що перенаправляє користувачів на шахрайські портали завантаження стороннього ПЗ. На сторонніх форумах також рекламують шкідливі APK-файли, які представлені як легітимні додатки та закликають користувачів встановлювати їх вручну.
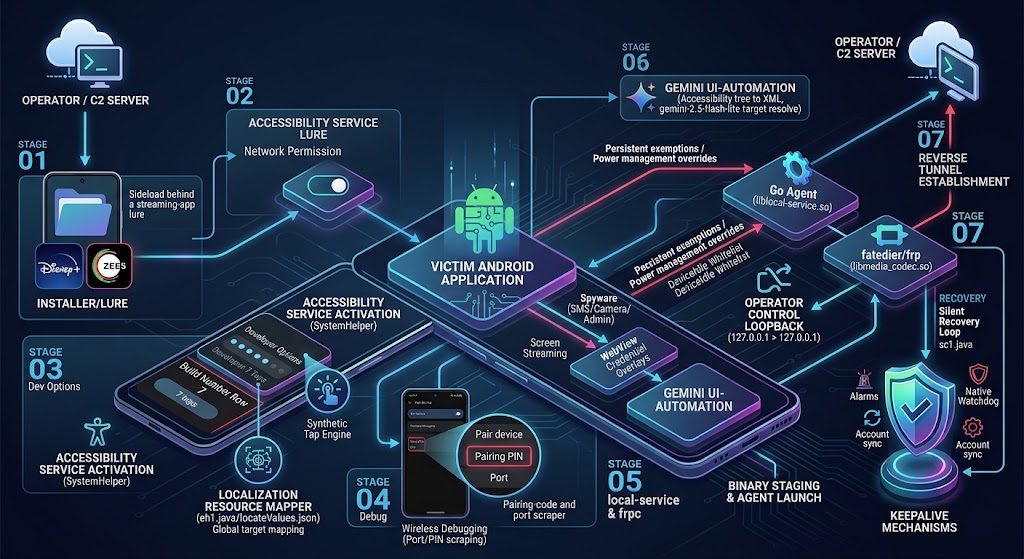
RatHat для збору фінансових даних використовує підроблені банківські, криптовалютні та платіжні інтерфейси. Інжектовані оверлеї націлені на вибрані банківські та крипто-додатки, а вбудовані екрани — на WeChat та Alipay. Додаток краде імена користувачів та PIN-коди, а SMS-слухач з повідомленнями може перехоплювати OTP та 2FA-коди. Движок генеративного AI надсилає дерево Accessibility у реальному часі у вигляді XML AI-асистенту, який аналізує текст, повертає координати для синтетичних натискань і віддає команди, наприклад SCROLL_DOWN.
Локальний ADB додатка порушує sandbox
RatHat спочатку покладається на те, що користувач дозволить доступ до Accessibility. Його SystemHelperService синтетичними жами сім разів натискає Build Number, вмикає Wireless Debugging і зчитує шестизначний код пар ADB та динамічний порт. За допомогою вбудованої бібліотеки libadb-android додаток авторизується з локальним ADB-демоном пристрою і досягає /data/local/tmp, отримуючи доступ до shell-рівня поза межами обмежень звичайного sandbox додатка.
За допомогою ADB він готує liblocal-service.so, Go-агент та libmedia_codec.so, клієнт зворотного проксі frpc, який замаскований під нативну бібліотеку. Go-агент забезпечує постійну роботу та WRITE_SECURE_SETTINGS, використовує винятки енергоспоживання та може вимикати пакети. FRP-клієнт підтримує постійний тунель із сервером зловмисника, що надає маршрут загального призначення до ADB-демона пристрою.
Крадіжка даних та самовідновлення
RatHat збирає інформацію через текстові події Accessibility, дані адресного рядка браузера та скриншоти екрана або введення. Його заснований на Go AdbTouchCapture зчитує необроблені дані /dev/input через getevent. Порівняння координат торкань із розкладками клавіатури та шаблонів у locateValues.json дозволяє додатку визначати PIN-коди, паролі та шаблони розблокування, навіть коли FLAG_SECURE, спеціальна клавіатура або захист блокування екрана приховують текст від Accessibility.
Він також чинить опір видаленню. RatHat може перекрити вікно підтвердження видалення підробленим екраном помилки Google Play та скасувати дію. Навіть у випадку видалення APK пакет local-service працює через життєвий цикл, перевіряє наявність додатка та перевстановлює його, відновлюючи дозволи автозапуску та доступ до Accessibility. heartbeat відновлює сервіс, сканує ADB-порти та за потреби повторно вмикає налагодження.
Антианаліз та дистанційне керування
Дропер містить два зашифровані ресурси payload. Чотири шари антианалізу використовують підробку ZIP-контейнера, manifest розміром 61MB, який складається переважно з недокументованих записів, псевдоінструкції DEX неправильної ширини та StringFog з шифруванням StringCrypto. Окремий шар антиналагодження виконує шість перевірок, які включають JDWP, ptrace, параметри налагодження, Frida, Xposed, root-статус та сигнали емулятора.
Додаток реєструється через HTTP і підтримує WebSocket з heartbeat, використовує авторизацію HMAC-SHA256. Go-агент відкриває локальний HTTP-сервер на 127.0.0.1:7910, окремо підтримує heartbeat і зберігає офлайн-завдання в буфері. FRP-компонент забезпечує постійний зворотний тунель. За словами zLabs, ця архітектура робить можливою адаптивне виконання поза межами звичайного sandbox додатка та дозволяє зберігати доступ навіть після видалення основного додатка.
Джерела: Malwarebytes · Security Affairs · Fox News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.