Шість незакритих вразливостей у контролерах Danfoss AK-SM800A дозволяють віддалене захоплення
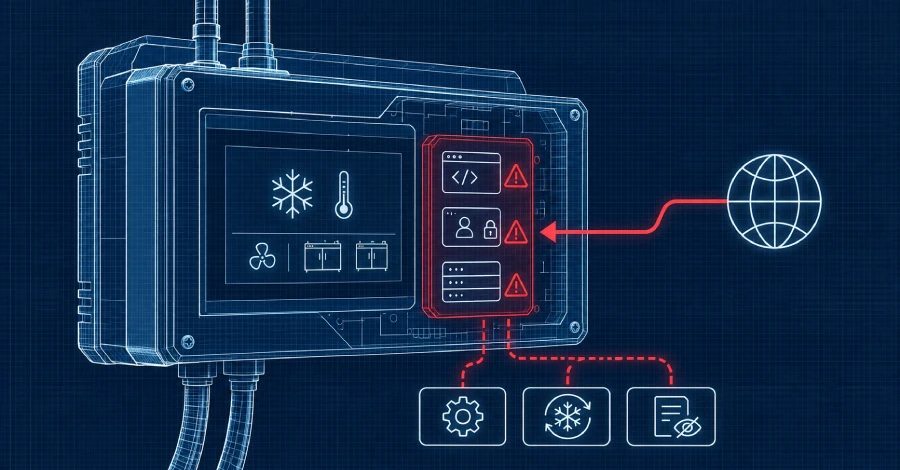
Дослідники знайшли шість незакритих вразливостей у контролерах охолодження Danfoss AK-SM800A, що дозволяють віддаленим зловмисникам захопити пристрої без входу в систему. Виправлень немає, найновіша прошивка 5.4.0 не усуває їх.
Дослідники з Midnight Blue виявили шість незакритих вразливостей у контролерах охолодження Danfoss AK-SM800A, що можуть дозволити віддаленим зловмисникам захопити пристрої без автентифікації. Уражена прошивка включає найновішу версію 5.4.0, і жодного виправлення не випущено.
Деталі вразливостей
П'ять із недоліків знаходяться в обробниках вебзапитів, які не вимагають входу та працюють із правами root. Шостий недолік є в шлюзі, який забезпечує дотримання режиму Strict, захисту входу, що вимагає зашифрованих з'єднань і токенів сесії. Коли режим Strict увімкнено, недолік шлюзу може спричинити його збій, а за додаткової роботи цей збій можна перетворити на виконання коду. Контролери не мають безпечного завантаження, тому зловмисник може залишити стійкий код, що переживе заводське скидання або оновлення прошивки.
Настанови агентств
Кібербезпекові агентства Бельгії, Ірландії та Німеччини порадили операторам прибрати інтерфейси керування контролерів AK-SM800A з інтернету. Бельгійське та ірландське агентства заявляють, що оновлення прошивки, зміна типових паролів або вмикання режиму Strict окремо не є достатніми. Вони рекомендують використовувати безпечний VPN або захищену внутрішню мережу для віддаленого доступу та перевіряти задані температури, розклади розморожування, налаштування сигналів тривоги, облікові записи користувачів і налаштування віддаленого доступу на наявність несанкціонованих змін.
Відповідь виробника
Danfoss указує прошивку 5.4.0 як найновіший випуск, але її примітки до випуску не згадують виправлення шести недоліків. Сторінка рекомендацій виробника не містить повідомлення про ці вразливості та не вказує дату виправлення. Danfoss раніше виправив інші недоліки в AK-SM800A у 2023 та 2025 роках, але версія прошивки 5.3.2, яку дослідники вивчали і яка на той момент була найновішою, є новішою за всі ці виправлення.
Вплив і рекомендації
Атаки на ці контролери у Франції та по всій Європі спричиняли небажані цикли розморожування та втрату запасів. Німецьке агентство BSI каже, що не має інформації про те, що шість нових недоліків використовувалися в тих інцидентах. Дослідники застерігають, що кодова база, ймовірно, містить більше подібних проблем, а виправлення недоліків по одному або покладання на режим Strict неправильно розподіляє обмежені ресурси безпеки. Операторам слід пріоритетно прибрати доступ з інтернету до того, як з'явиться виправлення.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.