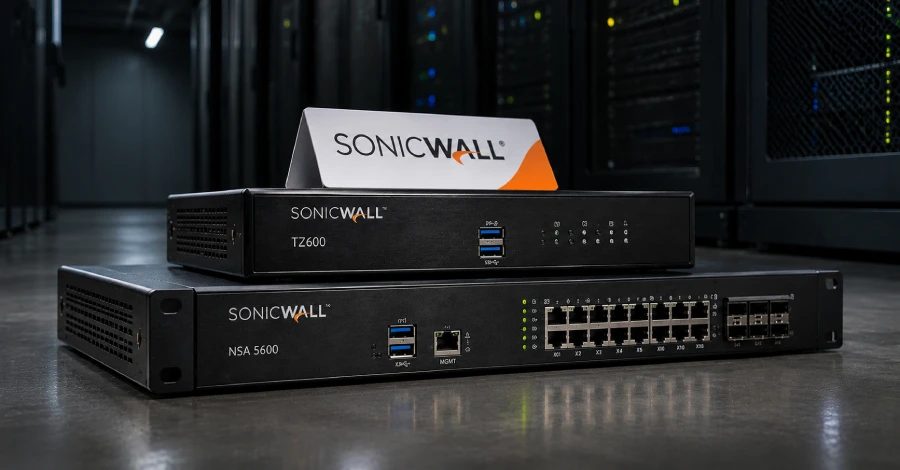
SonicWall закликає клієнтів вивести з експлуатації брандмауери Gen 6, бо підтримка патчів завершується
SonicWall попереджає, що брандмауери Generation 6 більше не отримуватимуть оновлень безпеки, навіть для критичних вразливостей, і закликає клієнтів негайно вивести їх з експлуатації або замінити на тлі атак на периметрові пристрої з використанням ШІ.
SonicWall закликає всіх клієнтів, які досі використовують брандмауери Generation 6, негайно вивести їх з експлуатації та замінити, а також припинити виставляти ці пристрої на інтернет-периметрі, посилаючись на ризики безпеки, посилені атаками з використанням ШІ. Компанія зазначає, що непідтримувані брандмауери Gen 6, ймовірно, активно атакуватимуть, і будь-який пристрій, що залишається в роботі, слід розглядати як експозицію високого ризику. Клієнтам рекомендують мігрувати на підтримуваний брандмауер Gen 8 із SonicOS 8.
Уражені продукти Gen 6
До уражених продуктів, що працюють на SonicOS 6.x, належать TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W, NSA 4600, NSA 5600, NSA 6600, NSa 4650, NSa 5650, NSa 6650, TZ400, TZ400W, TZ600, TZ600P, NSA 3600, NSa 3650, NSa 2650, SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650, NSv 10 до NSv 1600 (віртуальні Gen 6), SuperMassive 9200, 9400, 9600, 9800, NSsp 12800, NSsp 12400, TZ300, TZ300W і NSA 2600.
Чому периметрові пристрої перебувають під тиском
Останніми роками зловмисники дедалі частіше націлюються на периметрові пристрої як на точку запуску для отримання первинного доступу, навіть коли вікно між розкриттям і підтвердженою експлуатацією суттєво звужувалося, частково через використання зловмисниками автоматизації та ШІ для сканування інтернету на наявність непідтримуваних пристроїв, аналізу патчів та оголошень про вразливості й швидшого створення робочих експлоїтів. За даними звіту Google Mandiant M-Trends, опублікованого в березні 2026 року, середній час до експлуатації вразливостей став від'ємним і досяг орієнтовно -7 днів, що означає, що експлуатація в середньому починається до появи патча, порівняно з 63 днями у 2018 році та -1 днем у 2024 році. Звіт Cisco Talos Year in Review за 2025 рік також виявив, що 23% CVE, виявлених упродовж року, безпосередньо впливають на мережеві пристрої, зокрема VPN-пристрої, міжмережеві екрани нового покоління, балансувальники навантаження, маршрутизатори та інші.
Рекомендовані дії
Оскільки Gen 6 більше не підтримується активно й не отримує патчів, навіть для критичних вразливостей, користувачам рекомендують без жодного зволікання виконати наведені нижче кроки: провести інвентаризацію кожного брандмауера Gen 6 у виробничому середовищі та вивести їх з експлуатації, віддаючи пріоритет пристроям, що виставлені в інтернет або забезпечують віддалений доступ; замінити їх на брандмауер Gen 8 із SonicOS 8; і звернутися до авторизованого партнера SonicWall для планування міграції. Доки брандмауер не буде замінено, радять вимкнути керування через WAN (HTTPS, SSH і SNMP на інтерфейсах WAN), вимкнути SSL VPN або обмежити його відомими адресами джерел, увімкнути багатофакторну автентифікацію для кожного облікового запису віддаленого доступу та адміністратора й скинути локальні паролі, вимкнути сервіси й інтерфейси, що не використовуються, а також уважно стежити за журналами на предмет незвичайних входів, змін конфігурації та трафіку. SonicWall заявила, що ризик для непідтримуваного брандмауера зростає щодня, поки він залишається онлайн, і що одне порушення зачіпає все, оскільки скомпрометований периметровий брандмауер дає зловмисникам плацдарм для викрадення облікових даних, бічного переміщення та розгортання програм-вимагачів.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.