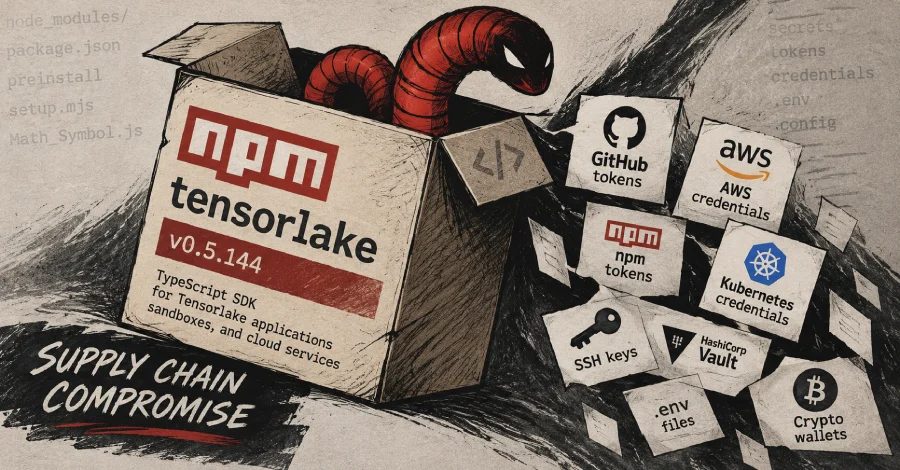
npm-пакет Tensorlake зламано для поширення черв'яка Shai-Hulud, що краде облікові дані
npm-пакет tensorlake, TypeScript SDK, зламано атакою на ланцюг постачання ChainDrop. Шкідлива версія 0.5.144 поширювала саморозповсюджувального черв'яка, який крав облікові дані з npm, GitHub, AWS, Vault та Kubernetes.
npm-пакет „tensorlake", TypeScript SDK для застосунків, sandbox-ів та хмарних сервісів Tensorlake, зламано атакою на ланцюг постачання ChainDrop / Shai-Hulud. За даними Socket, шкідлива версія 0.5.144 „містить обфускований код, який краде облікові дані, викрадає секрети, встановлює доступ і виконує дистанційний код." Версію видалено з реєстру npm.
Як сталося злом
За аналізом, зламаний реліз містить preinstall hook, який запускає JavaScript-файл (package/lib/setup.mjs); обфускований завантажувач з Bun розпаковує головний черв'як для крадіжки облікових даних, саморозповсюджувальний (package/lib/Math_Symbol.js). Зловмисник краде з локальних файлів, CI, Kubernetes та Vault. Він також встановлює HackBrowserData, викрадає вкрадене, залишається на хості та запускає дистанційний код.
За попередженням Socket, ризикує навіть один API-ключ. „Будь-який секрет, до якого має доступ процес, може бути розкритий, а персистентність зберігає доступ зловмисника навіть після видалення залежностей."
Цільові дані та поширення
Шкідливий код краде токени npm та GitHub, облікові дані та секрети AWS, дані HashiCorp Vault, доступи Kubernetes, ключі SSH, файли .env, гаманці криптовалют, дані месенджерів та конфігурації і файли MCP, пов'язані з Anthropic Claude, Cursor, Kiro, Windsurf та Zed.
Для поширення черв'як перевіряє пакети, опубліковані під ім'ям жертви, створює Sigstore provenance та повторно публікує зламані версії. Фейковий Copilot/Dependabot workflow вказує на те, що також заражено GitHub Actions workflow. Command-and-control endpoint (iseekaigogo[.]com) розриває через контракт Ethereum, а GitHub використовує як резервний канал для розміщення зашифрованих даних у публічному репозиторії з описом „Shai-Hulud: Here We Go Again."
Механізм „токена-привида"
Компонент „токена-привида" з монітором PowerShell перевіряє api.github.com/user вкраденим токеном GitHub. Якщо жертва відкликає токен, монітор запускає handler зловмисника через Invoke-Expression, що може бути деструктивною рутиною, подібно до попередніх хвиль Shai-Hulud.
Хронологія та реакція
За даними StepSecurity, шкідливі файли були внесені в main branch репозиторію tensorlakeai/tensorlake під ім'ям мейнтейнера, а потім випущені з того ж репозиторію. Перший commit відбувся 7 жовтня 2026 року о 01:20 UTC. Наступного дня release workflow опублікував 0.5.144 на npm.
Ashish Kurmi з StepSecurity зазначив, що шкідливий код записує доступні файли .claude/settings.json та .vscode/tasks.json у репозиторіях, тому під час відкриття проєкту в Claude Code або VS Code він запускається знову.
ChainDrop вперше зафіксували у серпні 2026 року, коли сотні npm-пакетів, зокрема Keyv та Cacheable, містили варіант Mini Shai-Hulud; він поширювався обфускованим JavaScript payload з Bun. Останній випадок розширює атаку на ланцюг постачання на інфраструктуру AI-агентів і показує, що актори загрози все частіше обирають AI-інструменти та сервіси.
Користувачам, які встановили шкідливу версію, рекомендується негайно видалити її та змінити облікові дані.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.