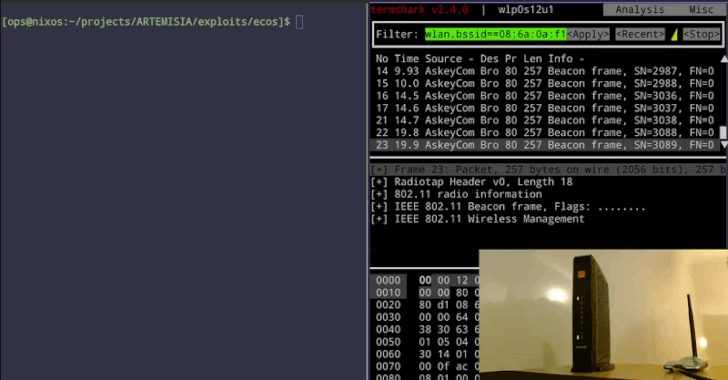
Незакрита вразливість WPS у Broadcom дозволяє близьким зловмисникам виконувати код із правами root на маршрутизаторах
Помилка у Wi-Fi Protected Setup від Broadcom дозволяє зловмиснику в радіусі радіо пошкодити пам'ять маршрутизатора та запускати код як root без пароля чи спарювання. Квентін Кайзер показав це на бельгійських шлюзах, без CVE та виправлення.
Шлях атаки
Помилка у версії Wi-Fi Protected Setup (WPS) від Broadcom дозволяє зловмиснику в радіусі дії радіо виконувати код із правами root на маршрутизаторах на базі Broadcom без мережевого пароля чи будь-якого етапу спарювання, повідомив дослідник з безпеки Квентін Кайзер 16 жовтня. Код Broadcom неправильно обробляє повторну збірку фрагментованих повідомлень налаштування WPS, тому спеціально сформовані повідомлення можуть пошкодити пам'ять маршрутизатора. Кайзер створив спосіб зчитати пам'ять із пристрою та спосіб запустити власний код на ньому.
У разі шлюзу Orange Belgium пристрій Askey TCG3000 зчитав збережений пароль Wi-Fi (PSK), передав його назад через ефір, а потім підключився до мережі з ним. У разі шлюзу Proximus, пристрою BBOX3V+ від Sagemcom, експлойт відкрив зворотну оболонку (reverse shell), віддалений командний рядок, що передається через Wi-Fi кадри, тому зовнішній сервер не потрібен. Обидві демонстрації пройшли без входу в систему, і Кайзер заявляє, що атака працює на відстані, а не лише у ближньому контакті. Він повідомляє, що реальних атак з використанням цієї вразливості не виявлено, і каже, що робочі експлойти є його власними.
Уражені пристрої
Код WPS від Broadcom вбудований у маршрутизатори та точки доступу декількох десятків виробників, і Кайзер оцінює, що мільйони пристроїв по всьому світу зазнали впливу. Вразливі чипи поділяються на дві родини. Старіші моделі на базі eCos включають BCM3380, BCM3383 та BCM33834; Кайзер не знайшов придатного виправлення і називає цю помилку «вічним днем» (forever day), тобто недоліком, який ніколи не буде виправлений на цих пристроях. Новіші моделі на базі Linux включають BCM3390, BCM65xx та BCM68xx, які можна виправити, якщо їхні виробники перейдуть на інше Wi-Fi програмне забезпечення.
У Бельгії Кайзер виявив вразливість, яку можна експлуатувати, на шлюзах трьох із чотирьох великих провайдерів: Proximus, Orange Belgium та VOO. Четвертий провайдер, Telenet, також може бути зараженим, але він не зміг його протестувати. Більший список, який він опублікував, від точок доступу для малого бізнесу Cisco до маршрутизаторів Huawei та ARRIS, поєднує підтверджені та непідтверджені записи, а деякі базуються на автоматизованій перевірці, яка лише позначає пристрій як, ймовірно, вразливий. Він каже, що бельгійські підрахунки на кожного провайдера сягають сотень тисяч шлюзів, але це грубі оцінки.
Немає виправлення й CVE
Кайзер простежує код до 2010 року щонайменше і каже, що Broadcom випустив неповне виправлення у 2018 році, а потім наказав клієнтам перейти на інший пакет Wi-Fi програмного забезпечення, званий hostapd, замість того, щоб покладатися на виправлення. На старих чипах eCos, за його словами, робоче виправлення ніколи не виходило, тому він називає це «вічним днем». Жоден CVE - ідентифікатор для відстеження, що дозволяє захисникам та виробникам слідкувати за недоліком - не було призначено. The Hacker News не знайшов CVE для цієї вразливості станом на 19 жовтня.
Кайзер каже, що Broadcom повідомила йому, що знає про помилку з 2018 року і чула про неї від інших, але не зареєструвала CVE та не зробила ніяких публічних заяв, що, на його думку, є причиною того, що так багато виробників пристроїв ніколи не випускали виправлень. Коли він звернувся до CERT Coordination Center, справу закрили того самого дня, оскільки саме Broadcom володіє правом призначати CVE для своїх продуктів і не зробила цього.
Поради для захисників
Виправлення для встановлення відсутнє, і Кайзер не вказує на жодне налаштування, яке блокувало б атаку через повітря. Натомість він надає спосіб знайти заражене обладнання: правила YARA, які виявляють вразливий код у видобутій прошивці, та скрипт, який слухає активну точку доступу та повідомляє, чи виглядає вона вразливою. Обидва є інструментами триажу; він зазначає, що виправлений пристрій все ще може відповідати правилам, тому спрацювання є причиною для подальшої перевірки, а не підтвердженим виявленням. Для обладнання, яке ніколи не буде виправлене, заміна є практичним варіантом. Кайзер характеризує цю помилку як зручну для зловмисників, які досягають цілі через близьку Wi-Fi мережу, а не через інтернет - техніку, яку російські державні хакери використовували для проникнення в мережі з другого боку вулиці.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.