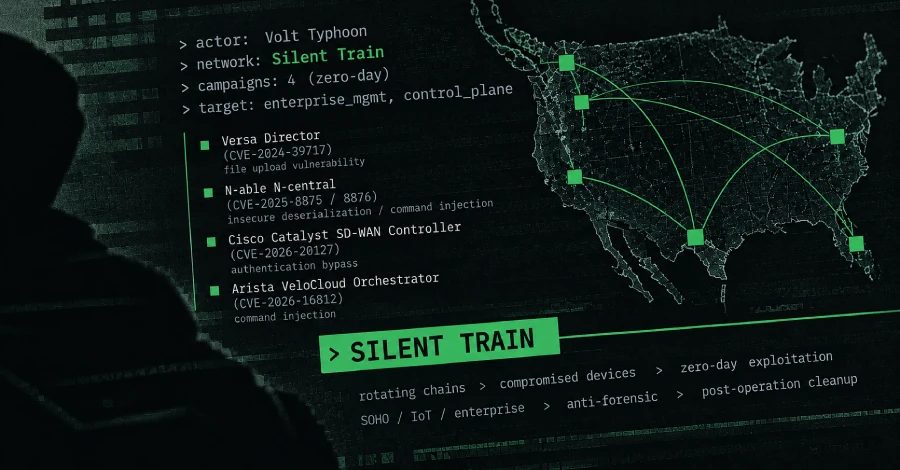
Volt Typhoon пов'язано з прихованою мережею доступу Silent Train
Black Lotus Labs повідомляє, що Volt Typhoon використовував Silent Train, приховану мережу скомпрометованих пристроїв, у чотирьох атаках із використанням уразливостей нульового дня та для стратегічного доступу до цілей у США.
Volt Typhoon, група кібершпигунства, пов'язана з Китаєм, використовувала нині зірвану приховану мережу доступу під назвою Silent Train для експлуатації уразливостей нульового дня, доступу до облікових даних, викрадення даних і стратегічного доступу, за даними Black Lotus Labs у Lumen Technologies. Мережа ґрунтувалася на ланцюгах скомпрометованих пристроїв SOHO, IoT та корпоративного рівня, що постійно змінювалися, і націлювалася на суб'єктів, які могли забезпечити масштабований доступ до клієнтів нижчого рівня, чутливих мереж або стратегічних програм.
Чотири кампанії з уразливостями нульового дня
Black Lotus Labs приписала Volt Typhoon через Silent Train чотири підтверджені кампанії з уразливостями нульового дня. Одна з них була уразливістю завантаження файлів у Versa Director, CVE-2024-39717, яку використали для доставлення веб-оболонки VersaMem. Інші три: CVE-2025-8875 і CVE-2025-8876 у N-able N-central, CVE-2026-20127 у Cisco Catalyst SD-WAN Controller і CVE-2026-16812 в Arista VeloCloud Orchestrator. Volt Typhoon також підозрюють у використанні ймовірної уразливості нульового дня в Quest KACE до її виправлення в жовтні 2025 року в кампанії, яка, за оцінками, зачепила понад 30 жертв.
Як працював Silent Train
Silent Train використовував швидко змінні ланцюги скомпрометованих пристроїв, які експлуатували за потреби, застосовували проти обраних цілей, очищали після операцій і оновлювали. Його сеанси були короткочасними, у середньому близько чотирьох годин, а оператори видаляли артефакти перед розбиранням кожного ланцюга. Фреймворк передавав шкідливий трафік через кілька пристроїв, зокрема віртуальні приватні сервери за межами США, пристрої SOHO і IoT не зі США та скомпрометовані пристрої в США, що слугували вихідними вузлами.
Було експлуатовано та залучено щонайменше 27 класів пристроїв, від пристроїв SOHO і IoT, таких як TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel і Cambium, до корпоративних платформ, таких як Fortinet, Cisco, PRTG, Mirth Connect і CyberPanel. Модеми Intelbras з'являлися лише як проміжні вузли ретрансляції, тоді як пристрої Netgear Orbi і Fortinet FortiGate слугували проміжними та вихідними точками в США. На початку 2025 року, як вважають, Silent Train перетворився на гібридну архітектуру, що зберігала пристрої корпоративного рівня в середньому від одного до трьох місяців; згодом він запровадив варіанти зворотного тунелю з використанням проксі з відкритим кодом, таких як Chisel і FRP.
Цілі та фокус на США
Мережа вибирала суб'єктів, які могли забезпечити масштабований доступ до клієнтів нижчого рівня, чутливих мереж або стратегічних програм, і націлювалася на платформи керування кінцевими точками, системи керування мережею, оркестратори SD-WAN і технології площини керування. Сотні жертв було виявлено серед постачальників телекомунікацій, державних установ, оборонних підрядників, служб супутникового та критично важливого зв'язку, університетів, ІТ-компаній і критичної інфраструктури, такої як водопостачання, енергетика, транспорт, морське сполучення, залізниця, авіація та служби екстреного реагування. У межах США Гаваї, Каліфорнія та Техас були зонами фокусу, оскільки в них розташовані великі військові об'єкти, телекомунікаційна інфраструктура, оборонні підрядники, постачальники супутникового зв'язку та критично важливі логістичні мережі.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.