Імпланти, знайдені в гаманцях Ledger, поширилися через авторизованих продавців в Європі та Азії
Апаратні імпланти в криптогаманцях Ledger, які продавали авторизовані продавці в Германії та Південно-Східній Азії, пов’язані з викраденням близько 102 мільйонів доларів криптовалюти із 315 рахунків.
Імпланти виявлено в гаманцях, проданих авторизованими продавцями
Апаратні імпланти, виявлені в криптогаманцях Ledger, проданих авторизованими продавцями в Германії та Південно-Східній Азії, пов’язані з крадіжкою криптовалюти на близько 102 мільйони доларів. За даними дослідницької блокчейн-компанії Bitquery, криптовалюту викрали з приблизно 315 рахунків, пов’язаних з компрометованими пристроями, проданими авторизованим реселером Ledger CryptoBilis, який базується в Малайзії. Серед викрадених коштів — Bitcoin, Ethereum, Tron та інші криптовалюти.
Власник пристрою Ledger у Германії, якого звуть Йоганес, стверджує, що в серпні виявив імплант у гаманці Nano X, купленому в магазині MediaMarkt, а другий імплант — в іншому пристрої, придбаному в тій же мережі. MediaMarkt вказаний авторизованим продавцем гаманців Ledger в Австрії, Германії, Іспанії та Туреччині та керує 1000 магазинами в десяти європейських країнах. За словами Йоганеса, працівник магазину сказав, що пристрої були новими, а повернуті товари знову не продаються, а повертаються Ledger.
Імпланти з розвиненим дизайном
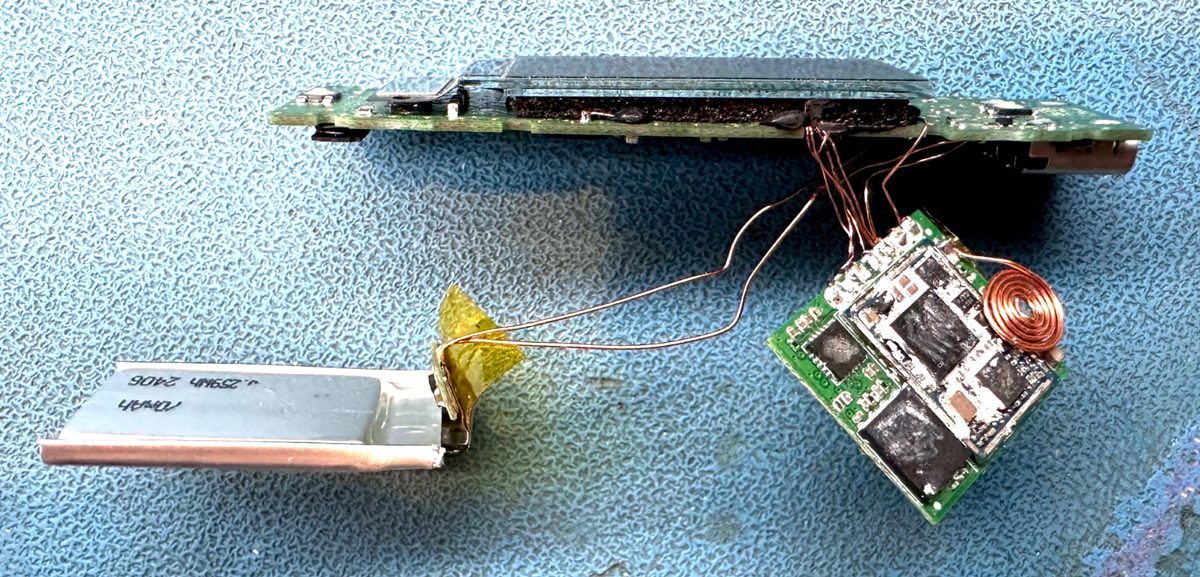
Апаратний хакер Джо Гранд на початку року вперше виявив імпланти в кількох гаманцях Nano X і березні повідомив про це Ledger. Імпланти включали додаткову плату, антену, LTE-модуль і eSIM, призначені для запису seed-фраз відновлення, які відображаються на екрані пристрою, та передачі зловмисникам через сусідні фізичні антенно-опорні споруди. Гранд купив ще вісім гаманців у онлайн-продавців у Таїланді й виявив, що чотири з них були компрометовані.
Колишній CEO збанкрутілої біржі Bitcoin Mt. Gox Марк Карпелес пізніше отримав два гаманці Ledger і виявив більш просунуті версії імплантів. Найновіше покоління використовує чорну спеціально виготовлену гнучку плату, припаяну до легітимної плати, з зіскобленими номерами деталей, а на анті трафаретним друком нанесено ідентифікатор AC-A2016-NANO-V1.1. Карпелес назвав цей дизайн свідченням планування, реального бюджету та масового виробництва.
Проблеми ланцюга поставок і реакція індустрії
Ledger припустив, що імпланти могли потрапити до пристроїв від авторизованих продавців із нелегітимних джерел або що повернуті компрометовані пристрої продаються далі. Компанія нагадала авторизованим продавцям, що продукцію слід закуповувати лише через авторизовані канали, а повернуті товари ніколи не повертають у товарні залишки. Дослідник безпеки в Японії, який перевірив десять компрометованих пристроїв Nano X, виявив п’ять різних версій імплантів і простежив передачу даних до серверів у центрі даних у Гонконзі, яким керує Alibaba, де у червні щонайменше 90 заражених пристроїв надсилали seed-фрази.
Також є свідчення, що зловмисники почали цілеспрямовано обирати пристрої Ledger Flex та Stax. У відповідь на знахідки конкурент Trezor заявив, що як превентивний захід різко скорочує перелік підтверджених продавців і стверджує, що немає свідчень про компрометацію пристроїв Trezor.
Джерела: zetter-zeroday.com
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.