USENIX: هجمات data-only أسهل بكثير مما كان يُعتقد
طوّر باحثون في VUSec أداة Einstein تولّد تلقائيًا هجمات data-only التي لا تغيّر مسار التحكم في البرنامج، لكنها تعمل بوسائط خبيثة وتتجاوز الدفاعات الحديثة في خوادم شائعة.
أداة بناها فريق VUSec في جامعة Vrije Universiteit بأمستردام تولّد تلقائيًا ما يُعرف بهجمات data-only، وهي استغلالات لا تغيّر مسار التحكم في البرنامج إطلاقًا، بسهولة أكبر بكثير مما افترضه مجال الأمن. وُصفت النتائج في مقال USENIX ;login: بعنوان «Data-Only Attacks Are Easier than You Think» (1 يوليو 2024).
ما هي هجمة data-only
يستولي الاستغلال الكلاسيكي على مسار التحكم بالكتابة فوق مؤشر إلى الكود — وهو طريق جعلته DEP وCFI وCPI صعبًا جدًا. أما هجمة data-only فتتيح للبرنامج تنفيذ كل دالة وكل نداء نظام كان ينوي تنفيذه، لكن ببيانات خبيثة، فلا تتغيّر سوى الوسائط.
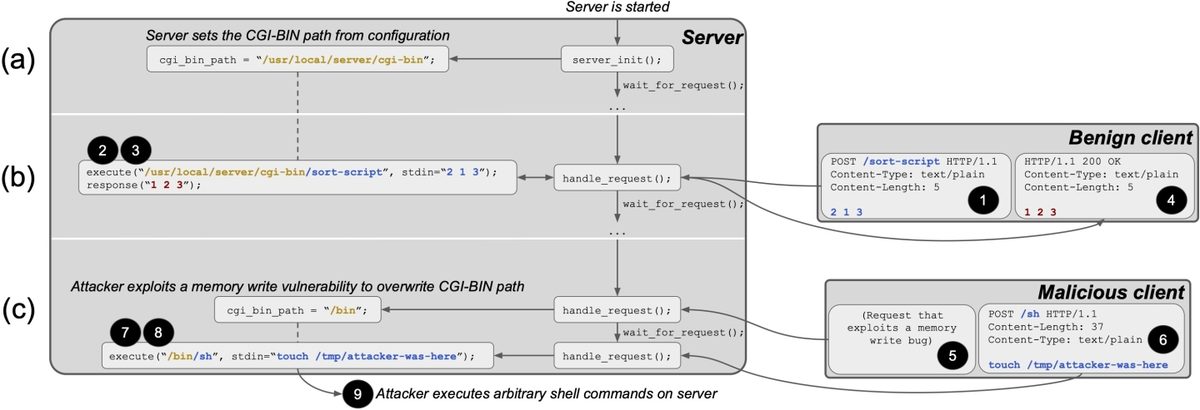
إعادة كتابة مسار CGI-BIN في خادم
المثال خادم ويب يشير متغيّر إعداده cgi_bin_path إلى «/usr/local/server/cgi-bin». ويتيح خلل في سلامة الذاكرة — من النوع الذي تقول Microsoft وGoogle وMozilla إنه يشكّل نحو 70% من أخطائها الأمنية — لعميل خبيث أن يُفيض المخزن المؤقت ويعيد كتابة المسار إلى «/bin». وطلب المهاجم «POST /sh» مع «touch /tmp/attacker-was-here» يجعل الخادم يدمج الاثنين في «/bin/sh»: يشغّل execve الصدفة ويُنشأ الملف. الضحية لا تنفّذ كود المهاجم — لا تختلف سوى وسائط نداء النظام.
Einstein والأرقام
اسم الأداة Einstein، اقتباسًا من عبارة تُنسب إلى Albert Einstein. وهي تستهدف نداءات النظام — الواجهة الشاملة إلى النواة — وتستخدم تحليل تلوّث ديناميكي لتتبّع القيم التي يمكن للمهاجم إفسادها وأيها يصل إلى وسائط نداءات حساسة مثل execve أو write؛ وتُؤخذ المرشحات من identity data flow، أي الحالات التي تكون فيها الوسيطة نسخة حرفية من بيانات يتحكم بها المهاجم. النتائج: 1,834 نداءً في httpd، و1,623 في nginx، و2,105 في postgres، و218 في redis، و92 في lighttpd؛ وباستثناء postgres كانت 82–98% منها identity data flow. وقد كفت مجموعات اختبار بتغطية 27–49%، ولـ nginx وحده أكّد Einstein 944 استغلالًا، اثنان منها يتجاوزان الدفاعات الحديثة.
لماذا يهم المدافعين
تكسر هجمات data-only افتراضًا يقوم عليه نهج الدفاع الحالي. كان لاختطاف مسار التحكم هدف محدّد جيدًا — مؤشر إلى كود يغذّي تفريعًا غير مباشر — لذا أمكن أن تكون DEP وCFI وCPI شاملة وعملية في الوقت نفسه. ولأن هجمة data-only تستطيع إفساد أي بيانات، يرى الباحثون أن الدفاع ضدها لا يكون عمومًا إلا واحدًا من الاثنين: فالسلامة الكاملة للذاكرة أو سلامة تدفق البيانات تكلّف أداءً، أما التدابير العملية مثل ترشيح نداءات النظام فليست شاملة.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.