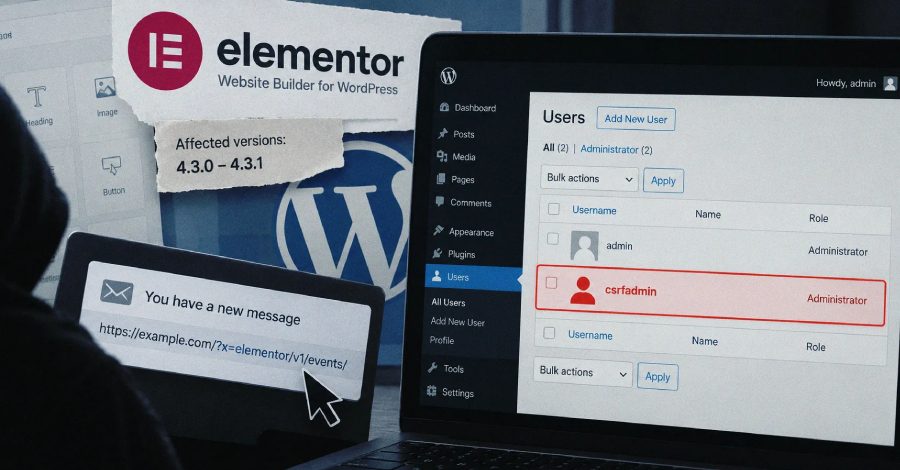
ثغرة CSRF في Elementor تتيح السيطرة على المواقع بعد نقر المدير على رابط مُعدّ
ثغرة CSRF عالية الخطورة في إضافة Elementor بالإصدارين 4.3.0 و4.3.1 بتقييم CVSS يبلغ 8.8، تسمح لمهاجم غير مُصادَق عليه بإنشاء حساب مدير مزيف بمجرد أن يفتح مدير الموقع رابطًا مُعدًا لهذا الغرض.
كُشفت ثغرة أمنية عالية الخطورة من نوع CSRF في إضافة Elementor Website Builder لمنصة WordPress، تتيح لمهاجم غير مُصادَق عليه إنشاء حسابات مدير مزيفة والسيطرة الكاملة على الموقع. وصفت الثغرة شركة Patchstack المتخصصة في أمن WordPress، وتقييمها وفق مقياس CVSS هو 8.8 من 10، ولم يُخصَّص لها معرّف CVE بعد.
يتأثر الإصداران 4.3.0 و4.3.1 فقط. الإضافة مُفعّلة على أكثر من 10 ملايين موقع WordPress، وتُظهر إحصاءات WordPress.org أن هذين الإصدارين وحدهما مثبتان على أكثر من مليوني موقع.
كيف تُتجاوَز الحماية
بحسب Patchstack، تكمن المشكلة في وحدة Editor Events داخل الإضافة. فهي تتفادى حماية CSRF في طلبات REST API المُصادَق عليها بملف تعريف الارتباط كلما ظهر النص الحرفي «elementor/v1/events/» في أي موضع من عنوان URI للطلب. ولأن عنوان URI يشمل جزء المعاملات، وهذا الجزء يكتبه من يصوغ الرابط، يمكن لأي طلب REST أن يُعفي نفسه من هذه الحماية بإضافة معامل يبدو غير ضار.
ولأن الفحص يطابق أي موضع في العنوان، فإن التجاوز يشمل كامل واجهة REST API في الموقع: مسارات نواة WordPress ومسارات كل الإضافات الأخرى المثبتة.
رابط واحد وحساب مدير جديد
وقالت Patchstack: «رابط واحد يفتحه مستخدم WordPress مسجَّل الدخول يجعل ذلك المستخدم ينفّذ أي إجراء في REST API يسمح به حسابه. وفي تثبيت قياسي، يؤدي نقر المدير على الرابط إلى إنشاء حساب مدير ثانٍ للمهاجم».
وأوضحت الشركة أن الهجوم لا يحتاج إلى الشروط المسبقة المعتادة: لا JavaScript، ولا نموذج مُرسَل، ولا صفحة خاضعة لسيطرة المهاجم. ويمكن أن يكون الرابط وسم anchor عاديًا داخل بريد إلكتروني أو رسالة دردشة أو تعليق. وفي تثبيت قياسي، تكفي مطالبة تُرسَل إلى العنوان /wp-json/wp/v2/users مع تحديد دور administrator لإنشاء حساب المدير الثاني.
الإصلاح في الإصدار 4.3.2
عولجت المشكلة في الإصدار 4.3.2 من Elementor، الذي صدر هذا الأسبوع بعد إفصاح مسؤول. أما الإصدارات الأقدم من 4.3.0 فلا تتضمن وكيل Editor Events، لذلك لا تتأثر. ويُنسب اكتشاف الثغرة والإبلاغ عنها إلى باحث يُعرف بالاسم المستعار «Saggre». ويُنصح مستخدمو الإضافة بتطبيق التحديث في أسرع وقت.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.