أنظمة إشعارات الملفات تسرّب سلوك المستخدمين على Linux وAndroid وWindows وmacOS
أظهر باحثون في جامعة غراتس التقنية أن الأنظمة الفرعية لإشعارات الملفات على Linux وAndroid وWindows وmacOS تعمل كقناة جانبية: يكفي إذن القراءة وحده لاستنتاج سلوك مستخدم آخر على الجهاز.
أظهر باحثون في جامعة غراتس التقنية في النمسا أن الأنظمة الفرعية لإشعارات الملفات على Linux وAndroid وWindows وmacOS تعمل كقناة جانبية: تطبيق يملك إذن القراءة وحده يمكنه استنتاج نشاط مستخدم آخر. وقد قُبل البحث في مؤتمر ACM CCS 2026.
الإشعارات كقناة جانبية
تُبلغ هذه الأنظمة التطبيقات عند فتح ملف أو إغلاقه أو تغييره أو حذفه: inotify على Linux، وFileObserver على Android، وReadDirectoryChangesW على Windows، وFile System Events على macOS. يبقى محتوى الملفات مجهولاً، لكن تدفّق الأحداث وحده يكفي لاستنتاج سلوك المستخدم والتطبيقات والنظام، وأحياناً لمعرفة وجود ملفات كانت مخفية.
ما الذي يتسرب على كل نظام
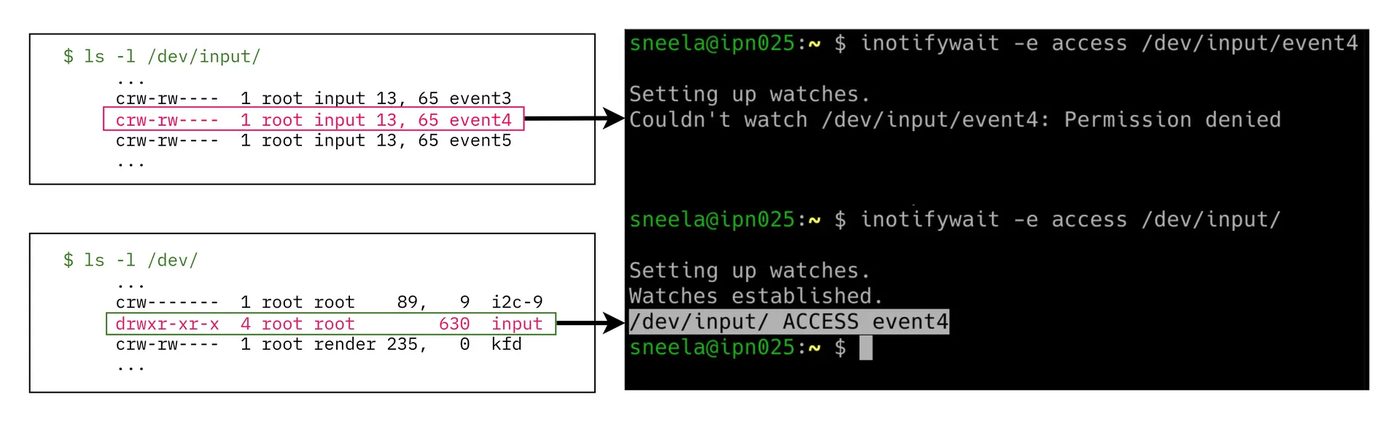
على Linux تفشل مراقبة ملف بلا إذن قراءة، لكن مراقبة المجلد الأب القابل للقراءة تُبلغ عن كل حدث في الملفات داخله. وأخطر حالة هي /dev/input: لا يُكشف المفتاح نفسه، بل مجرد حقيقة الضغط، وأبحاث تحليل التوقيت بين الضغطات مستمرة منذ عقدين.
على KDE Plasma تحت Wayland تراقب عملية في جلسة المستخدم نفسها المسار /usr/bin/pkexec لرصد طلب polkit وترسم نافذة كلمة مرور مزيفة فوق المربع الحقيقي. وقال فريق KDE إن منع سرقة التركيز ليس آلية أمنية.
على Android يتجاوز FileObserver طبقة FUSE التي تعزل تخزين التطبيقات، فيستطيع تطبيق بلا صلاحيات مراقبة المجلد الخاص في WhatsApp وتلقي أحداث مع أسماء الملفات. وتظهر الوسائط الواردة كحدث MOVED_TO بعد نحو 100 ميلي ثانية من فك التشفير، وتكشف نوع الوسائط ووقتها.
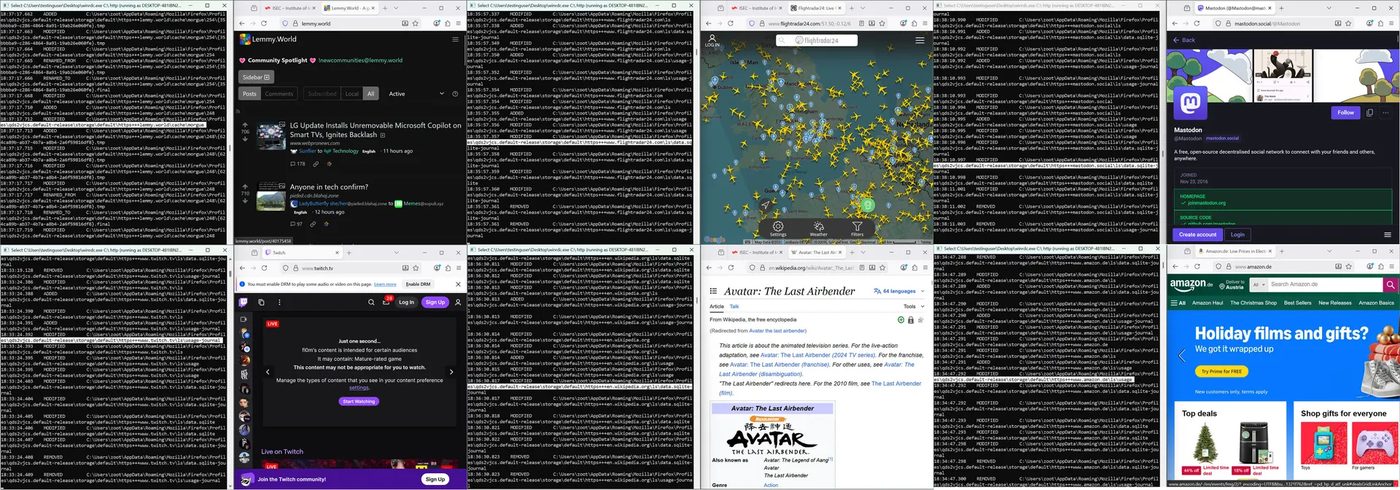
على Windows تتجاوز مراقبة المجلد الجذري C:\ فحوص الصلاحيات وتُبلغ عن المسار الكامل لكل ملف يُلمَس في أي مكان بالنظام. ووصفت Microsoft ذلك بأنه ميزة غير موثّقة. وعلى Firefox راقب الباحثون أكثر 1000 موقع بدرجة F1 بلغت 97.8 بالمئة، أما macOS فتسرب الأقل.
الإصلاحات والحالة
حصلت المشكلة على Linux على المعرّف CVE-2025-68788 وعولجت جزئياً في ديسمبر 2025: يمنع التحديث توليد حدثي access وmodify للملفات الخاصة. وسياسة السجل EnforceDirectoryChangeNotificationPermissionCheck من Microsoft تخفف سلوك Windows لكنها معطّلة افتراضياً، أي إن الهجمات تعمل على نظام قياسي. ولا يوجد إصلاح لـ Android أو macOS. وتتطلب الهجمات مهاجماً محلياً في سياق مستخدم آخر؛ ويقول المؤلفون إنهم لا يعرفون حالات استغلال فعلية، والكود متاح على GitHub.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.