مجرد شائعة عن ثغرة تكفي الآن لاكتشاف استغلال أمني
يصف مطوّر OCaml أنيل مادهافابدي كيف بدأ فحص خادمه بحثًا عن ثغرة تجاوز المسار في cohttp بعد دقائق من فتحه التصحيح، ويرى أن حظر النشر الأمني لم يعد يمنح الوقت الكافي.
تصحيح بدأ فحصه خلال دقائق
نشر أنيل مادهافابدي، مطوّر في منظومة OCaml وباحث في كامبريدج، في 22 أغسطس ملاحظة عن تغيّر عملية الأمن المعتادة في البرمجيات مفتوحة المصدر. فقد أصدر تحديثًا أمنيًا لـ cohttp 6.3.0 يعالج ثغرة تجاوز المسار. وكان التقرير قد وصل بشكل خاص عبر قناة Slack من Jane Street، وكُشف — بحسب قوله — بمساعدة Claude Fable.
عادةً يُصلح الخطأ بشكل خاص، ويُبلَّغ المستخدمون، ثم يُنشر تنبيه علني. لكن هذه المرة رصد في سجلات خادمه الحيّ طلبات تحمل النمط نفسه للخطأ بعد دقائق من فتحه طلب السحب. كما وجّه وكيله الخاص إلى الشيفرة المتأثرة وبنى استغلالًا لخادم محلي في أقل من دقيقة، وكتب أن عشر دقائق تبدو نافذة طويلة نسبيًا لبدء هجوم آلي.
حظر النشر لم يعد يمنح الوقت
يتناول الجزء الثاني من الملاحظة فعالية حظر النشر. تعتمد العملية التقليدية على إبقاء التفاصيل سرّية، لكن الأنظمة الوكيلية اليوم — وفق الكاتب — لا تحتاج إلا إلى اتجاه بحث عام. وفي دراسة لـ Fang ومشاركيه عام 2024، استغل وكيل مبني على GPT-4 نسبة 87% من مجموعة تضم 15 ثغرة عند إعطائه وصف CVE، و7% فقط بدون الوصف.
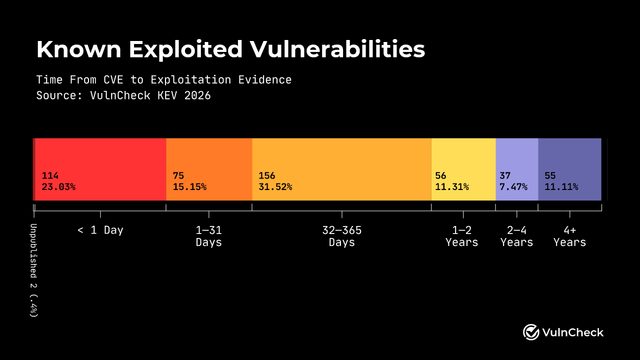
أصبح متوسط الزمن حتى الاستغلال سالبًا الآن — نحو سبعة أيام بالسالب، أي أن الاستغلال يسبق التصحيح. وكان هذا المؤشر يقارب 63 يومًا في 2018-2019، وتجاوز الصفر في 2024. ومثالان: أول محاولة استغلال لثغرة marimo المسماة CVE-2026-39987 جاءت بعد 9 ساعات من التنبيه دون وجود إثبات مفهوم علني، أما CVE-2026-33017 في Langflow فاستغرق 20 ساعة.
تشير الملاحظة أيضًا إلى ورقة من مايو 2026 صاغت مصطلح bugonomics: ويرى مؤلفوها أن عنق الزجاجة انتقل إلى قدرة المدافعين على إصلاح الأخطاء، إذ بقيت وتيرة الفرز والإصدارات عند المطوّرين ثابتة بينما تولّد النماذج اللغوية عمليات استغلال. ويشير الكاتب إلى أن الوصول إلى النماذج المتقدمة في إطار Project Glasswing وُسّع ليشمل 150 منظمة في 15 دولة، بينما لا يزال المطوّرون الصغار محرومين منه.
ما يمكن للمطوّرين فعله
تُطرح ثلاثة اتجاهات. الأول إعداد التصحيحات في بيئة خاصة فعليًا؛ فالنسخ الخاصة المؤقتة في GitHub تحقق ذلك جزئيًا فقط، لأن أنظمة CI لا تستطيع الوصول إليها ولا يمكن دمج سوى طلب سحب واحد في النسخة. الثاني التخلي عن حظر النشر لصالح إصدار مستمر، كما تفعل Chrome بتحديثات أمنية أسبوعية؛ ونواة Linux تؤجل التصحيحات سبعة أيام كحد أقصى، وفي حالات استثنائية أربعة عشر. الثالث الدفاع على مستوى البروتوكول: تطبيع فواصل المسار المرمّزة بالنسبة المئوية يمكن تنفيذه فور وصول التقرير، بينما يمر التصحيح الكامل بمراجعة واختبار وتغليف.
يرى الكاتب أن البرمجيات مفتوحة المصدر لا تملك آلية لتوزيع قواعد كهذه خارج شبكة توصيل تجارية. فقد نشرت Cloudflare قواعد مُدارة لسدّ ثغرة Log4shell عام 2021، لكن لا توجد حماية مماثلة سريعة الانتشار للمنظومة الأوسع. وتُختتم الملاحظة بالشكر لسافير ليفينغستون التي أبلغت عن المشكلة ولمراجعي التصحيح، مع التشديد على أن الإصلاح لم يكن جهدًا فرديًا.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.