CERT Polska: إعلانات Meta أوقعت مستخدمي أندرويد في بولندا في فخ الفوترة المكلفة
وثّقت CERT Polska حملة احتيال على هواتف أندرويد، إذ وجّهت 1,235 إعلاناً مدفوعاً على منصات Meta مستخدمين بولنديين إلى تطبيقات ضارة في Google Play فعّلت رسائل مدفوعة واشتراكات متكررة دون علمهم.
نشر فريق الاستجابة للحوادث الحاسوبية في بولندا CERT Polska تحليلاً لعملية احتيال على أندرويد استخدمت إعلانات مدفوعة على منصات Meta لتوجيه مستخدمين بولنديين نحو تطبيقات ضارة على Google Play. ووثّق الفريق 1,235 إعلاناً، منها 852 نُشرت تحت 60 اسم ملف شخصي روّجت لـ17 تطبيقاً ارتبطت بالعملية عبر الشيفرة أو البنية التحتية.
من إعلانين إلى حملة واسعة
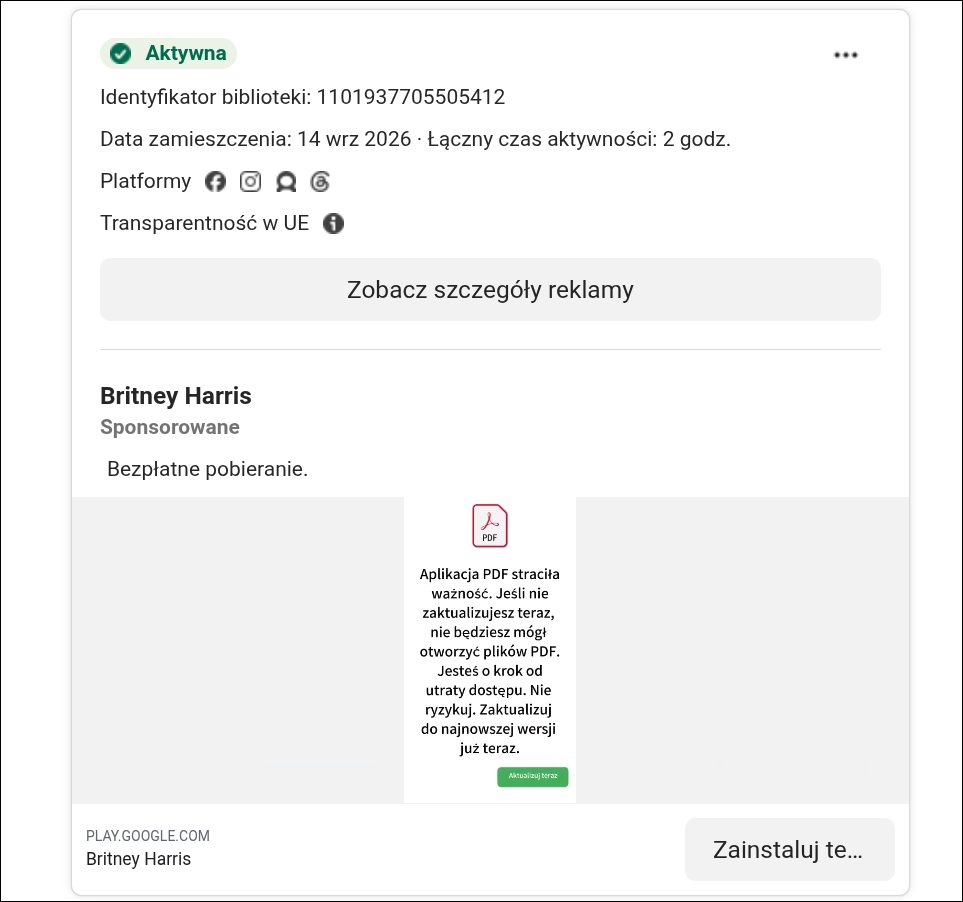
بدأ التحقيق في 14 سبتمبر بإعلانين على فيسبوك حذّرا المستخدمين زوراً من انتهاء صلاحية تطبيق PDF لديهم. وعند النقر يُفتح صفحة تطبيق Messenger Pro على Google Play، وهو تطبيق رسائل لا علاقة له بملفات PDF. وبحسب CERT Polska، عمل التطبيق فعلاً كتطبيق مراسلة واستطاع بشكل مشروع أن يطلب أن يصبح المعالج الافتراضي للرسائل، لكنه في الخلفية أعاد بناء وحدة مشفّرة، وتحقّق من رمز الدولة في بطاقة SIM (بولندا — MCC 260)، ثم نزّل وحدة الاحتيال النهائية. وفي 6 من التطبيقات الـ17 جرى تأكيد مكوّنات احتيال أو روابط مباشرة إليها، بينما احتوى الـ11 الأخرى على محمّلات ضارة.
كيف عمل فخ الفوترة
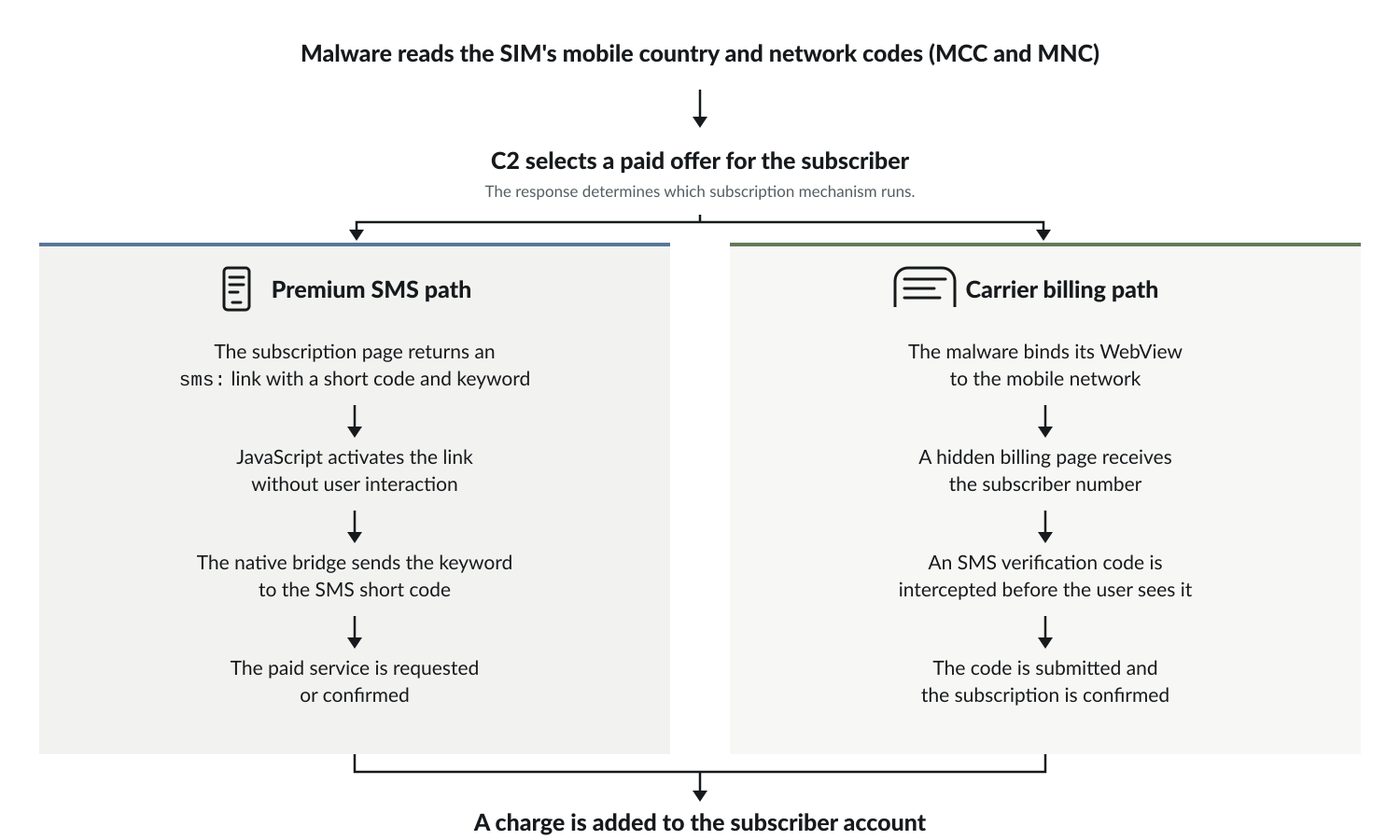
يُسجّل هذا النوع من الاحتيال المشترك في خدمة مدفوعة من دون موافقته. ورصدت CERT Polska مسارين. في الأول أرسلت البرمجية الخبيثة كلمات مفتاحية مُولّدة إلى أرقام قصيرة لرسائل SMS مدفوعة تكلّف 30.75 زلوتي (نحو 8 دولارات) للرسالة. أما الأرقام الثلاثة — 92505 و92512 و92513 — فكانت خدمات مدفوعة نشطة في السجل العام للمنظّم البولندي UKE ومسجّلة لدى المشغّلين الأربعة الكبار: Orange وT-Mobile وPlay وPolkomtel. وفي المسار الثاني نفّذت البرمجية فوترة عبر المتصفح تلقائياً، واعترضت رسالة التحقق أيضاً، ووصلت إلى عرض من Teleaudio بفاتورة 17 زلوتي (نحو 4.4 دولار) كل سبعة أيام.
وقال كاتسبير راتاجتشاك، المهندس الأمني الأول في CERT Polska، إن العملية اعتمدت على المنصتين في آن واحد: "الإعلان داخل خلاصة مألوفة يحمل مصداقية المنصة نفسها، لذلك بدت تحذيرات PDF المزيفة كترويج عادي لمنتج، كما وفّر Google Play مسار التثبيت الذي يعتبره المستخدمون موثوقاً". ولم تكشف CERT Polska عدد المتأثرين أو إجمالي الخسائر.
الإزالة والمخاطر المتبقية
أبلغت CERT Polska شركة Google عن Messenger Pro في 15 سبتمبر، فأزالت Google التطبيق وبعده بقية التطبيقات التي كشفها التحقيق، وأزالت Meta الإعلانات التي أبلغ عنها الباحثون. أوقفت هذه الخطوات التثبيتات الجديدة عبر تلك الصفحات، لكنها لم تغيّر شيئاً في النسخ المثبّتة مسبقاً: وبحسب CERT، بقيت بنية التحكم والتوجيه تعمل خلال التحليل وواصلت إرسال المهام. كما ظهرت حزم جديدة بعد الإزالة، لذلك على كل من ثبّت أحد هذه التطبيقات أن يحذفه من جهازه.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.