Cloudflare اختبرت WAF الخاصة بها بنماذج AI: حظر 558 طلبًا
اختبر فريق أمن Cloudflare WAF الخاصة بالشركة في بيئة اختبار مصرح بها بمساعدة AI. تم تسجيل 1107 محاولات في 45 سيناريو، وحظر 558 طلبًا، وأُرسلت 49 نتيجة للتحقق اليدوي.
اختبر فريق أمن Cloudflare WAF الخاصة بالشركة في بيئة اختبار مصرح بها بمساعدة AI. وهكذا أجابت الشركة عن سؤال ما إذا كانت WAF جاهزة لنماذج AI الرائدة.
كيف تعمل الدورة التكيفية
يبدأ المُختبر من هجمات معروفة ويغيّر كيفية ترميز payload أو إرساله؛ وبناءً على الاستجابة يختار المتغير التالي. وفقًا لـ Cloudflare، فإن LLM هي القوية تحديدًا في هذا.
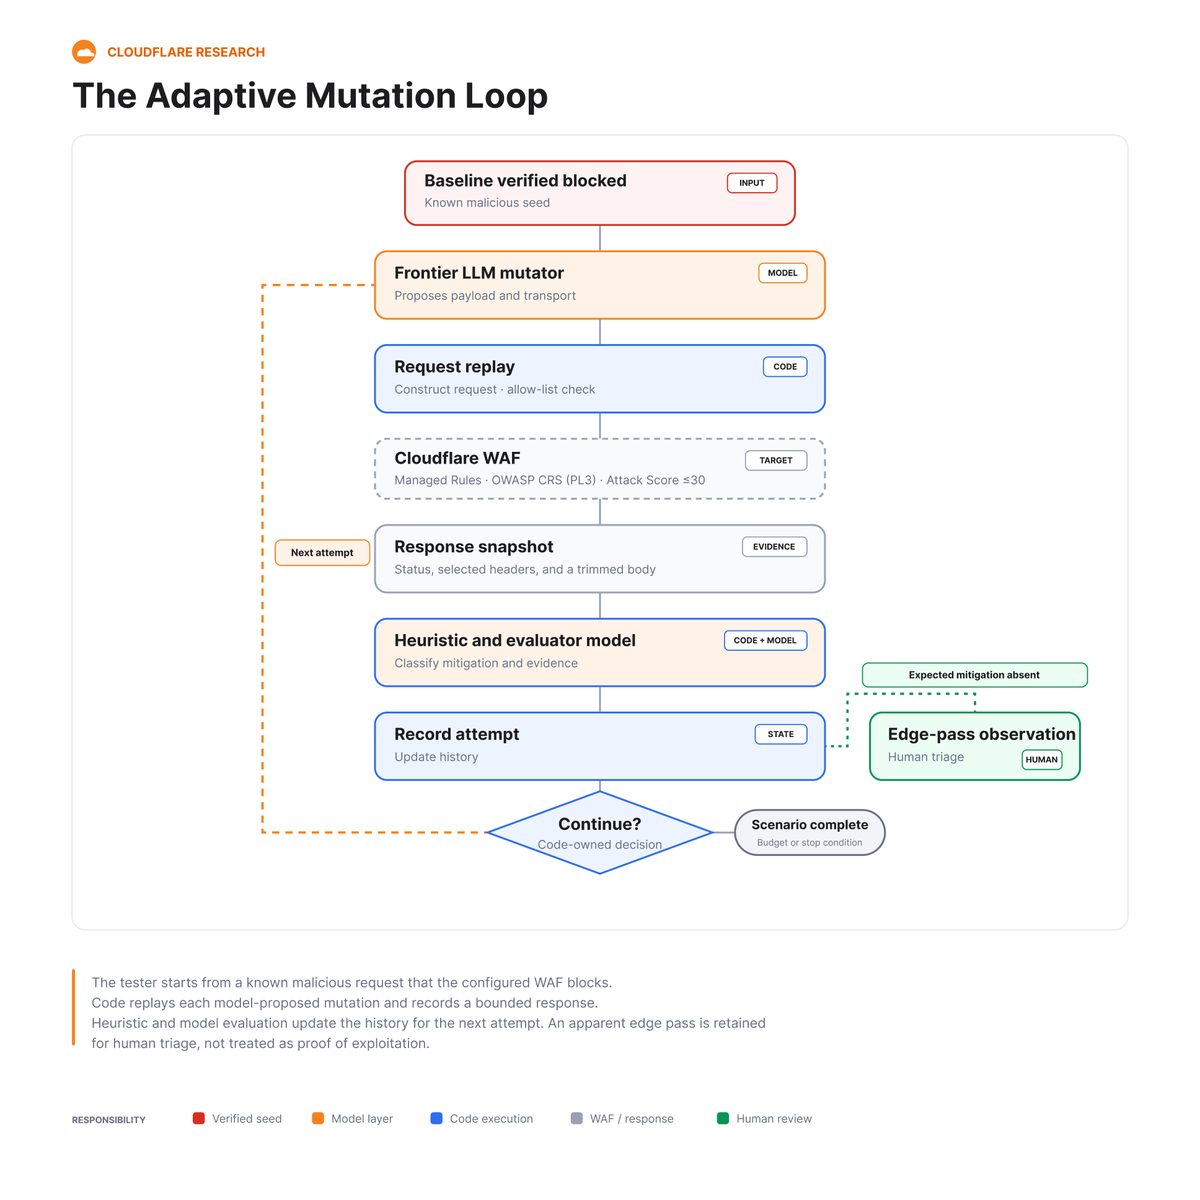
يختار كل سيناريو فئة واحدة، ويضع المدخلات في جزء معين من الطلب، ويمنح عددًا ثابتًا من المحاولات. في كل خطوة يُستدعى النموذج مرتين: الأول يقترح متغيرًا جديدًا، والثاني يتحقق من الاستجابة. لا يرى أي منهما معرفات القواعد أو تفاصيل WAF Attack Score. لا ترسل النماذج الطلبات مباشرة؛ يتحكم كود Python بالخطوات: يتحقق من الهدف عبر allowlist ويلتزم بالحد. الطلب غير المحظور لا يُعد هجومًا مؤكدًا.
ست فئات، 1107 محاولات
شغّلت Cloudflare 45 سيناريو. غطى 44 منها ست فئات: XSS، وحقن SQL (SQLi)، وحقن الأوامر (CMDi)، وSSRF، واجتياز المسار أو تضمين الملف المحلي، وLog4j؛ أما السيناريو المتبقي فتعلق بحقن السجلات. في المنطقة كان WAF Attack Score يحظر 30 نقطة أو أقل، وكان Cloudflare Managed Ruleset الكامل وOWASP Core Ruleset Paranoia Level 3 مفعّلين.
سجّل الاختبار 1107 محاولات. بعد التحقق بقيت 607 نتائج: 558 طلبًا محظورًا و49 نتيجة موثقة. غُطي XSS وLFI وSQLi وLog4j بالكامل تقريبًا، وجاءت 48 من أصل 49 نتيجة من CMDi وSSRF. لم تكن المحاولات الأكثر في سيناريو واحد تجد دائمًا المزيد: عند حد 25 محاولة كانت الأفكار تتكرر.
من النتائج إلى قواعد جديدة
في جلسة SSRF واحدة أرسل المُختبر عنوان cloud metadata 169.254.169.254 بصيغ عشرية وثمانية ومنتهية بنقطة. حظر WAF الجميع باستثناء واحد: في المحاولة 18 تسبّب العنوان المنتهي بنقطة في إعادة توجيه، لكن لم يكن هناك دليل على قراءة metadata. أنشأت النتائج أربع مجموعات من القواعد المرشحة؛ وأُدخلت ثلاثة تغييرات في Managed Ruleset: اكتشافا SSRF - Obfuscated Host وSSRF - Restricted Protocol في 21 يوليو، وقاعدة SSRF - Cloud المحسّنة في 4 أغسطس.
أظهر تشغيل السيناريوهات نفسها على نسختين من عائلة نموذج واحدة متغيرات مختلفة، لكن الثغرات نفسها. توصي Cloudflare المستخدمين بإعداد Managed Rules وWAF Attack Score بشكل صحيح، وتشغيل القواعد الجديدة أولًا في وضع log، وتحديث البرمجيات في الوقت المناسب: تجاوز WAF لا يزال يتطلب تطبيقًا ضعيفًا. WAF هي طبقة حماية واحدة فقط، لذا يستحق تفعيل API Security وThreat Intelligence أيضًا. في المدونة التالية ستنشر الشركة نتائج اختبار white-box، حيث يعرف النموذج أيضًا ثغرات التطبيق.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.