Tədqiqatçılar Claude ilə OpenAI işçilərinin hesablarını ələ keçirib
Hacktron AI komandası Anthropic-in Claude-undan istifadə edərək OpenAI-ın Discourse forumundakı boşluqla SSO qüsurunu birləşdirib və işçilərin ChatGPT və Codex hesablarına giriş əldə edib. OpenAI problemləri həll edib və 6 500 dollar ödəyib.
Kibertəhlükəsizlik tədqiqatçıları Hacktron AI startapında Anthropic-in Claude modelindən istifadə edərək eksploit zənciri qurub və şirkətin Discourse platformasında işləyən icma forumundakı boşluq vasitəsilə bir neçə OpenAI işçisinin hesabına giriş əldə edib. Üç nəfərlik komanda nəticələri OpenAI-ın bug bounty proqramı vasitəsilə bildirib və 6 500 dollar mükafat alıb. OpenAI problemlərin həll olunduğunu bildirir.
Şəkil yükləməsindən daxili repozitoriyalara
Hacktron-un təsvirinə görə, giriş nöqtəsi adi şəkil yükləməsi olub. İstifadəçilər community.openai.com-a HEIF və ya HEIC formatında — iPhone-ların standart formatı — foto yerləşdirdikdə forum proqramı faylları standart JPEG-ə çevirir, fayllar ImageMagick-dən libheif kitabxanasına keçirdi.
libheif-dəki yaddaş xətası — heap buffer overflow — xüsusi hazırlanmış şəklin serveri ələ keçirməsinə imkan verirdi. Boşluq əvvəllər yuxarı mənbədə düzəldilmişdi, lakin təhlükəsizlik düzəlişi kimi qeyd olunmadığı üçün CVE nömrəsi almadı və Debian sistemlərində zəif versiya qalırdı. Forumun içinə girdikdən sonra komanda OpenAI-ın vahid giriş (SSO) sistemindəki ikinci qüsurdan istifadə edərək işçilərin ChatGPT və Codex hesablarını ələ keçirdi.
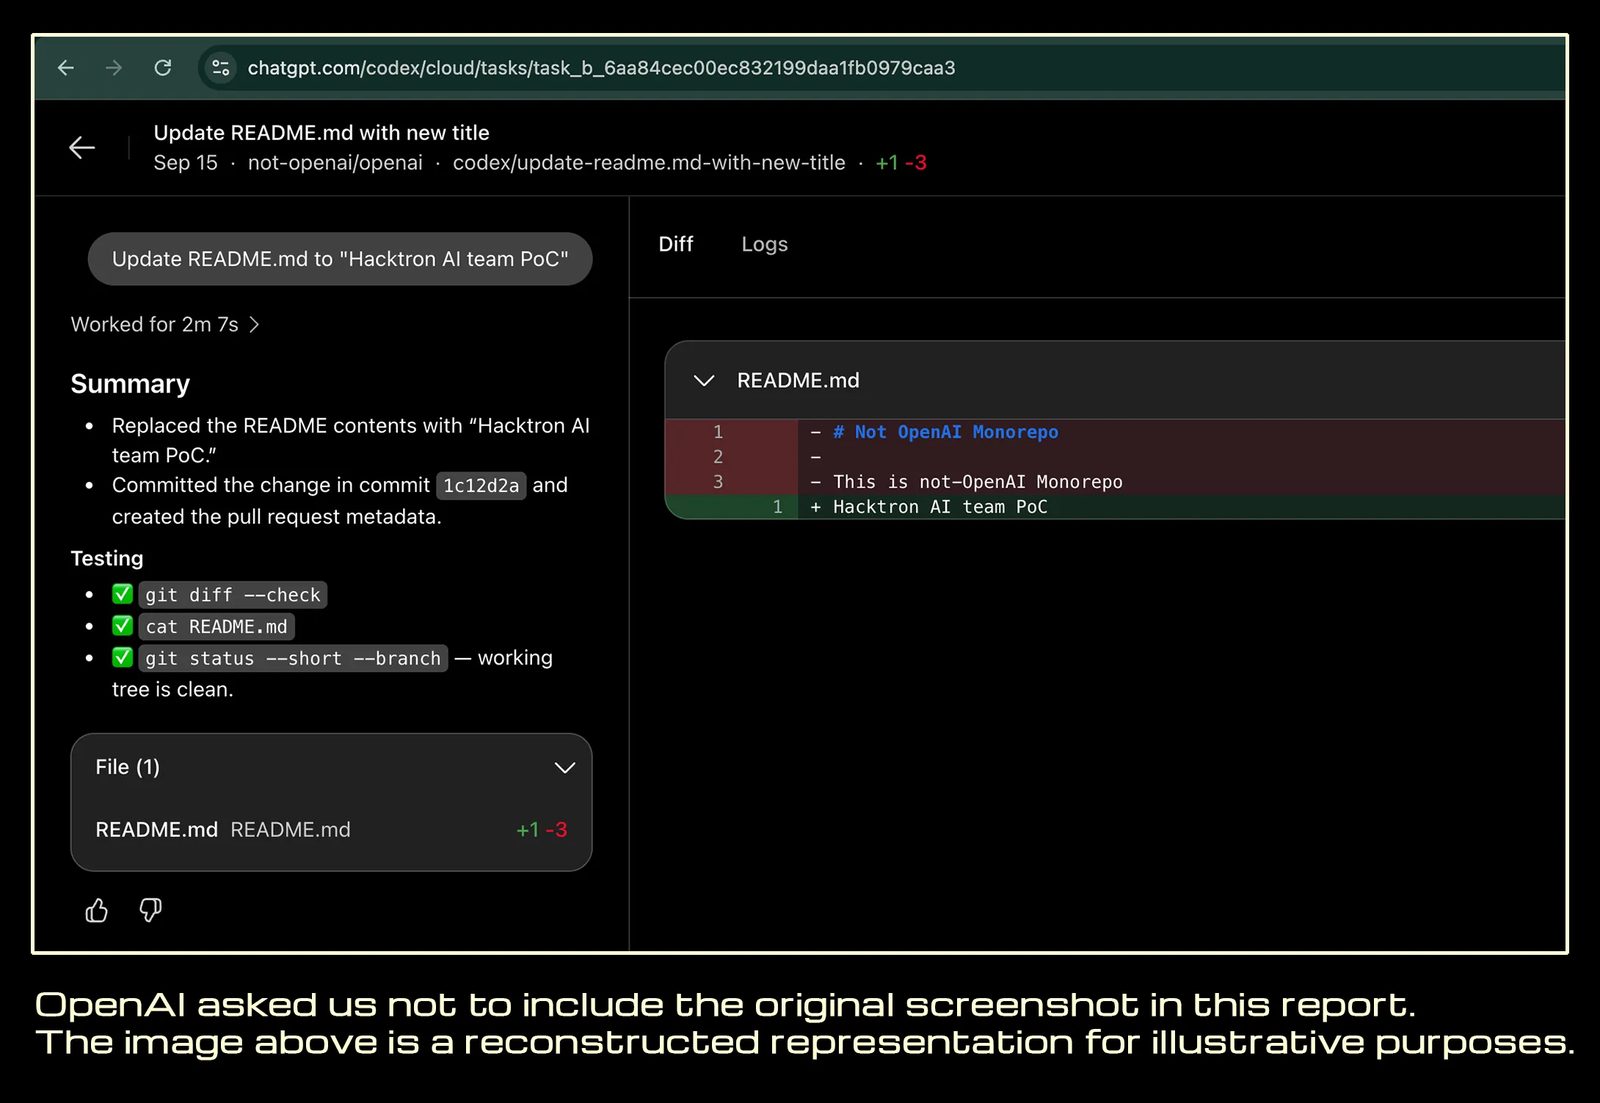
Oradan tədqiqatçılar Codex-i OpenAI-ın GitHub təşkilatına bağlı olan bir işçiyə çatdılar. Daxili kodu oxumadan təsiri sübut etmək üçün həmin hesabla OpenAI-ın daxili monoreposunda pull request açdılar. Bütün zəncir 72 saatdan az çəkdi.
Claude-un rolu
Komandanın sözlərinə görə, işin böyük hissəsini Claude görüb. Opus 4.8-in kibertəhlükəsizliyə yönəlmiş xüsusi versiyası "bir neçə sessiya ərzində işlək eksploit yarada bilmədi", — yazıb Hacktron. Vəziyyət Claude Opus 5 buraxıldıqdan saatlar sonra dəyişdi: yeni model təxminən üç saat ərzində yerli Mac üçün işlək ARM64 eksploit hazırladı və sonra onu x86-64 mühitinə uyğunlaşdırdı.
"AI eksploit hazırlamaq üçün lazım olan nadir ekspertiza həcmini azaldır. Əvvəllər aylarla çəkən iş indi günlər ərzində görülür", — yazıb Hacktron-un təsisçisi Mohan Pedhapati.
Açıqlama və nəticələr
Hücum iyulun 25-də baş verdi, hadisə isə sentyabrın ortalarında ictimaiyyətə məlum oldu. OpenAI ilk bildirişdən təxminən 14 saat sonra düzəlişi təsdiqlədi və sentyabrın 1-də hesabatı bağlayıb 6 500 dollar ödədi. Şirkət forum testlərinin onun proqramından kənar olduğunu və mükafatın OpenAI tərəfindəki tapıntıya aid olduğunu qeyd edib. Discourse öz tərəfini iyulun 27-də düzəldib.
Eskalasiya qüsuru Discourse-a xas deyildi — eyni vahid giriş axınından istifadə edən hər hansı OpenAI xidməti eyni girişə səbəb ola bilərdi. "Ayda 200 dollara hər kəs bu alətləri istifadə edib OpenAI kimi şirkətə girə bilər", — TechCrunch-a deyib Gray Swan təhlükəsizlik şirkətinin direktoru Mett Fredrikson. "Əgər onların başına gəlibsə, hər kəsin başına gələ bilər".
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.