USENIX: data-only hücumlar göründüyündən qat-qat asandır
VUSec tədqiqatçıları proqramın idarəetmə axınını dəyişməyən data-only hücumları avtomatik yaradan Einstein alətini qurdu; nəticələr bu hücumların güman edildiyindən qat-qat asan olduğunu göstərir.
Amsterdamdakı Vrije Universiteit-in VUSec qrupunun qurduğu alət sözdə data-only hücumları — proqramın idarəetmə axınını heç vaxt dəyişməyən exploitləri — təhlükəsizlik sahəsinin uzun müddət güman etdiyindən qat-qat asan yaradır. Nəticələr USENIX ;login: jurnalındakı "Data-Only Attacks Are Easier than You Think" (1 iyul 2024) məqaləsində təsvir olunub.
data-only hücum nədir
Klassik exploit kod göstəricisini üzərinə yazaraq idarəetmə axınını ələ keçirir — DEP, CFI və CPI bu yolu çox çətinləşdirib. data-only hücumlar isə proqramın nəzərdə tutduğu bütün funksiyaları və sistem çağırışlarını yerinə yetirməsinə imkan verir, amma zərərli məlumatlarla — yalnız arqumentlər dəyişir.
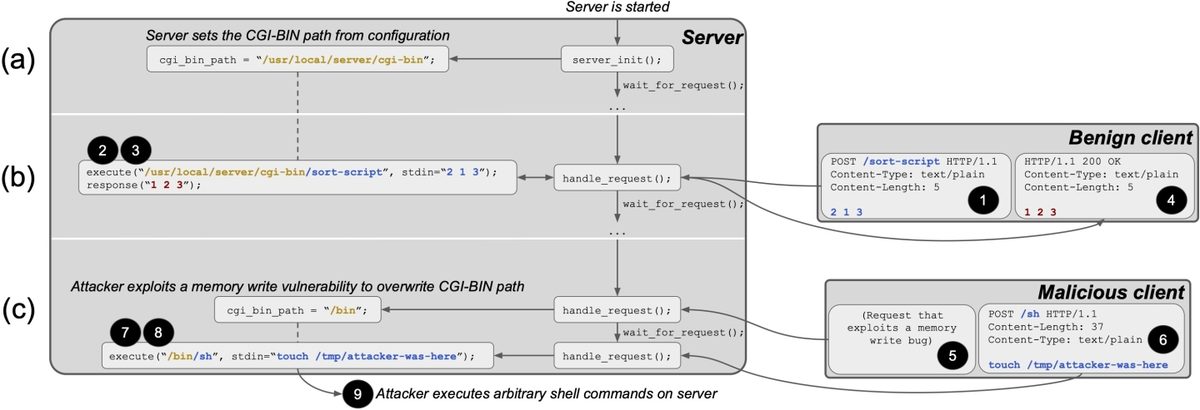
Serverin CGI-BIN yolunun dəyişdirilməsi
Nümunə cgi_bin_path dəyişəni "/usr/local/server/cgi-bin" ünvanını göstərən veb serverdir. Microsoft, Google və Mozilla-nın təhlükəsizlik xətalarının təxminən 70%-ni təşkil etdiyini dediyi memory safety xətası zərərli müştəriyə buferi daşırmasına və yolu "/bin" kimi yenidən yazmasına imkan verir. Hücumçunun "touch /tmp/attacker-was-here" olan "POST /sh" sorğusu serverə bu ikisini "/bin/sh" kimi birləşdirməyə məcbur edir: execve shell-i işlədir və fayl yaradılır. Qurban hücumçunun kodunu işlətmir — yalnız sistem çağırışının arqumentləri fərqlidir.
Einstein və rəqəmlər
Alətin adı Albert Einstein-a aid edilən sitatdan gələn Einstein-dır. O, nüvəyə açılan universal interfeys olan sistem çağırışlarını hədəfləyir və dinamik taint analizi ilə hücumçunun zədələyə biləcəyi dəyərlərin execve və ya write kimi həssas çağırışların arqumentlərinə çatmasını izləyir; namizədlər arqumentin hücumçunun nəzarətindəki məlumatın hərfi surəti olduğu identity data flow hallarından götürülür. Nəticələr: httpd-də 1.834, nginx-də 1.623, postgres-də 2.105, redis-də 218 və lighttpd-də 92 belə çağırış var idi; postgres istisna olmaqla, onların 82–98%-də identity data flow vardı. 27–49% əhatəli test dəstləri kifayət etdi və yalnız nginx üçün Einstein 944 exploit təsdiqlədi, ikisi müasir müdafiələri yan keçir.
Müdafiəçilər üçün niyə vacibdir
data-only hücumlar bugünkü müdafiə yanaşmasının dayandığı fərziyyəni pozur. İdarəetmə axınının ələ keçirilməsi aydın müəyyən edilmiş hədəfə malik idi — dolayı budaqlanmanı qidalandıran kod göstəricisi — buna görə DEP, CFI və CPI həm hərtərəfli, həm də praktik ola bilirdi. data-only hücum istənilən məlumatı poza bildiyi üçün müəlliflərə görə müdafiə adətən yalnız bu ikisindən biri ola bilər: tam memory safety və ya data-flow integrity performansa başa gəlir, praktik tədbirlər isə hərtərəfli deyil.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.