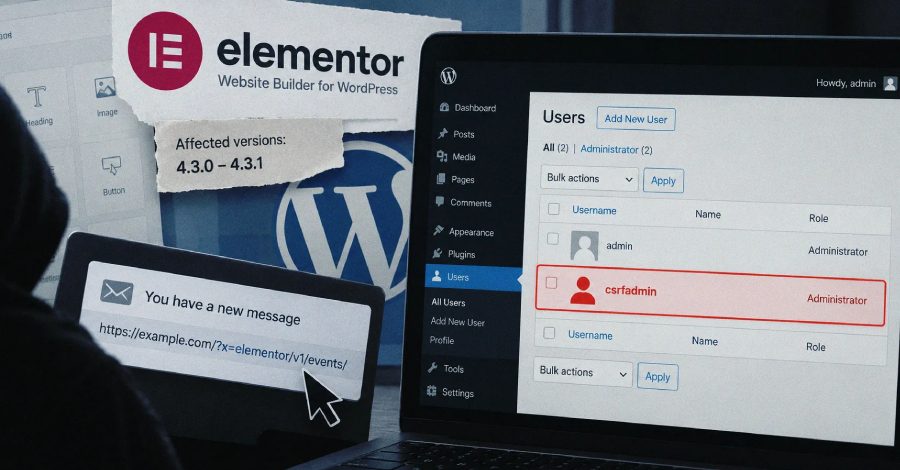
Elementor-dakı CSRF boşluğu admin hazırlanmış linki açanda saytların ələ keçirilməsinə imkan verir
Elementor-un 4.3.0 və 4.3.1 versiyalarındakı yüksək riskli CSRF boşluğunun CVSS balı 8,8-dir. Daxil olmuş adminin hazırlanmış bir linki açması təcavüzkar üçün ikinci admin hesabı yaratmağa kifayət edir.
WordPress üçün Elementor Website Builder plaginində yüksək riskli CSRF boşluğu aşkar edilib. Boşluq autentifikasiyadan keçməmiş təcavüzkara saxta admin hesabları yaratmaqla saytı tam ələ keçirməyə imkan verir. Boşluğu WordPress təhlükəsizliyi şirkəti Patchstack təsvir edib; onun CVSS balı 10-dan 8,8-dir və CVE identifikatoru hələ təyin edilməyib.
Yalnız 4.3.0 və 4.3.1 versiyaları təsirlənib. Plagin 10 milyondan çox WordPress saytında aktivdir, WordPress.org statistikasına görə isə təkcə bu iki versiya 2 milyondan çox saytda quraşdırılıb.
Müdafiə necə yan keçilir
Patchstack-ə görə problem plaginin Editor Events modulundadır. Bu modul cookie ilə autentifikasiya olunmuş REST API sorğuları üçün CSRF müdafiəsini sorğunun URI-də hər hansı yerdə "elementor/v1/events/" sətri görünən kimi atlayır. URI parametr hissəsini də əhatə etdiyi və həmin hissəni linki tərtib edən yazdığı üçün istənilən REST sorğusu zərərsiz görünən parametr əlavə edərək özünü bu müdafiədən azad edə bilir.
Yoxlama ünvanın hər yerində uyğun gəldiyi üçün yan keçmə saytın bütün REST API səthini əhatə edir: həm WordPress nüvəsinin marşrutlarını, həm də quraşdırılmış bütün digər plaginlərin qeydə aldığı marşrutları.
Bir link, bir yeni admin
"Daxil olmuş WordPress istifadəçisinin açdığı bir link həmin istifadəçiyə hesabının icazə verdiyi istənilən REST API əməliyyatını yerinə yetirir" deyə Patchstack bildirir. "Standart quraşdırmada linkə klikləyən administrator təcavüzkar üçün ikinci admin hesabı yaradır."
Şirkətin sözlərinə görə, hücum adi ilkin şərtlərin heç birini tələb etmir: nə JavaScript, nə göndərilmiş forma, nə də təcavüzkarın nəzarətində olan səhifə. Link e-poçtda, çat mesajında və ya şərhdə adi anchor teqi ola bilər. Standart quraşdırmada /wp-json/wp/v2/users ünvanına administrator rolu göstərilməklə göndərilən sorğu ikinci admin hesabını yaratmağa kifayət edir.
4.3.2 versiyasında düzəldilib
Problem məsuliyyətli açıqlamadan sonra bu həftə buraxılan Elementor 4.3.2-də aradan qaldırılıb. 4.3.0-dan əvvəlki versiyalarda Editor Events proksisi yoxdur, ona görə onlar bu boşluqdan təsirlənmir. Xətanı "Saggre" ləqəbi ilə tanınan tədqiqatçı aşkar edib və bildirib. Plagindən istifadə edənlərə yeniləməni mümkün qədər tez tətbiq etmək tövsiyə olunur.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.