Fayl bildiriş sistemləri Linux, Android, Windows və macOS-da istifadəçi davranışını sızdırır
Qraz Texnologiya Universitetinin tədqiqatçıları Linux, Android, Windows və macOS-un fayl bildiriş alt sistemlərinin yan kanal kimi işlədiyini göstərib: yalnız oxuma icazəsi ilə digər istifadəçinin davranışını bərpa etmək mümkündür.
Avstriyadakı Qraz Texnologiya Universitetinin tədqiqatçıları Linux, Android, Windows və macOS-un fayl bildiriş alt sistemlərinin yan kanal kimi işlədiyini göstərib: yalnız oxuma icazəsi olan proqram digər istifadəçinin fəaliyyətini bərpa edə bilir. Məqalə ACM CCS 2026-ya qəbul edilib.
Bildirişlər yan kanal kimi
Bu sistemlər proqramlara faylın nə vaxt açıldığını, bağlandığını, dəyişdirildiyini və ya silindiyini bildirir: Linux-da inotify, Android-də FileObserver, Windows-da ReadDirectoryChangesW, macOS-da File System Events. Fayl məzmunu naməlum qalır, lakin hadisə axını istifadəçi, tətbiq və sistem davranışını çıxarmağa, bəzən isə gizli faylları öyrənməyə kifayət edir.
Hansı platformada nə sızır
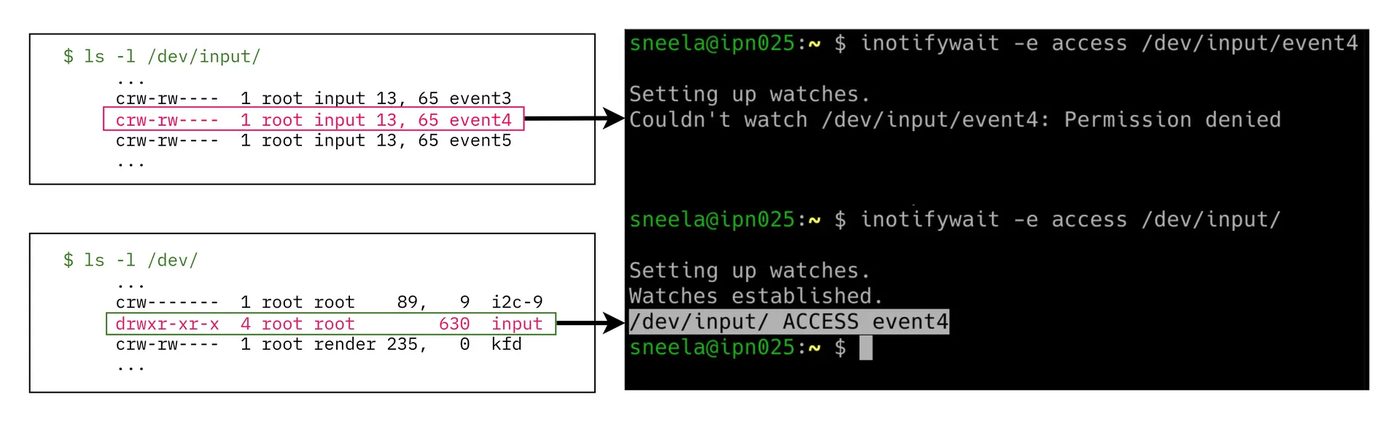
Linux-da oxuma icazəsi olmayan fayla nəzarət xəta verir; valideyn qovluq oxuna bilirsə, ona nəzarət içindəki faylların bütün hadisələrini qaytarır. Ən ağır hal /dev/input-dur: hansı düyməyə basıldığı deyil, yalnız basılma faktı görünür və iyirmi illik düymə vaxtı araşdırmaları bunun nə qədər məlumat verdiyini göstərir.
Wayland altında KDE Plasma-da eyni sessiyadakı proses polkit sorğusunu tutmaq üçün /usr/bin/pkexec-ə nəzarət edir və əsl parol pəncərəsinin üstünə saxta pəncərə çəkir. KDE-yə görə fokus oğurluğunun qarşısının alınması təhlükəsizlik mexanizmi deyil.
Android-də FileObserver tətbiq yaddaşını təcrid edən FUSE qatını yan keçir, buna görə icazəsiz tətbiq WhatsApp-ın şəxsi qovluğuna nəzarət edib fayl adları ilə birlikdə hadisələr alır. Daxil olan media şifrə açmadan təxminən 100 ms sonra MOVED_TO hadisəsi kimi görünür və media növü ilə vaxtı açır.
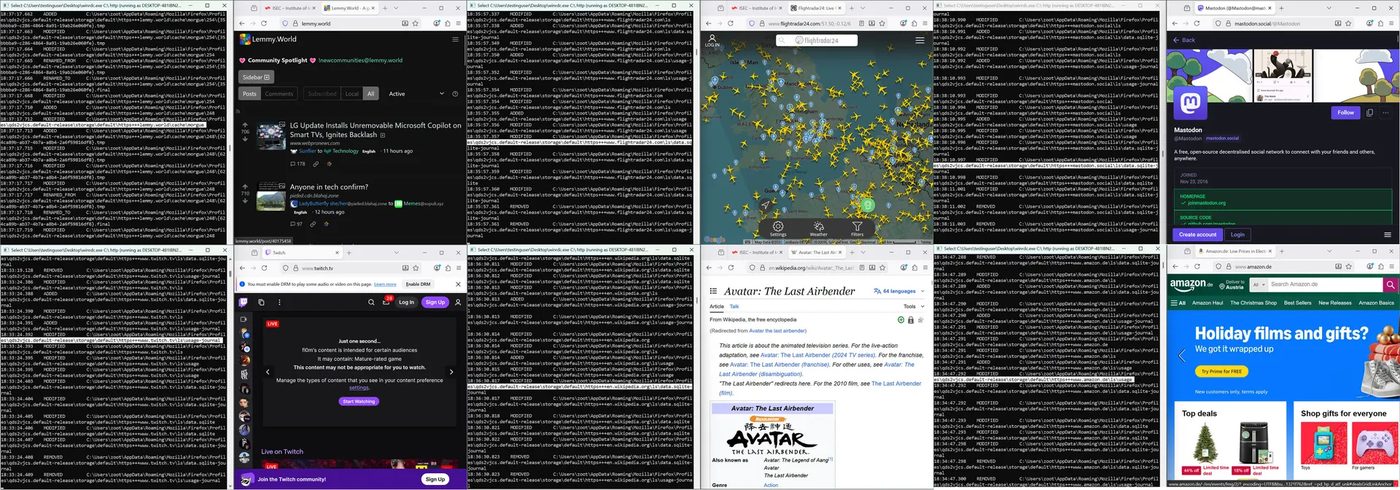
Windows-da C:\ kök qovluğuna nəzarət icazə yoxlamalarını yan keçir və sistemin hər yerində toxunulan hər faylın tam yolunu bildirir. Microsoft bunu sənədləşdirilməmiş funksiya adlandırıb. Firefox-da ilk 1000 sayt 97,8 F1 balı ilə izlənilib; macOS isə ən azını verir.
Düzəlişlər və status
Linux-dakı problem CVE-2025-68788 nömrəsini alıb və 2025-ci ilin dekabrında qismən aradan qaldırılıb: yama xüsusi fayllar üçün access və modify hadisələrini dayandırır. Microsoft-un EnforceDirectoryChangeNotificationPermissionCheck siyasəti Windows-dakı davranışı yumşaldır, lakin susmaya görə söndürülüb, yəni hücumlar standart sistemdə işləyir. Android və macOS üçün düzəliş yoxdur. Hücumlar digər istifadəçi kontekstində işləyən yerli hücumçu tələb edir; müəlliflər real hallar bilmir və konsepsiyanın sübutu kodu GitHub-dadır.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.