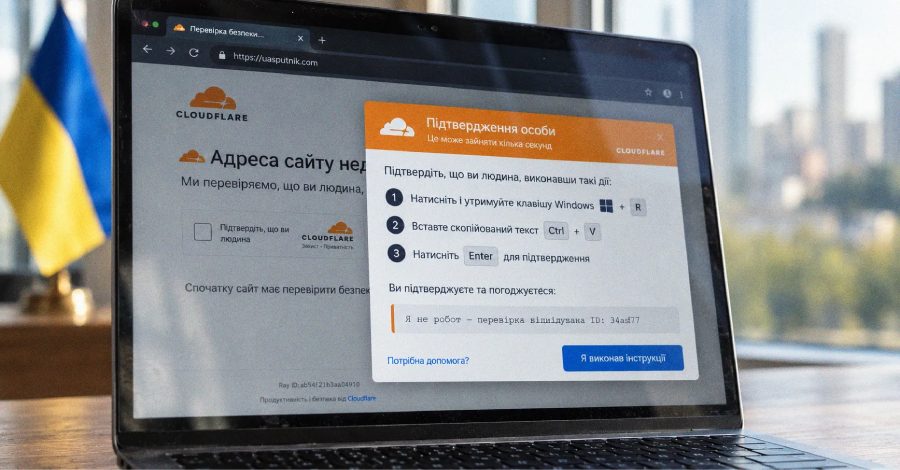
Sındırılmış Ukrayna saytları Psychedelic Stealer yayan saxta Cloudflare səhifələri göstərir
Arctic Wolf Labs-a görə, aktiv ClickFix kampaniyası sındırılmış Ukrayna biznes saytlarında saxta Cloudflare yoxlama səhifələri göstərərək ziyarətçilərə Psychedelic adlı yeni məlumat oğurlayan proqram yüklədir.
Aktiv ClickFix kampaniyası saxta Cloudflare yoxlama səhifələri göstərmək və ziyarətçiləri Psychedelic adlı yeni məlumat oğurlayan proqramı yükləməyə məcbur etmək üçün qanuni Ukrayna biznes saytlarını sındırır. Təfərrüatlar Arctic Wolf Labs-ın The Hacker News ilə paylaşdığı hesabatda verilib.
Tələ necə işləyir
Ziyarətçi yeridilmiş səhifə ilə qarşılıqlı əlaqəyə girdikdə tələ Windows Installer əmrini mübadilə buferinə kopyalayır və onu Windows Run pəncərəsinə yerləşdirməyi təklif edir. Sonra "msiexec.exe" əmri zərərli proqramı çatdıran MSI quraşdırıcısını yükləyir. Təhlil edilən nümunə "elita.msi", 9 sentyabr 2026-cı ildə qeydiyyatdan keçmiş "uasputnik.com" domenində yerləşir.
Səhifə Cloudflare yoxlama ekranını təqlid edir və təlimatları ukrayna dilində göstərir. Buferə kopyalama Run təlimatı görünməzdən əvvəl baş verir: üç saniyəlik animasiyadan sonra təlimat pəncərəsi açılır və "Done" düyməsi təxminən 35 saniyə daha deaktiv qalır. Arctic Wolf-a görə bu gecikmə yalnız interfeysdə irəliləyişi tənzimləyir.
Psychedelic nə toplayır
Quraşdırıcı növbəti mərhələni, "psychedeliclove.exe" faylını 107.175.82.242:9000 ünvanından yükləyir. 64 bitlik fayl Google Chrome, Microsoft Edge, Brave, Opera və Yandex daxil olmaqla Chromium əsaslı brauzerlərdən parolları oğurlayır, hesab tokenlərini toplayır və MetaMask, Trust Wallet, OKX Wallet, Exodus ilə Electrum kimi kripto pul kisələrini axtarır.
O, həmçinin host məlumatlarını toplayır, planlaşdırılmış tapşırıqlarla qalıcılıq qurur, genişləndirmə arxivini brauzer profillərinə açır və native messaging körpüsü quraşdırır. "/api/v1/agent/tasks?hwid=%s" endpointi vasitəsilə yeni tapşırıqlar alır və EXE, COM, BAT, CMD, MSI və PowerShell yüklərini işə sala bilir.
Hədəflər və operatorlar
Sındırılmış saytlar arasında saç müalicəsi klinikası, miqyaslı model istehsalçısı, kitab satıcısı və nəşriyyat, psixoloji müəssisə, alət pərakəndəçisi və avtomobil dileri var. Hər birində hücumçuların idarə etdiyi JavaScript-i "fsputnik.com/tds/tracker.js" ünvanından yükləyən yeridilmiş iframe mövcud idi. Arctic Wolf həmçinin uasputnik.com domenində, implantın 193.178.159.128:8080 ünvanındakı C2 serverindən ayrı olan, açıq vəziyyətdə РУБЛЁВКА TDS adlı panel tapıb.
Panel ziyarətçi qeydlərini hər iki saniyədə yoxlayır; təhlil zamanı 32 ölkədə 557 baxış, 426 klik və 79 tamamlanmış hadisə qeydə alınmışdı. Ukrayna 446 baxış, 351 klik və 71 tamamlanmış hadisə ilə seçilirdi. Rusdilli brendinq ehtimal olunan rus operatorlarına işarə edir, ukraynadilli təlimatlar isə kampaniyanın ukraynalı istifadəçilərə yönəldiyini göstərir.
RemotePanel və BoundSiphon
Ayrıca Blackpoint Cyber ClickFix zənciri ilə yayılan iki sənədləşdirilməmiş .NET komponentini təsvir edib: Windows Time xidməti qiyafətinə girən davamlı uzaqdan giriş platforması RemotePanel və Chromium, Firefox ilə parol menecerlərinin məlumatlarını hədəfləyən, yaddaşdan işləyən oğru BoundSiphon. RemotePanel öz C2 serverini BNB Smart Chain müqaviləsi vasitəsilə tapır, beləliklə operatorlar infrastrukturu zərərli proqramı yenidən yaymadan dəyişə bilirlər. Blackpoint-ə görə kampaniya tanınmış qrupla əlaqələndirilmir, lakin tapıntılar rusdilli inkişaf mühitinə işarə edir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.