Cloudflare postkvant şifrələmə görünürlüyü üçün yeni alətlər təqdim edib
Cloudflare HTTP Traffic Analytics panelinə, Logpush və Log Explorer-ə postkvant şifrələmə görünürlüyü əlavə edib: indi domen səviyyəsində trafikin hansı hissəsinin TLS 1.3-ün X25519MLKEM768 alqoritmi ilə şifrələndiyini görmək mümkündür.
Cloudflare 29 sentyabrda postkvant kriptoqrafiyasının görünürlüyü üçün yeni alətlər təqdim edib. İstifadəçilər artıq canlı trafik üçün postkvant TLS 1.3 şifrələməsinin yayılmasını Logpush-də, Log Explorer-də və HTTP Traffic Analytics panelində görə bilərlər.
Platforma hər daxil olan sorğu üçün razılaşdırılmış açar mübadiləsi alqoritmini göstərir. Domen səviyyəsində bu yeni imkandır: indiyədək Cloudflare yalnız TLS versiyasını aşkarlayırdı, onunla istifadə olunan kriptoqrafik alqoritmləri deyil, buna görə də trafikin hansı hissəsinin postkvant şifrələmə ilə qorunduğu sualına domen üzrə cavab yox idi.
Niyə bu indi lazımdır
Cloudflare 2029-cu ilə qədər tam postkvant təhlükəsizliyi planlaşdırır, onun istifadəçilərinin bir hissəsi isə 2030-cu ilə qədər kvant hazırlığı son tarixlərinə yaxınlaşır. Radar məlumatlarına görə, brauzerlərdən gələn trafikin təxminən 70%-i artıq hibrid ML-KEM alqoritmi ilə qorunur, halbuki Cloudflare ilə əlaqəli mənbə serverin yalnız təxminən 15%-i ondan istifadə edir.
Postkvant şifrələmə sözdə harvest-now-decrypt-later hücumunun qarşısını almaq üçün zəruridir: hücumçu məlumatları bu gün toplayır ki, sonradan güclü kvant kompüteri meydana çıxdıqda onları deşifrə etsin. NIST-in 2024-cü il tövsiyəsinə görə, RSA və elliptik əyri kriptoqrafiyası 2030-cu ilə qədər dəyişdirilməlidir.
Yeni kart nə göstərir
TLS 1.3-də postkvant şifrələmə üçün yeganə tövsiyə olunan alqoritm X25519MLKEM768-dir və brauzerlərin əksəriyyəti onu seçir. Hibrid yanaşma X25519 əyrisinə əsaslanan ECDHE ilə postkvant ML-KEM-i birləşdirir, buna görə də onlardan biri etibarlı olduğu müddətcə bağlantı qorunmuş qalır.
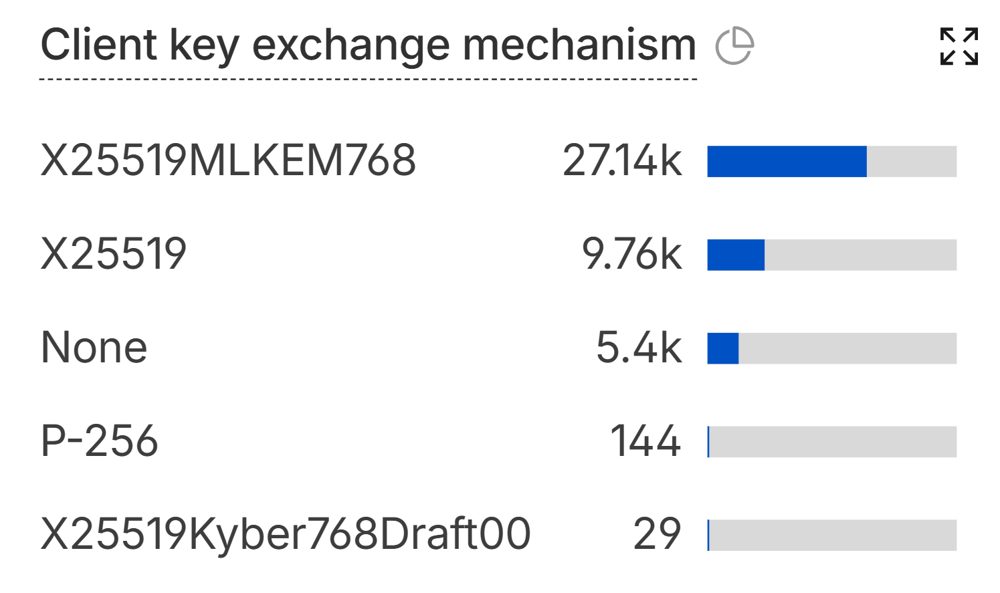
HTTP Traffic Analytics panelinə ayrıca TLS Key Exchange kartı əlavə edildi, hansı ki trafiki açar mübadiləsi qruplarına görə bölür. Şirkətin test domenində trafikin böyük hissəsi X25519MLKEM768-dən istifadə edir, bir hissəsi X25519 və ya P-256 əyrisində klassik ECDHE-dən, „None“ kateqoriyası isə RSA-ya əsaslanan açar razılaşmasını və ya ümumiyyətlə TLS-siz bağlantını əhatə edir.
Loqlar və mənbə serverlər
Logpush-ə ClientTLSKeyExchangeGroup sahəsi əlavə edildi, hansı ki ayrı-ayrı log qeydlərində də razılaşdırılmış alqoritmi göstərir. OriginTLSKeyExchangeGroup Cloudflare-dən mənbə serverə qədər bağlantını əhatə edir. Əgər mənbə server köhnədirsə və postkvant kriptoqrafiyanı dəstəkləmir, onun Cloudflare Tunnel arxasında yerləşdirilməsi kifayətdir: trafik tuneldən keçməklə TLS 1.3 və X25519MLKEM768 ilə ötürülür, serverin özünü yeniləmədən.
Şirkət postkvant autentifikasiya üzərində də çalışır: mənbə serverlər artıq ML-DSA-44 sertifikatları ilə qoşula bilər, Cloudflare isə Merkle Tree Certificates dəstəyi olan sertifikat mərkəzini təqdim edib. Hazırda şifrələmə autentifikasiyadan daha çox yayılıb. Əgər domen trafikində X25519MLKEM768 ümumiyyətlə görünmürsə, səbəb çox güman ki, söndürülmüş TLS 1.3-dür: ayrıca postkvant parametr mövcud deyil və Cloudflare hibrid alqoritmi avtomatik razılaşdırır.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.