Xətanın şayiəsi belə eksployt tapmaq üçün kifayətdir, yazır OCaml tərtibatçısı
OCaml tərtibatçısı Anil Madhavapeddi cohttp-ın yol keçmə xətasını düzəldən dəyişikliyi açdıqdan dəqiqələr sonra serverinin skan edildiyini təsvir edib və təhlükəsizlik embargolarının artıq vaxt qazandırmadığını bildirir.
Dəqiqələr ərzində skan edilən düzəliş
OCaml ekosisteminin tərtibatçısı və Kembric tədqiqatçısı Anil Madhavapeddi avqustun 22-də açıq kodda təhlükəsizlik prosesinin necə dəyişdiyi barədə qeyd dərc edib. O, yol keçmə xətasını aradan qaldıran cohttp 6.3.0 təhlükəsizlik yeniləməsini buraxıb. Bildiriş Jane Street vasitəsilə Slack kanalına özəl qaydada gəlmişdi və müəllifin sözlərinə görə, Claude Fable ilə aşkar edilmişdi.
Adətən xəta özəl qaydada düzəldilir, istifadəçilər məlumatlandırılır və yalnız sonra açıq xəbərdarlıq yayımlanır. Bu dəfə o, canlı server jurnallarında xətanın dəqiq nümunəsi olan sorğuları düzəliş PR-ını açdıqdan sonra dəqiqələr ərzində gördü. O, həmçinin öz agentini zədələnmiş koda yönəldərək bir dəqiqədən az müddətdə yerli server üçün eksployt hazırladığını və avtomatik hücumun başlaması üçün on dəqiqənin kifayət qədər uzun pəncərə olduğunu yazıb.
Embargolar artıq vaxt qazandırmır
Qeydin ikinci hissəsi embargoların effektivliyinə həsr olunub. Ənənəvi proses detalların məxfi saxlanmasına əsaslanır, lakin müəllifə görə, bu gün agent əsaslı sistemə yalnız ümumi axtarış istiqaməti kifayət edir. Fang və həmmüəlliflərin 2024-cü il tədqiqatında GPT-4 əsaslı agent CVE təsviri verildikdə 15 zəiflikdən ibarət toplusun 87 faizindən istifadə etdi, təsvir olmadan isə bu göstərici 7 faiz oldu.
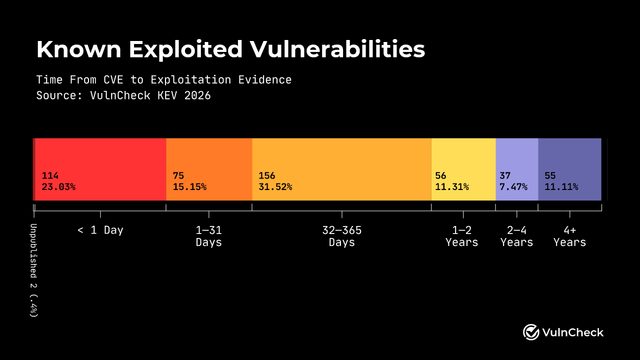
Eksployta qədər orta vaxt indi mənfidir — təxminən mənfi yeddi gün, yəni istismar yamaqdan əvvəl baş verir. 2018-2019-cu illərdə bu göstərici təxminən 63 gün idi və sıfırı 2024-cü ildə keçdi. İki nümunə: marimo-nun CVE-2026-39987 zəifliyinə ilk istismar cəhdi açıq PoC olmadığı halda xəbərdarlıqdan 9 saat sonra qeydə alındı, Langflow-un CVE-2026-33017-si isə 20 saat çəkdi.
Qeyddə bugonomics terminini irəli sürən 2026-cı ilin may tarixli məqaləyə də istinad var: müəlliflərə görə, dar boğaz müdafiə tərəfinin düzəliş tutumuna keçib, çünki dil modelləri eksployt yaradarkən tərtibatçıların triyaj və buraxılış templəri dəyişməyib. Müəllif qeyd edir ki, Project Glasswing çərçivəsində qabaqcıl modellərə çıxış 15 ölkədə 150 təşkilata genişləndirilib, kiçik tərtibatçılar isə hələ də bu imkandan məhrumdur.
Tərtibatçılar nə edə bilər
Üç istiqamət müzakirə olunur. Birincisi, düzəlişləri həqiqətən qapalı mühitdə hazırlamaq; GitHub-ın müvəqqəti özəl fork-ları bunu yalnız qismən təmin edir, çünki CI onlara çıxış əldə edə bilmir və fork-a yalnız bir pull request birləşdirilə bilər. İkincisi, embargolardan imtina edib fasiləsiz buraxılışlara keçmək: Chrome həftəlik təhlükəsizlik yeniləmələri ilə bunu edir; Linux nüvəsi düzəlişləri ən çoxu yeddi, istisna halda on dörd gün gecikdirir. Üçüncüsü, protokol səviyyəsində müdafiə: faizlə kodlanmış yol ayırıcılarının normallaşdırılması bildiriş gələn anda tətbiq oluna bilər, tam düzəliş isə yoxlama, test və paketləmə mərhələlərindən keçir.
Müəllifə görə, açıq kodun kommersiya CDN-dən kənarda belə qaydaları yayma mexanizmi yoxdur. Cloudflare 2021-ci ildə Log4shell-i bağlamaq üçün idarə olunan qaydaları tətbiq etdi, lakin daha geniş ekosistem üçün sürətli yayılan bənzər müdafiə mövcud deyil. Qeyd problemi bildirən Sapphire Livingstone-a və düzəlişi nəzərdən keçirənlərə təşəkkürlə bitir; müəllif bunun bir nəfərin işi olmadığını vurğulayır.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.