Cənubi Koreya məlumat sızması cərimələrini gəlirin 10%-nə qaldırdı
Yenilənmiş gizlilik qanununa görə on milyon və daha çox insanın şəxsi məlumatlarını qəsdən və ya ağır səhlənkarlıqla sızdıran Koreya şirkətləri gəlirlərinin 10%-nə qədər cərimə ala bilər.
Cənubi Koreyanın şəxsi məlumatların mühafizəsi tənzimləyicisi böyük məlumat sızmalarının qiymətini kəskin artırır: məqsəd şirkətlərin məlumat mühafizəsini adi biznes xərci deyil, qabaqlayıcı investisiya kimi görməsidir. Cümə günündən etibarən, on milyon və daha çox insanın şəxsi məlumatlarını qəsdən və ya ağır səhlənkarlıqla sızdırdığı müəyyən edilən şirkət, yenilənmiş Şəxsi Məlumatların Mühafizəsi Aktına əsasən ümumi gəlirinin 10 faizinə qədər cərimə ala bilər.
Yuxarı hədd kimlərə şamil olunur
İcra qərarına görə, bu hədd üç il ərzində qəsdən və ya ağır səhlənkarlıqla pozuntuları təkrarlayan və ya düzəliş qərarına əməl etməyib nəticədə məlumat sızması yaşayan şirkətlərə tətbiq edilir. Cərimələr pozuntunun xarakteri və ağırlığı, hadisənin şəraiti və zərərin miqyasına görə hesablanır. Dəyişiklikdən əvvəl maksimum satışların 3 faizi idi.
Praktikada nə deməkdir
Köhnə və yeni qaydalar arasındakı fərq real işdə görünür: elektron ticarət nəhəngi Coupang iyun ayında 37,55 milyon insanın şəxsi məlumatlarını sızdırdığı üçün 624,6 milyard von (466,3 milyon dollar) cərimə aldı; yeni standartla bu cərimə trilyonlarla vona çata bilərdi, lakin yekun məbləğ yenə də qəsd, səhlənkarlıq, zərərin miqyası və yumşaldıcı hallardan asılı olacaq.
Mühafizəyə əvvəlcədən investisiya edən şirkətlər güzəşt qazanır. Qurum mühafizə büdcələrinə, personalına və avadanlığına yatırımın miqyasını və davamlılığını, həmçinin baş məxfilik məsulunu əhatə edən ümumi sistemi qiymətləndirir və cəriməni 40 faizə qədər azalda bilər. Sızmanı erkən aşkarlayan, istifadəçilərə tez xəbər verən və zərərin yayılmasının qarşısını alan şirkət isə əlavə 40 faizə qədər endirim ala bilər.
Erkən xəbərdarlıqlar və daha güclü məxfilik məsulları
Dəyişiklik həmçinin "potensial məlumat sızması barədə bildiriş sistemi" tətbiq edir. Şirkət şəxsi məlumatların açıqlanma ehtimalının yüksək olduğunu müəyyən edərsə — məsələn, məlumat emalı sistemlərinə qanunsuz girişdən sonra və ya bəzi şəxsi məlumatların qanunsuz satıldığını və başqalarının məlumatlarının da sızmış ola biləcəyini göstərən bir aşkarlama halında — bundan xəbər tutduğu andan 72 saat ərzində zərərçəkənlərə bildirməlidir.
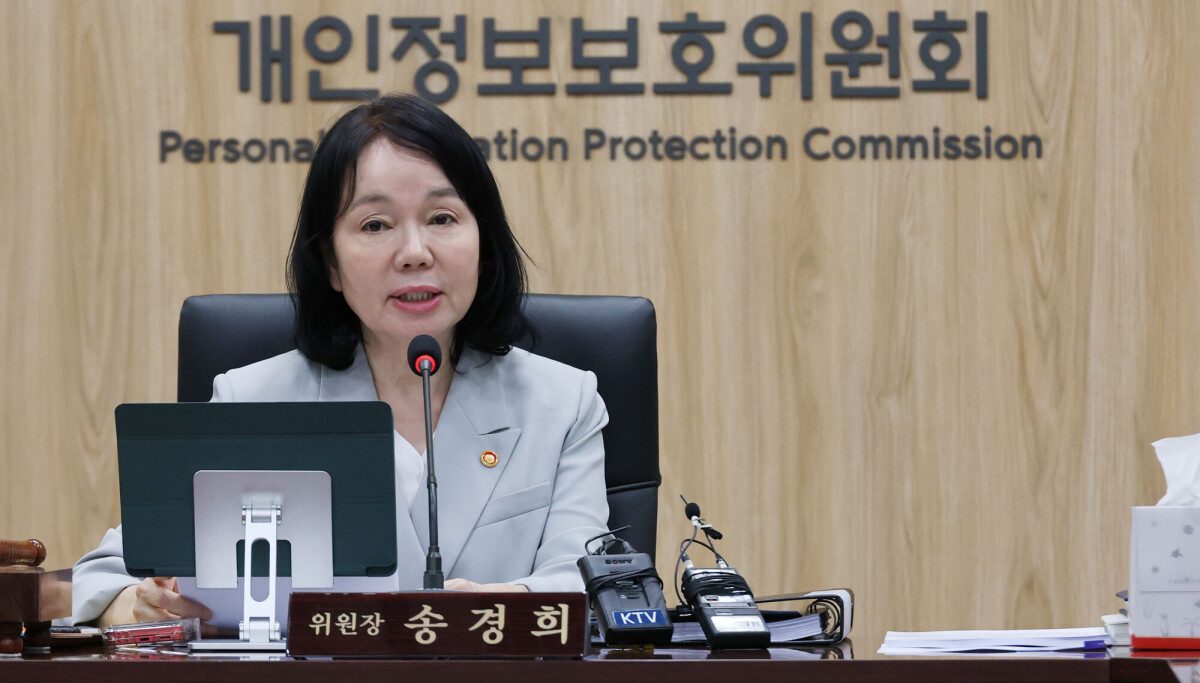
Böyük təşkilatlarda məxfilik məsullarının səlahiyyət və məsuliyyəti də genişlənir. İllik gəliri 180 milyard vonu aşan və bir milyon və daha çox insanın şəxsi məlumatlarını və ya 50 000 və daha çox insanın həssas identifikasiya məlumatlarını emal edən şirkətlər məxfilik məsulunu təyin etməzdən, dəyişməzdən və ya vəzifədən azad etməzdən əvvəl idarə heyətinin təsdiqini almalı və qərarı komissiyaya bildirməlidir. Eyni tələb 20 000 və daha çox tələbəsi olan universitetlərə, böyük xəstəxanalara və əsas dövlət sistemlərinin operatorlarına aiddir. Komissiyanın sədri Son Kyun Hee bildirib ki, şirkətlərin məlumat mühafizəsini xərc kimi deyil, müştəri etimadını gücləndirən proaktiv investisiya kimi görməyə başlamasını gözləyir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.