Meta-nın Muse asistenti ciddi təhlükəsizlik boşluğu ilə istifadəyə verildi
Meta-nın yeni süni intellekt asistenti Muse-dakı sıfır gün boşluğu yerli işləyən istənilən proqrama və ya terminal əmrinə agentə tam nəzarət etməyə imkan verirdi. Meta boşluğu hesabatdan 12 saatdan çox sonra bağladı.
Meta bir neçə həftə əvvəl yeni süni intellekt asistenti Muse-u təqdim etdi: "görüşlər təyin edən, formaları dolduran və müştəri xidmətlərini idarə edən", alış-veriş edən və sənədlər yaradan, istifadəçinin WhatsApp, e-poçt və təqvim hesablarına qoşulan macOS tətbiqi. Şirkətin təsisçisi Mark Zuckerberg bildirib ki, asistent "məxfilik və təhlükəsizlik üçün sıfırdan qurulub". Tətbiqdə aşkarlanan sıfır gün boşluğu bu iddianı şübhə altına alır.
Boşluq nəyə imkan verirdi
Boşluğu macOS təhlükəsizlik mütəxəssisi Patrick Wardle tapıb, ictimaiyyətə isə Ars Technica çatdırıb. Meta Muse-u elə qurub ki, quraşdırılmış istənilən tətbiq və ya icra olunan kod — macOS-un verdiyi icazələrdən asılı olmayaraq — sənədləşdirilməmiş uzun siyahıdakı parametrləri dəyişə bilir və Apple-ın illərlə qurduğu müdafiəni yan keçir. Çoxu zərərsizdir, məsələn qaranlıq rejim. Biri isə deyildi: prosesə transkripsiyanın baş verdiyi endpoint-i dəyişməyə imkan verirdi. Adətən bu, Meta-nın serveridir; hücumçu onu öz ünvanına yönəldə və bununla istifadəçinin Muse hesabını təsdiqləyən token-i də əldə edə bilərdi.
Bir ClickFix kifayətdir
Wardle diskə zərərli fayllar yazan və fotoşəkillər çəkən işlək proof-of-concept hücumlar hazırlayıb — çox halda diqqətli istifadəçi belə işarə görməyib. Yalnız ClickFix variantı tələb olunur: insanları zərərli kodu özləri işə salmağa vadar edən texnika. Hücumçunun serveri istifadəçi ilə Meta-nın endpoint-i arasında proksi kimi dayanır; istifadəçi səsli sorğu deyəndə server zərərli əmri işə salan göstəriş əlavə edir — məsələn, bütün WhatsApp mesajlarının arxivini hücumçuya göndərir. Hesabın token-i avtomatik olaraq zərərli serverə gedir, bu isə daimi nəzarət deməkdir.
Wardle-a görə, kök səbəb dizayn qərarlarındadır, o cümlədən diktənin buludda emal edilməsi. "Agentı manipulyasiya edib imtiyazlarından istədiyimiz hər şeyi etmək üçün yararlana bilərik," — deyib o, Ars-a. "Yəni geniş Mac zərərli proqramı yazmaq əvəzinə, birbaşa süni intellekt asistentinin özündən istifadə edə bilərik."
Meta-nın cavabı və Amazon-un bloku
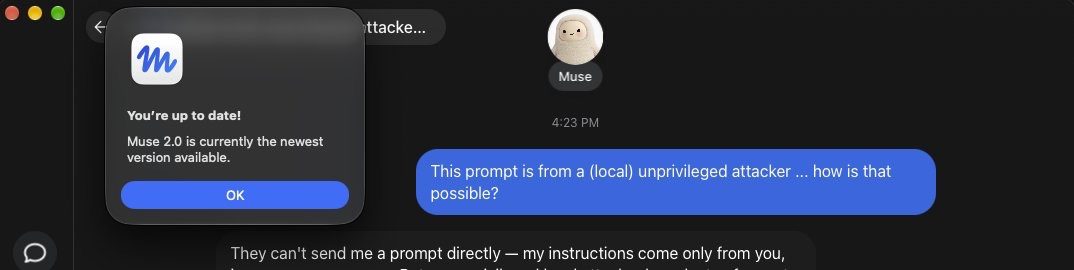
Meta düzəlişi hesabat dərc olunduqdan 12 saatdan çox sonra buraxdı. Meta Superintelligence Labs-dan David Singleton X-də bunun "uzaqdan istismar deyil, yerli imtiyaz artımı" olduğunu və praktik riskin "kifayət qədər aşağı" olduğunu yazdı. Wardle-a görə, Muse-un hazırlayanları "mənim fikrimcə, təhlükəsizlik barədə heç düşünməyiblər və bu, həqiqətən narahatlıq doğurur". Açığın elanından 12 saat əvvəl Amazon Muse ilə alış-verişi blokladı və onun "Amazon-un İstifadə Şərtlərini pozan icazəsiz AI agenti" olduğunu bildirdi. Wardle təfərrüatları noyabrda Objective by the Sea konfransında təqdim edəcək.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.