Trail of Bits: SAML köhnəlib — OIDC-yə keçməyin vaxtıdır
Trail of Bits-in yeni təhlili iddia edir ki, SAML autentifikasiya protokolu artıq öz mürəkkəbliyinin ağırlığını daşımır və yerini OpenID Connect tutmalıdır. Məqalə protokolun 25 illik tarixini və beş ölümcül dizayn qüsurunu araşdırır.
Trail of Bits bloqunda dərc olunan təhlil iddia edir ki, SAML (Security Assertion Markup Language) artıq öz mürəkkəbliyinin ağırlığını daşımır və onu OpenID Connect (OIDC) əvəz etməlidir. Mətn protokolun 2002-ci ildəki komitə mənşəyindən bugünkü boşluqlara qədər izləyir.
Hamının qəbul etdiyi komitə məhsulu
SAML 2002-ci ildə OASIS-in Təhlükəsizlik Xidmətləri Texniki Komitəsi tərəfindən yaradıldı və dörd rəqib XML protokolu bir spesifikasiyada birləşdirildi. Erkən yayılmanı akademiya təmin etdi — Yale-də CAS, Internet2-nin Shibboleth IdP-si və Microsoft-un ADFS-i — sonra kommersiya kimlik provayderləri gəldi: Ping Identity (2002), OneLogin və Okta (2009), Duo Security (2010).
Zirehdə çat
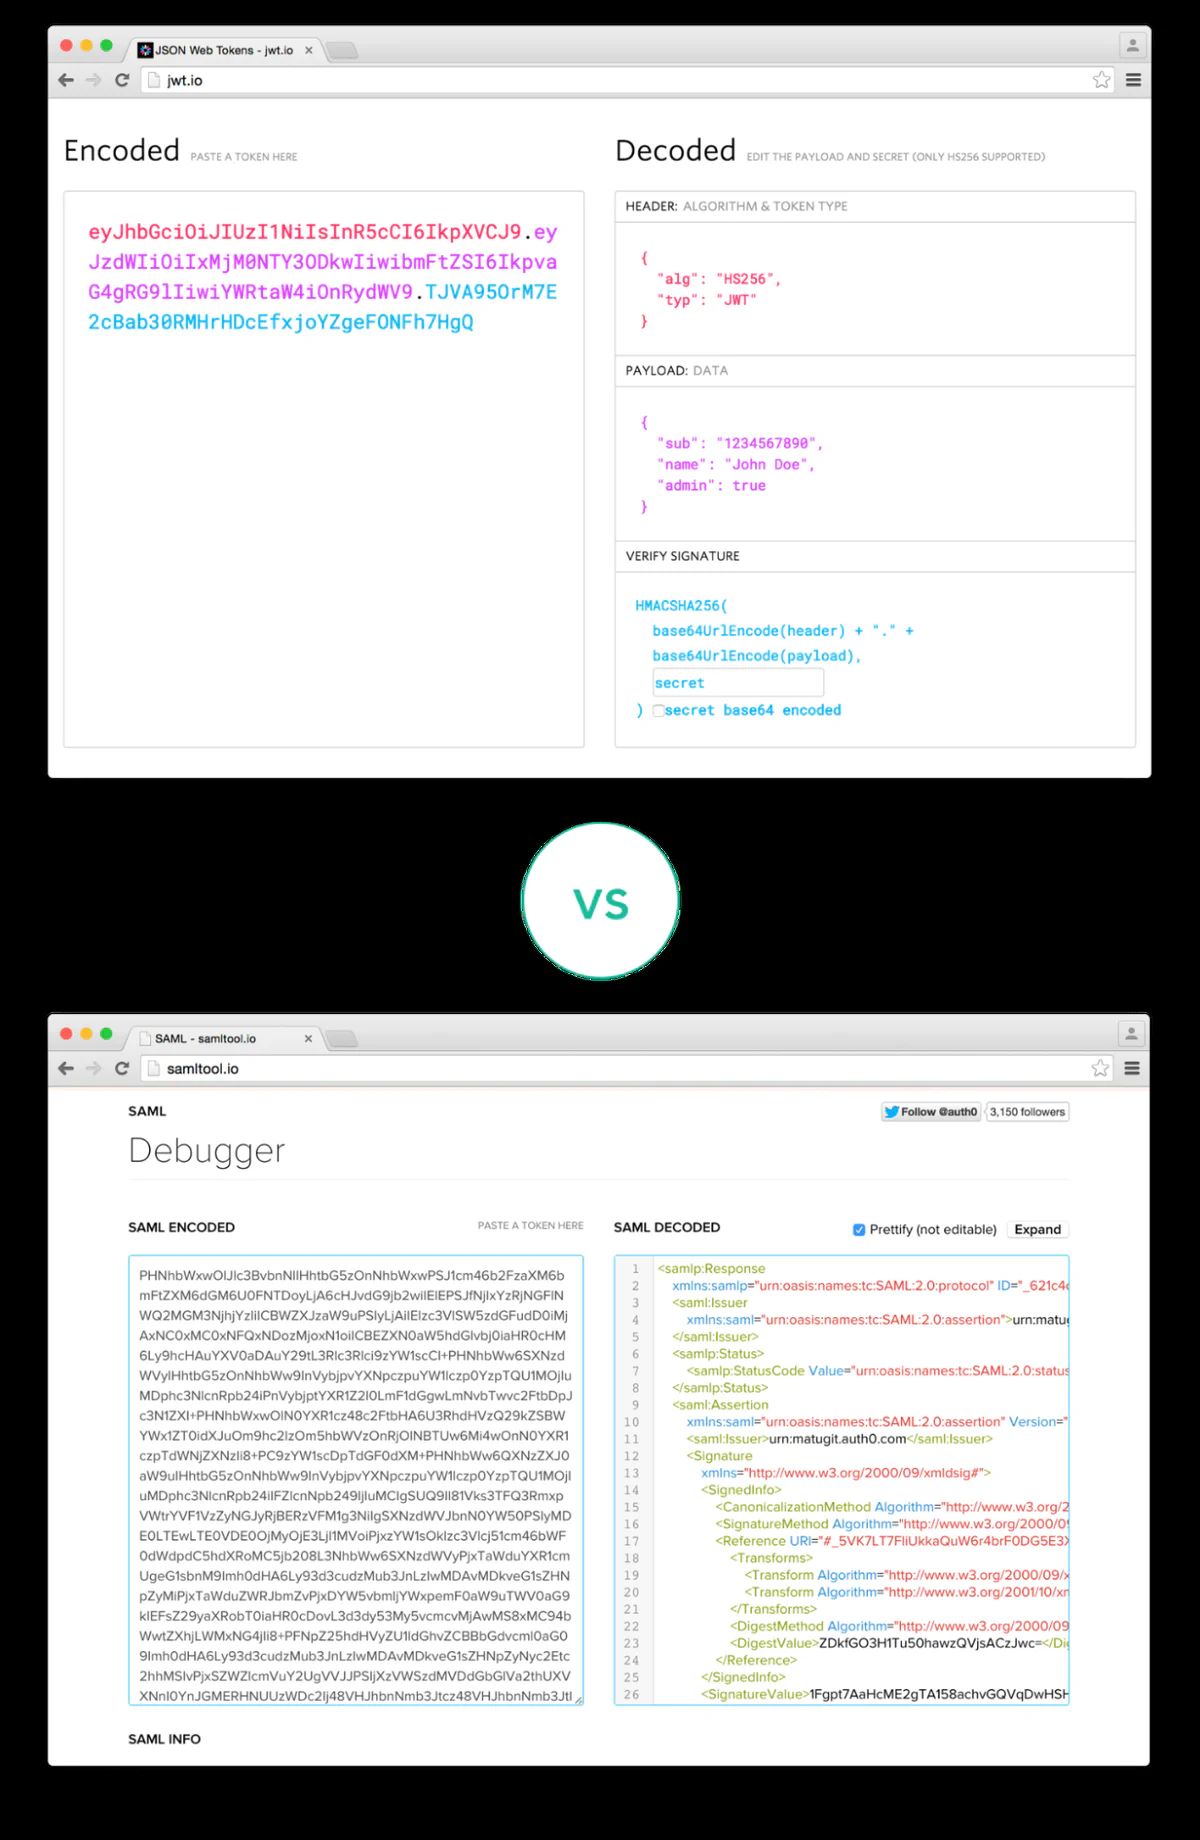
Əsas problem XML imza bükülməsi (XSW) hücumlarıdır. Trail of Bits 2012-ci il USENIX məqaləsini "On Breaking SAML: Be Whoever You Want to Be" sahənin xaç atası sayır: o, nəzəriyyəni praktikaya keçirdi və qüsuru avtomatik yoxlamağın yolunu yaratdı. On ildən çox keçməsinə baxmayaraq XSW hələ də rast gəlinir — GitHub-ın təsvir etdiyi parser differential hücumları və PortSwigger-ın 2025-ci il "SAML roulette" və "The Fragile Lock" araşdırmaları bunların arasındadır. SAML həmçinin XML-in klassik qüsur siniflərini miras alır: XXE, entity genişlənməsi və DTD-nin SSRF kimi alınması.
Beş ölümcül qüsur
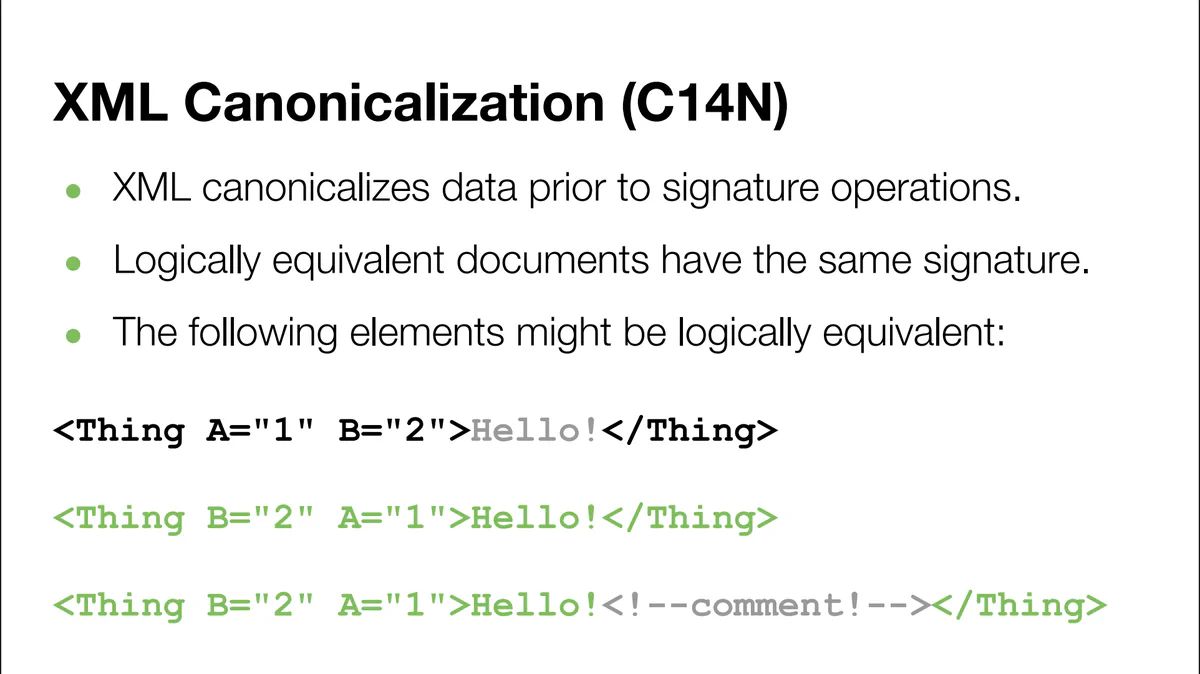
Məqalə beşini sadalayır: JSON-dan qat-qat mürəkkəb XML üzərində qurulma; SP ilə IdP-nin bayt səviyyəsində eyni təsvir barədə razılaşmalı olduğu kanonikallaşdırma — 2018-ci il XML şərh yan keçməsi və müasir round-trip hücumlarının çoxu buradan gəlir; imzanın imzaladığı verinin içində yerləşdiyi bükülmüş imzalar; real mübadilənin spesifikasiyanın təxminən 90%-dən yayındığı "hər şey bir yerdə" dizaynı; və sümükləşmə.
Ən ağırı sümükləşmədir. OIDC HTTP və bağlı topologiya fərz edir, SAML isə transportdan asılı deyil və VPN-lər və şəbəkə seqmentasiyası dövründə formalaşıb. Google-un BeyondCorp modeli və 2014-cü ildəki zero-trust yanaşması bu fərziyyəni tərsinə çevirdi. SAML mobil, SPA və IoT dalğalarını öncədən görə bilmədi; OIDC isə OIDC 1.0-dan (2014) SPA-lar üçün PKCE-yə (2026) qədər ayrı-ayrı RFC-lərlə üzvi şəkildə böyüdü.
Bütün yollar OIDC-yə aparır
Xidmət provayderlərinə tövsiyə aydındır: OIDC-ni dəstəkləyin, SAML-dən imtina edin; Tomas Ptacek qeyd edir ki, Fly.io və Tailscale artıq bu xətti saxlayır. Kimlik provayderlərini daha uzun yol gözləyir — istismardan çıxarma planı, yeni müştəriləri SAML-ə qəbul etməmək, mövcud müştərilərə ekvivalent OIDC konfiqurasiyaları və söndürmə tarixi. Təxminən 25 illik fəaliyyətdən sonra SAML təşəkkürə layiqdir, amma irəli getmək vaxtıdır.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.