Cloudflare öz WAF-ını AI modelləri ilə sınaqdan keçirdi: 558 sorğu bloklandı
Cloudflare təhlükəsizlik komandası öz WAF-ını icazəli test mühitində AI köməyi ilə sınaqdan keçirdi. 45 ssenaridə 1107 cəhd qeydə alındı, 558 sorğu bloklandı, 49 nəticə isə əl ilə yoxlamaya göndərildi.
Cloudflare təhlükəsizlik komandası öz WAF-ını icazəli test mühitində AI köməyi ilə sınaqdan keçirdi. Beləliklə şirkət WAF-ın aparıcı AI modellərinə hazır olub-olmadığı sualına cavab verdi.
Adaptiv dövr necə işləyir
Test edən məlum hücumlardan başlayır və payload-ın necə kodlandığını və ya göndərildiyini dəyişir; cavaba görə növbəti variantı seçir. Cloudflare-ə görə, LLM-lər məhz bunda güclüdür.
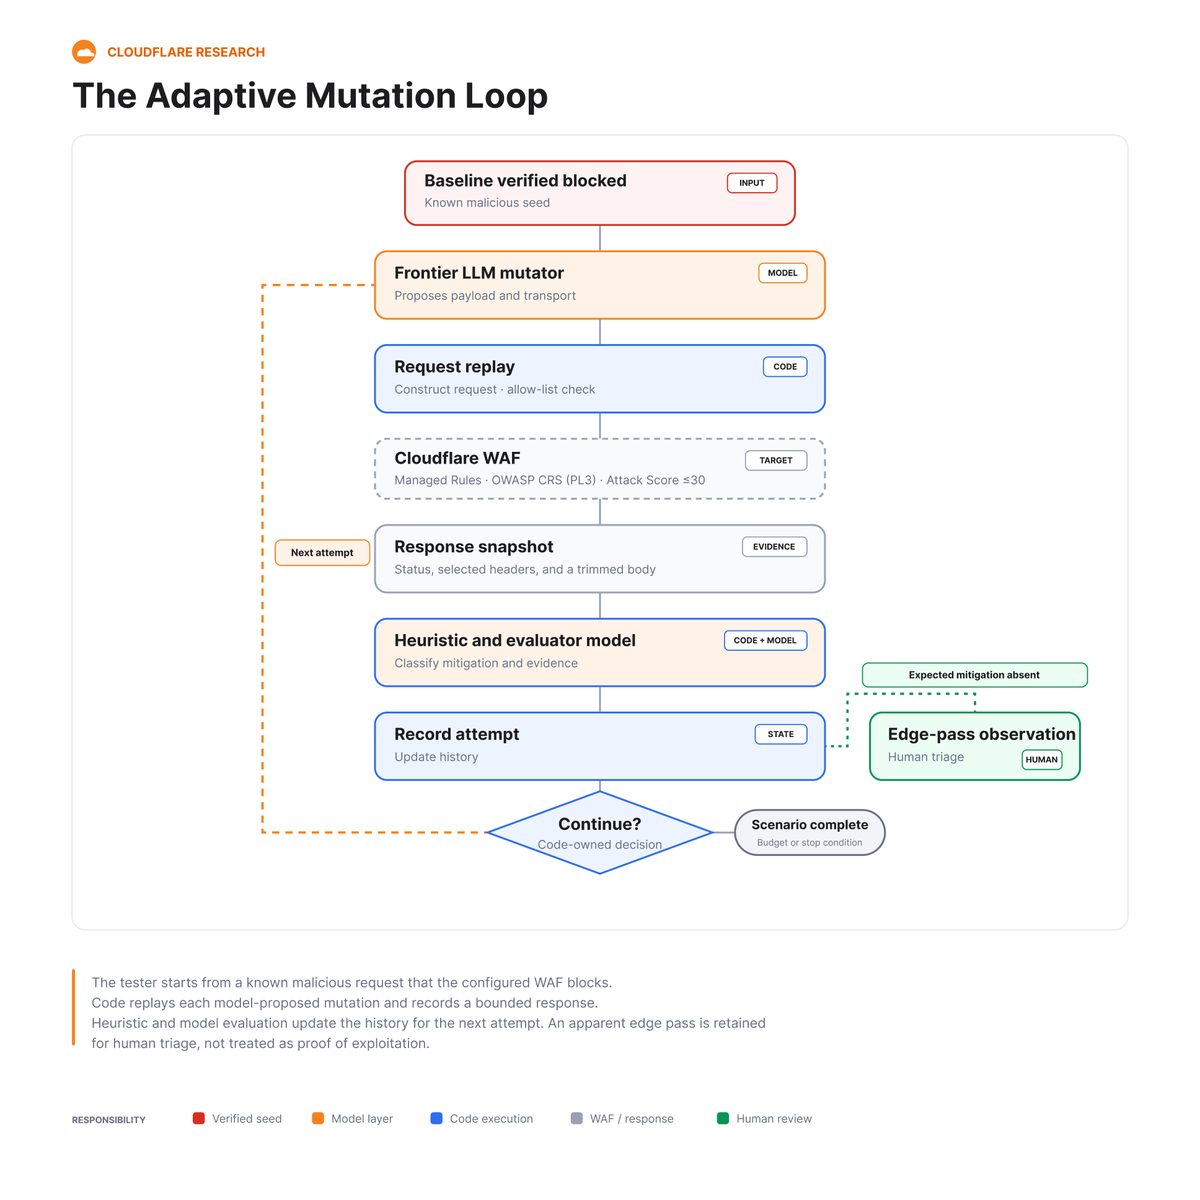
Hər ssenari bir kateqoriya seçir, girişi sorğunun konkret hissəsinə yerləşdirir və sabit sayda cəhd verir. Hər addımda model iki dəfə çağırılır: birincisi yeni variant təklif edir, ikincisi cavabı yoxlayır. Heç biri qaydaların ID-lərini və ya WAF Attack Score təfərrüatlarını görmür. Modellər sorğuları birbaşa göndərmir; addımları Python kodu idarə edir: hədəfi allowlist ilə yoxlayır və limitə riayət edir. Bloklanmamış sorğu təsdiqlənmiş hücum sayılmır.
Altı kateqoriya, 1107 cəhd
Cloudflare 45 ssenari işə saldı. Onlardan 44-ü altı kateqoriyanı əhatə edirdi: XSS, SQL inyeksiyası (SQLi), əmr inyeksiyası (CMDi), SSRF, yol keçməsi və ya lokal fayl daxil etmə və Log4j; qalan ssenari log inyeksiyasına aid idi. Zonada WAF Attack Score 30 və ya daha az balı bloklayırdı, tam Cloudflare Managed Ruleset və OWASP Core Ruleset Paranoia Level 3 aktiv idi.
Test 1107 cəhd qeydə aldı. Yoxlamadan sonra 607 nəticə qaldı: 558 bloklanmış sorğu və 49 sənədləşdirilmiş nəticə. XSS, LFI, SQLi və Log4j demək olar tam əhatə olundu, 49 nəticədən 48-i isə CMDi və SSRF-dən gəldi. Bir ssenaridə daha çox cəhd həmişə daha çoxunu tapmırdı: 25 cəhd limitində ideyalar təkrarlanırdı.
Nəticələrdən yeni qaydalara
Bir SSRF sessiyasında test edən cloud metadata ünvanını 169.254.169.254 onluq, səkkizlik və nöqtə ilə bitən formalarda göndərdi. WAF hamısını blokladı, biri istisna olmaqla: 18-ci cəhddə nöqtə ilə bitən ünvan yönləndirməyə səbəb oldu, lakin metadata oxunmasına dair sübut yox idi. Nəticələr namizəd qaydaların dörd qrupunu yaratdı; Managed Ruleset-ə üç dəyişiklik daxil edildi: SSRF - Obfuscated Host və SSRF - Restricted Protocol aşkarlamaları 21 iyulda və təkmilləşdirilmiş SSRF - Cloud qaydası 4 avqustda.
Eyni ssenarilərin bir model ailəsinin iki versiyasında işə salınması fərqli variantlar, lakin eyni zəifliklər göstərdi. Cloudflare istifadəçilərə Managed Rules və WAF Attack Score-u düzgün qurmağı, yeni qaydaları əvvəlcə log rejimində işə salmağı və proqram təminatını vaxtında yeniləməyi tövsiyə edir: WAF-ın yan keçməsi yenə də zəif tətbiq tələb edir. WAF müdafiənin yalnız bir qatıdır, buna görə API Security və Threat Intelligence-ı da aktiv etməyə dəyər. Növbəti bloqda şirkət white-box testinin nəticələrini dərc edəcək, burada model tətbiqin zəifliklərini də bilir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.