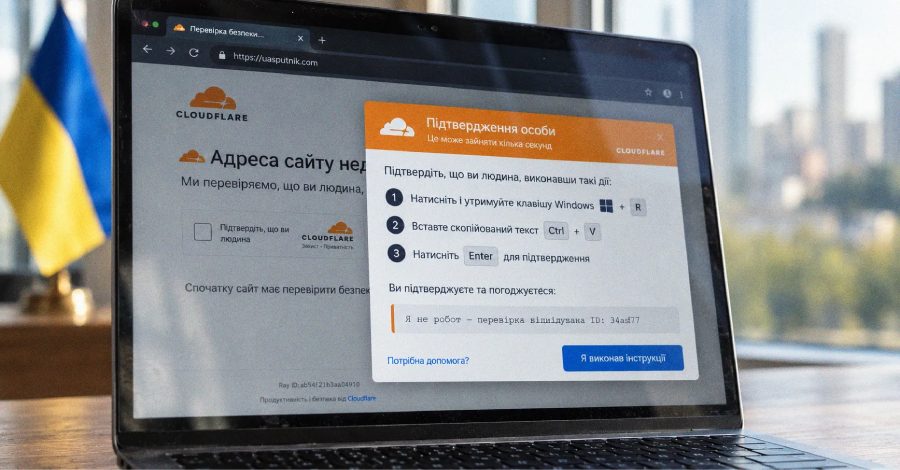
אתרים אוקראיניים שנפרצו מציגים דפי Cloudflare מזויפים כדי להפיץ את Psychedelic
לפי Arctic Wolf Labs, קמפיין ClickFix פעיל משתמש באתרי עסקים אוקראיניים שנפרצו כדי להציג דפי אימות מזויפים של Cloudflare ולהדביק בגולשים גנב מידע חדש בשם Psychedelic.
קמפיין ClickFix פעיל משתלט על אתרי עסקים אוקראיניים לגיטימיים כדי להציג דפי אימות מזויפים של Cloudflare ולגרום לגולשים להוריד גנב מידע חדש בשם Psychedelic. את הפרטים מסרה Arctic Wolf Labs בדוח שהועבר ל-The Hacker News.
איך פועלת הפיתיון
כאשר גולש מבצע פעולה בדף המוזרק, הפיתיון מעתיק ללוח את פקודת Windows Installer ומורה להדביק אותה בתיבת Windows Run. פקודת "msiexec.exe" מורידה מתקין MSI שמחדיר את הנוזקה. הדגימה שנבדקה, "elita.msi", מתארחת בדומיין "uasputnik.com", שנרשם ב-9 בספטמבר 2026.
הדף מחקה מסך אימות של Cloudflare ומציג הוראות באוקראינית. העתקת הפקודה ללוח מתרחשת לפני שהפיתיון מציג את הוראות ה-Run: לאחר אנימציה של שלוש שניות מופיע חלון ההוראות, וכפתור "Done" נשאר מושבת כ-35 שניות נוספות. לפי Arctic Wolf, העיכוב הזה רק קובע את קצב ההתקדמות בממשק.
מה Psychedelic אוסף
המתקין מוריד את השלב הבא, "psychedeliclove.exe", מכתובת 107.175.82.242:9000. הקובץ בן 64 הסיביות גונב סיסמאות מדפדפנים מבוססי Chromium, ובהם Google Chrome, Microsoft Edge, Brave, Opera ו-Yandex, אוסף טוקנים של חשבונות וסורק אחר ארנקי קריפטו כמו MetaMask, Trust Wallet, OKX Wallet, Exodus ו-Electrum.
התוכנה אוספת גם מידע על המחשב, יוצרת התמדה באמצעות משימות מתוזמנות, פורקת ארכיון הרחבה לתוך ה-profile של הדפדפן ומתקינה גשר native messaging. דרך נקודת הקצה "/api/v1/agent/tasks?hwid=%s" היא מקבלת משימות נוספות ויכולה להריץ מטענים מסוג EXE, COM, BAT, CMD, MSI ו-PowerShell.
יעדים ומפעילים
בין האתרים שנפגעו: מרפאת טיפולי שיער, יצרן דגמי מודלים, מוכר ומוציא לאור של ספרים, מתקן פסיכולוגי, קמעונאי כלים וקמעונאי רכב. בכל אחד מהם הוזרק iframe שהריץ JavaScript בשליטת התוקפים מתוך "fsputnik.com/tds/tracker.js". Arctic Wolf איתרה גם פאנל פיתיונות חשוף בשם РУБЛЁВКА TDS בדומיין uasputnik.com, נפרד משרת ה-C2 של הנוזקה בכתובת 193.178.159.128:8080.
הפאנל בודק רשומות גולשים כל שתי שניות; בזמן הניתוח נרשמו בו 557 צפיות, 426 לחיצות ו-79 אירועים שהושלמו ב-32 מדינות. אוקראינה היוותה 446 צפיות, 351 לחיצות ו-71 אירועים שהושלמו. מיתוג בשפה הרוסית מצביע על מפעילים רוסים, וההוראות באוקראינית מצביעות על קמפיין שכוון למשתמשים באוקראינה.
RemotePanel ו-BoundSiphon
במקביל תיארה Blackpoint Cyber שני רכיבי .NET שלא תועדו, המופצים דרך שרשרת ClickFix: RemotePanel, פלטפורמת גישה מרחוק מתמשכת שמתחזה לשירות Windows Time, ו-BoundSiphon, גנב שפועל מהזיכרון ופוגע ב-Chromium, ב-Firefox ובנתוני מנהלי סיסמאות. RemotePanel מאתר את שרת ה-C2 שלו דרך חוזה BNB Smart Chain, כך שאפשר להחליף תשתית בלי לעדכן את הנוזקה. לפי Blackpoint, הקמפיין אינו מיוחס לקבוצה מוכרת, אך הממצאים מצביעים על סביבת פיתוח דוברת רוסית.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.