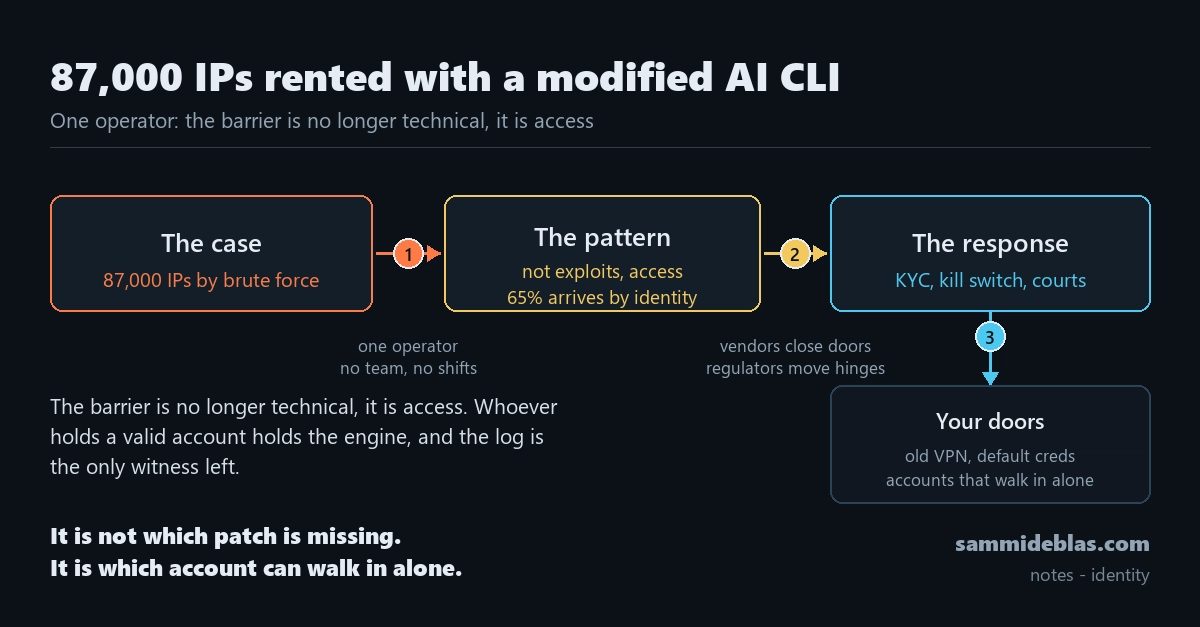
תוקף יחיד חכר 87,000 כתובות IP בעזרת כלי AI שעבר שינוי
התוקף פיצח ביותר מ־87,000 כתובות IP של התקני PPTP ו־L2TP עם סיסמאות ברירת מחדל, השכיר אותן כפרוקסי והכניס 202,000 דולר מאז 2024, כשהכול הופעל אוטומטית בגרסה שעברה שינוי של Claude Code.
תוקף פגע ביותר מ־87,000 כתובות IP באמצעות ניסיונות כוח גס מול התקנים שהריצו PPTP ו־L2TP — שני פרוטוקולי VPN ישנים שעדיין חיים ברשתות רבות. פרטי הכניסה שהוא ניסה היו מהסוג של “admin123”: שם משתמש וסיסמה שהגיעו מהיצרן וכמעט אף אחד לא מחליף.
עסק הפרוקסי
על פי דוח המקרה, מהשכרת הכתובות כפרוקסי הוא הכניס 202,000 דולר מאז 2024. את כל התפעול הוא אוטמט בגרסה שעברה שינוי של Claude Code — ממשק שורת הפקודה של Anthropic לכתיבת קוד עם מודל. כלי שנועד לעזור למפתח לכתוב קוד מהר יותר הפך למנוע של עסק פרוקסי: מפעיל אחד עושה את מה שדרש בעבר צוות בעבודה במשמרות.
הכניסה היא זהות
Mandiant פרסמה את דוח AI Risk and Resilience 2026, שמתאר את המעבר מניסויים ב־AI לשימוש בו בפעילות אמיתית, כאשר prompt injection הוא וקטור התקיפה המרכזי בפריסות על תשתית עצמאית. הנתון של Unit 42 מסדר את כל השאר: 65% מהגישה הראשונית מגיעה כבר דרך זהות, והמחזור נסגר בתוך דקות. התוקף לא שובר הצפנה ולא מחפש פגיעוּת אקזוטית — הוא נכנס עם פרטי כניסה שכבר היו קיימים ומאוטמט את כל השאר. במקרה הפרוקסי אלה היו “admin123”; במקרים אחרים זה בדרך כלל טוקן, סשן או חשבון שירות. Shadow AI והיעדר מלאי נכסים הם הפערים המרכזיים שמצביעה עליהם Mandiant.
שני הצדדים של אותו סוכן
באותו שבוע נראתה התנועה ההפוכה: Hacktron השתמשה ב־Claude Opus 5 כדי לבנות ניצול עובד — הצפת heap ב־libheif — ושרשרה אותו לפגיעוּת SSO בפורום של OpenAI עד שהגיעה לחשבונות עובדים ולמאגרים פנימיים, עם 6,500 דולר פרס. Anthropic דיווחה על קמפיינים של זיקוק בלתי חוקי נגד Claude משבע מעבדות בסין, וזה של Alibaba הגיע לכמעט 3 מיליון חילופים ביום מ־3,500 חשבונות מזויפים. חסם הכניסה כבר אינו טכני: מי שמחזיק בחשבון תקף מחזיק גם במנוע.
מה לעשות
בדקו את ה־VPN: חפשו PPTP ו־L2TP במלאי וכבו כל מה שאין לו בעלים. צמצמו הרשאות זהות — אם רוב הגישה הראשונית מגיעה דרך זהות, השאלה אינה איזה תיקון חסר אלא איזה חשבון מגיע לפרודקשן בעצמו. והפרידו בין הסוכן לנתונים: סוכן עם גישה גם ל־API וגם לרשת הפנימית הוא שניהם בו־זמנית.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.