Բլոգ
Հոդվածներ վեբ մշակման, AI-ի և տեխնոլոգիաների մասին
60 հոդված · 17 պիտակ · 15 կապ
Պտտիր · սեղմիր պիտակը՝ հոդվածները զտելու համար
3 հոդված · Էջ 1 / 1
•SiTech AI Team
Debian APT անվտանգության թարմացումը շտկում է CVE-2026-109518-ը trixie-ում
Debian-ը հրապարակել է DSA-6607-1 խորհուրդ apt-ի համար՝ CVE-2026-109518-ի համար։ HTTP վերահղումից հետո միջնակայքի հարձակվողը կարող է փոխարինել ստուգված փաթեթը և կատարել կոդ root-ի իրավունքներով։ trixie-ի կայուն թողարկումը շտկվել է apt 3.0.4-ով։
•SiTech AI Team
Fedora Linux 45-ը թողարկվել է Stratis տեղադրիչի աջակցությամբ
Fedora Linux 45-ը հասանելի է բարելավված աշխատասեղանային թարմացումներով, Anaconda-ում Stratis պահոցի աջակցությամբ, թարմացված գործիքաշարերով և հեռացվող NetworkManager VPN հավելվածների միգրացիայի ուղեցույցով։
•SiTech AI Team
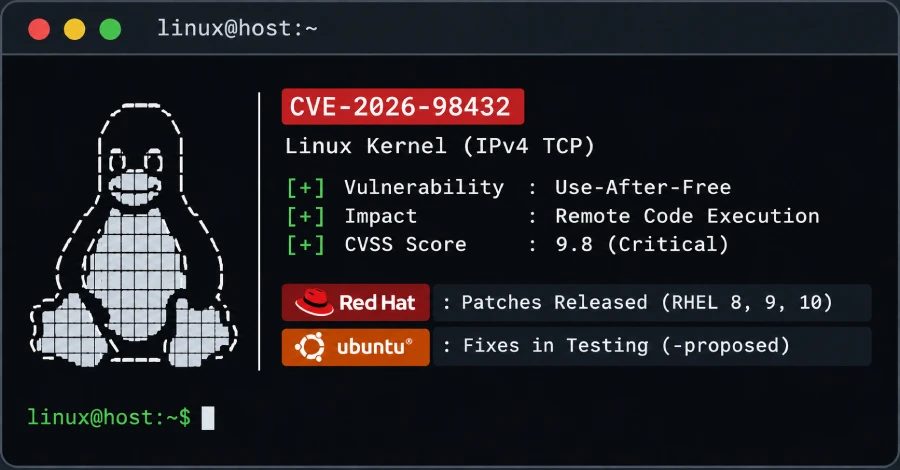
Red Hat-ը ուղղում է 9.8 գնահատականով Linux TCP RCE սխալը, Ubuntu-ն թողարկում է ուղղումներ փորձարկման
RHEL 8, 9 և 10-ի համար CVE-2026-98432-ի ուղղված միջուկները հասանելի են, մինչ Ubuntu 22.04, 24.04 և 26.04 LTS-ի ուղղումները դեռ -proposed փորձարկման փուլում են։ Խոցելիությունը թույլ է տալիս հեռակա կերպով կատարել կոդ՝ առանց նույնականացման։