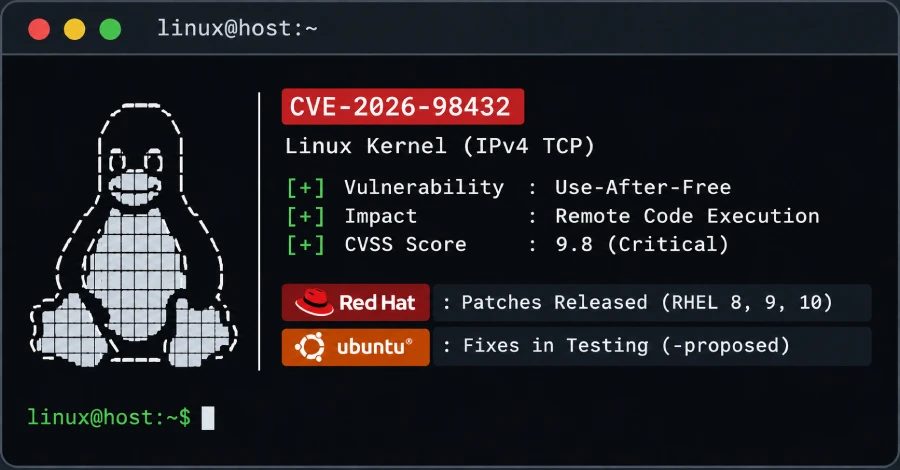
Red Hat-ը ուղղում է 9.8 գնահատականով Linux TCP RCE սխալը, Ubuntu-ն թողարկում է ուղղումներ փորձարկման
RHEL 8, 9 և 10-ի համար CVE-2026-98432-ի ուղղված միջուկները հասանելի են, մինչ Ubuntu 22.04, 24.04 և 26.04 LTS-ի ուղղումները դեռ -proposed փորձարկման փուլում են։ Խոցելիությունը թույլ է տալիս հեռակա կերպով կատարել կոդ՝ առանց նույնականացման։
Red Hat-ը CVE-2026-98432-ի համար ուղղված միջուկներ է թողարկել RHEL 8, 9 և 10-ում, մինչ Ubuntu 22.04 LTS, 24.04 LTS և 26.04 LTS ուղղումները մնում են -proposed փորձարկման ալիքում՝ առանց սովորական թողարկման ամսաթվի։ IPv4 TCP-ի հիշողության ազատումից հետո օգտագործման խոցելիությունը Linux միջուկի CVE թիմի կողմից գնահատվել է 9.8՝ 10-ից. Red Hat-ը սկզբում այն գնահատել էր որպես Միջին՝ 5.9, բայց այժմ անվանում է Կրիտիկական՝ 9.8։ Թարմացում տեղադրելուց հետո վերագործարկում է պետք, իսկ ժամանակավոր մեղմացումները սահմանափակ են։ Այս նյութը շարունակում է հոկտեմբերի 30-ի մեր հրապարակումը, որտեղ մանրամասն ներկայացրել ենք խոցելիության մեխանիզմը և ուղղումը ստուգելու եղանակները։
Ինչ է սխալը
Երբ սերվերը ընդունում է IPv4 TCP միացում, միջուկը մուտքային հարցումից IP ընտրանքները փոխանցում է նոր սոկետին՝ դրանք չկրկնօրինակելով։ Եթե հաճախորդը կրկնում է միացման հարցումը, մինչ մեկ այլ պրոցեսոր դեռ կարդում է այդ ընտրանքները, միջուկը կարող է կարդալ արդեն ազատված հիշողություն։ Հարձակվողը մրցավազքի վիճակն առաջացնում է՝ ցանկացած լսող TCP պորտին ուղարկելով IPv4 Record Route կամ Timestamp ընտրանքներ կրող միացման հարցումներ։ Մուտք պետք չէ, IPv6-ը հիմնական ուղու վրա չի ազդվում, իսկ սխալը առկա է եղել Linux 4.4-ից։ Հիմնական կոդում ուղղումը կատարվել է հոկտեմբերին։
Ուղղված թողարկումները և փորձարկման կարգավիճակը
Red Hat-ը թողարկել է RHSA-2026:93414 RHEL 8.10-ի համար՝ 4.18.0-553.182.1.el8_10 միջուկով, RHSA-2026:93412 RHEL 9.8-ի համար՝ 5.14.0-687.64.1.el9_8 միջուկով, և RHSA-2026:93413 RHEL 10.2-ի համար՝ 6.12.0-211.72.1.el10_2 միջուկով։ Canonical-ը ասաց, որ Ubuntu 22.04 LTS, 24.04 LTS և 26.04 LTS ուղղումները -proposed փուլում են՝ 5.15.0-203.213, 6.8.0-149.149 և 7.0.0-43.43 միջուկներով։ Այդ փաթեթները ինքնաբերաբար չեն տեղադրվում։ Canonical-ը թողարկումից առաջ միջուկի թարմացումները փորձարկում է ավելի քան 2000 հավաստագրված սերվերների և սարքերի վրա, և թողարկման ամսաթիվ չի նշվել։ Ubuntu 20.04, 18.04 և 16.04 դեռ ուղղում չունեն. ավելի հին թողարկումների համար պետք է Expanded Security Maintenance՝ Ubuntu Pro-ի միջոցով։ Cloud, FIPS և իրական ժամանակի միջուկի տարբերակները նշված են որպես ընթացիկ աշխատանք, իսկ Canonical-ի բլոգի գրառումը վերաբերում է միայն ընդհանուր միջուկին։
Մեղմացում և շահագործման կարգավիճակ
Red Hat-ը հոկտեմբերի 30-ին հրապարակել է nftables կանոն, որը մերժում է IP ընտրանքներ պարունակող մուտքային IPv4 TCP փաթեթները։ Այն արգելափակում է հայտնի գործարկիչը, բայց չի կարող ամբողջությամբ կանխել շահագործումը և կարող է խափանել IPv4 ընտրանքներից կախված աշխատանքային բեռները։ Զտիչը գործում է միայն այն հոսթում, որտեղ բեռնված է, իսկ նույն հոսթի կոնտեյներների միջև երթևեկությունը կարող է շրջանցել այն։ Մի քանի աղբյուր խորհուրդ տվեց Multipath TCP-ի անջատումը, բայց սխալը IPv4 TCP ուղու մեջ է, ոչ թե MPTCP-ում, և այդ խորհուրդը միայնակ բավարար չէ։ Canonical-ը ասաց, որ Ubuntu Security Team-ը կարծում է, թե անվտանգության թարմացումները միակ պատշաճ մեղմացումն են։ Ոչ մի վաճառող, CERT կամ միջուկի CVE թիմ չի հայտնել այս սխալի շահագործմամբ հարձակումների մասին, և այն չէր ներառված CISA-ի Known Exploited Vulnerabilities կատալոգում՝ հոկտեմբերի 30-ի թողարկման դրությամբ։ Anthropic-ը ասաց, որ չթողարկված ներքին Claude հետազոտական մոդելը գրել է հեռակա root շահագործում, որը գործում է MPTCP լսիչ ունեցող Linux սերվերների դեմ, առանց հավատարմագրերի և օգտատիրոջ միջամտության. միջուկի հասցեի արտահոսքը տևել է 48 րոպե, իսկ root shell-ի հասնելը՝ ևս 5 րոպե, և Anthropic-ը չի հրապարակել շահագործման կոդը։ Միայն ապացուցման կոդը, որը գործարկում է մրցավազքի վիճակը և հայտնաբերում միջուկի՝ ազատված հիշողությունը SYN-ACK-ում արտացոլելը, հայտնվել է GitHub-ում, բայց չի իրականացնում կոդի կատարում։ Amazon Linux-ը սխալը գնահատել է 8.1 և դասել Կարևոր (Important), նշելով, որ հիմնական արդյունքը խափանումն է՝ հնարավոր հիշողության վնասմամբ։ Debian-ը, Oracle Linux-ը և SUSE-ը հոկտեմբերին թողարկել են ուղղումներ, իսկ Amazon Linux-ը ուղղվել է բոլոր փաթեթներում՝ հոկտեմբերի 24-ից 30-ը։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։