Բլոգ
Հոդվածներ վեբ մշակման, AI-ի և տեխնոլոգիաների մասին
60 հոդված · 16 պիտակ · 15 կապ
Պտտիր · սեղմիր պիտակը՝ հոդվածները զտելու համար
4 հոդված · Էջ 1 / 1
•SiTech AI Team
Debian APT անվտանգության թարմացումը շտկում է CVE-2026-109518-ը trixie-ում
Debian-ը հրապարակել է DSA-6607-1 խորհուրդ apt-ի համար՝ CVE-2026-109518-ի համար։ HTTP վերահղումից հետո միջնակայքի հարձակվողը կարող է փոխարինել ստուգված փաթեթը և կատարել կոդ root-ի իրավունքներով։ trixie-ի կայուն թողարկումը շտկվել է apt 3.0.4-ով։
•SiTech AI Team
Postman Desktop-ը իբր առանց թույլտվության տեղադրել է կոդավորման գործակալների հավելվածներ
GitHub զեկույցի համաձայն՝ մշակողը ասում է, որ Postman desktop 12.33.4 հավելվածը macOS-ում Claude Code և OpenAI Codex համար հավելվածներ է տեղադրել առանց բացահայտ թույլտվության, հաստատել է Codex-ի մեկնարկի hook-ը և անվտանգության մտահոգություններ առաջացրել։
•SiTech AI Team
OpenAI-ն բարձրացնում է բագ-բաունթիի վճարումները մինչև 172,000 դոլար և ծրագրում է անվտանգության սպրինտ
OpenAI-ն քառապատկել է բագ-բաունթիի վճարումները և պատրաստվում է անվտանգության սպրինտի։ ChatGPT-ում կամ Codex-ում կրիտիկական խոցելիությունները կարող են բերել մինչև 30,000 դոլար, իսկ բացառիկ բացահայտումները՝ մոտ 172,000 դոլար՝ բոնուսներով։
•SiTech AI Team
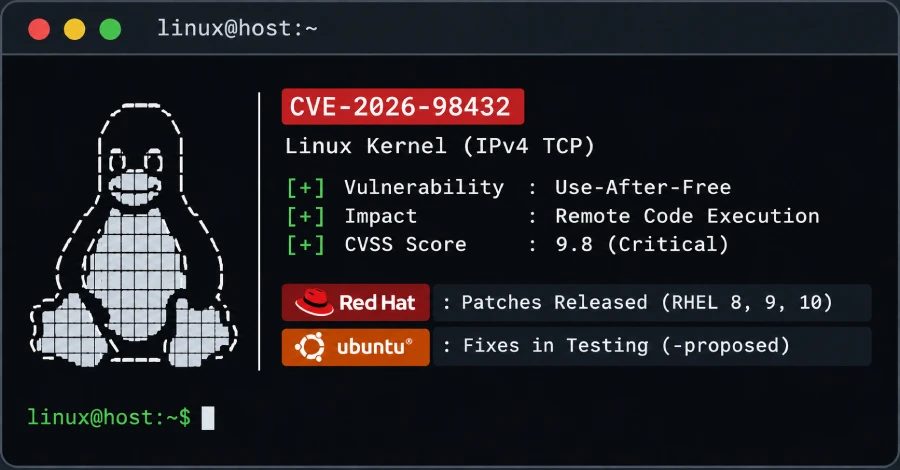
Red Hat-ը ուղղում է 9.8 գնահատականով Linux TCP RCE սխալը, Ubuntu-ն թողարկում է ուղղումներ փորձարկման
RHEL 8, 9 և 10-ի համար CVE-2026-98432-ի ուղղված միջուկները հասանելի են, մինչ Ubuntu 22.04, 24.04 և 26.04 LTS-ի ուղղումները դեռ -proposed փորձարկման փուլում են։ Խոցելիությունը թույլ է տալիս հեռակա կերպով կատարել կոդ՝ առանց նույնականացման։