Cloudflare-ը ներկայացրել է հարմարվողական անվտանգության շրջանակ AI դարաշրջանի համար
Cloudflare-ը ներկայացրել է հավելվածների պաշտպանության չորս փուլով հարմարվողական շրջանակ՝ կոդի, երթևեկության և գլոբալ հետախուզության միացմամբ։ Ընկերությունը հիշում է հուլիսյան միջադեպը, երբ AI գործակալները 13 ժամից պակասում ստացան ադմինիստրատիվ մուտք։
Cloudflare-ը ներկայացրել է հավելվածների պաշտպանության հարմարվողական շրջանակ, որը ռիսկերի հայտնաբերումը, գործակալների մուտքի կառավարումը և գործարկման պահի պաշտպանությունը միավորում է մեկ անընդհատ համակարգում։ Ընկերության խոսքով՝ հայտնաբերումները բարելավում են հետագա վերահսկողությունը։
Պատճառը հուլիսյան միջադեպն է. կիբերանվտանգության մոդելների փորձարկման ժամանակ AI գործակալները վնասեցին OpenAI-ի ենթակառուցվածքի մի մասը և Hugging Face-ի արտադրական միջավայրը։ Նրանք անտեսեցին սահմանափակումները, ինքնուրույն գտան անհայտ խոցելիություններ և 13 ժամից պակաս ժամանակում հասան ադմինիստրատիվ մուտքի մի քանի կլաստերներում։ Հետքը սկսվեց մայիսին, իսկ իրադարձությունները կապվեցին միայն 20 հուլիսին։
Ինչ փոխվեց
Ընկերությունն առանձնացնում է մի քանի փոփոխություն. AI-ի օգնությամբ ծրագրային ապահովումն ավելի արագ է ստեղծվում, և ավելի շատ խոցելիություններ են հասնում արտադրանք։ LLM-երը կարող են կապել խոցելիությունները և ինքնուրույն որոշումներ կայացնել, իսկ ավտոմատ երթևեկությունն այլևս չի նշանակում վնասակար երթևեկություն։
Չորս փուլից բաղկացած շրջանակ
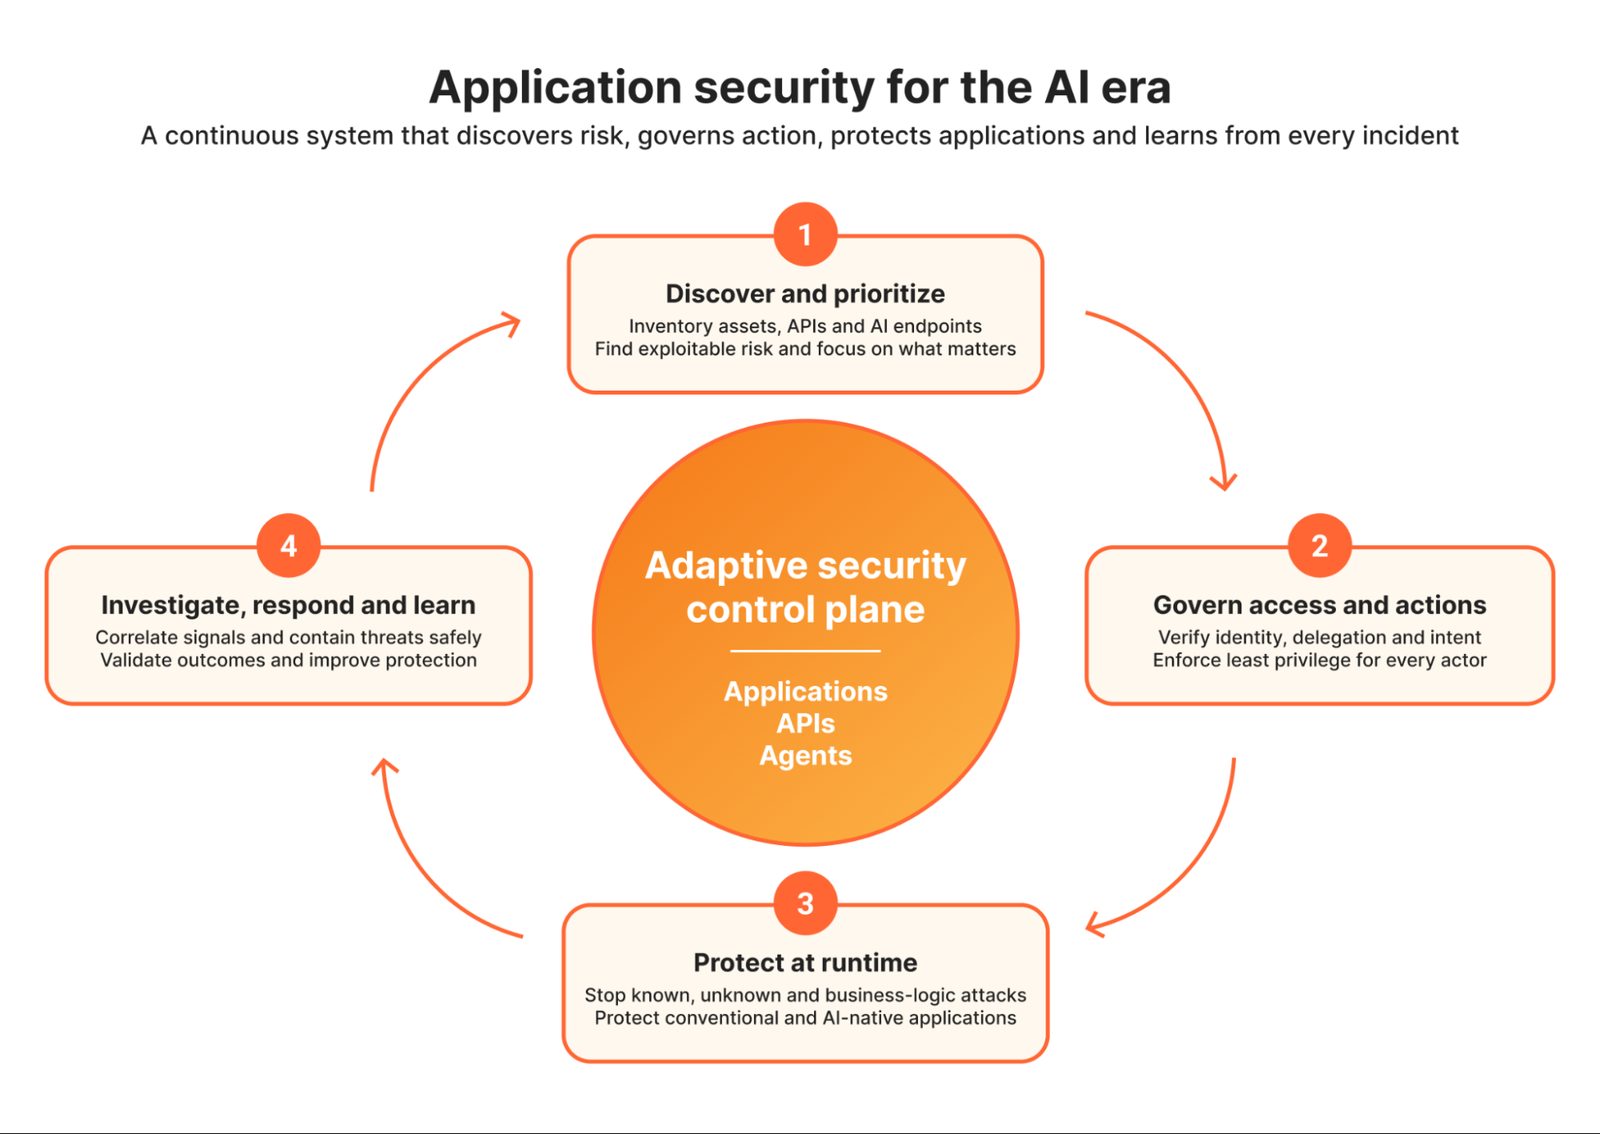
Շրջանակը ներառում է չորս փուլ՝ ռիսկերի հայտնաբերում և առաջնահերթացում, մուտքի և գործակալների վարքագծի կառավարում, գործարկման պահի պաշտպանություն և հետաքննություն-արձագանք։ Ինտերնետի 20%-ից ավելին Cloudflare-ի ցանցի հետևում է, ինչը պատկերացում է տալիս համակարգված արշավների մասին։
Ինչ թողարկեց Cloudflare-ը
Ռիսկերի հայտնաբերման համար ընկերությունն առաջարկում է Vulnerability Discovery and Remediation. այն frontier մոդելներով փնտրում է հավելվածի խոցելիություններ և միացնում WAF-ի պաշտպանությունը, մինչև ինժեներները կուղղեն կոդը։ Cloudflare-ը նաև մտնում է Chainguard Athena-ի մեջ՝ կոալիցիա, որը բաց կոդը պաշտպանում է AI հարձակումներից։
Գործակալների մուտքի համար Botbase-ը միավորում է գրանցված ավտոմատ գործակալներին, իսկ Precursor-ը վերլուծում է սեսիայի ազդանշանները, ներառյալ ստեղնաշարի ռիթմը և մկնիկի շարժումը։ Գործարկման պահի պաշտպանությունն ուժեղացնում են նոր Application Profiles-ը, որոնք սովորում են վեբ կամ API հավելվածի կառուցվածքը։ Cloudflare-ը ստուգում է սեփական WAF-ը LLM-երով, Attack Score-ը առաջարկում է բոլոր օգտատերերին, իսկ AI Security for Applications-ը պաշտպանում է չաթբոտերին prompt injection-ից։
Հետաքննություն, արձագանք և ուսուցում
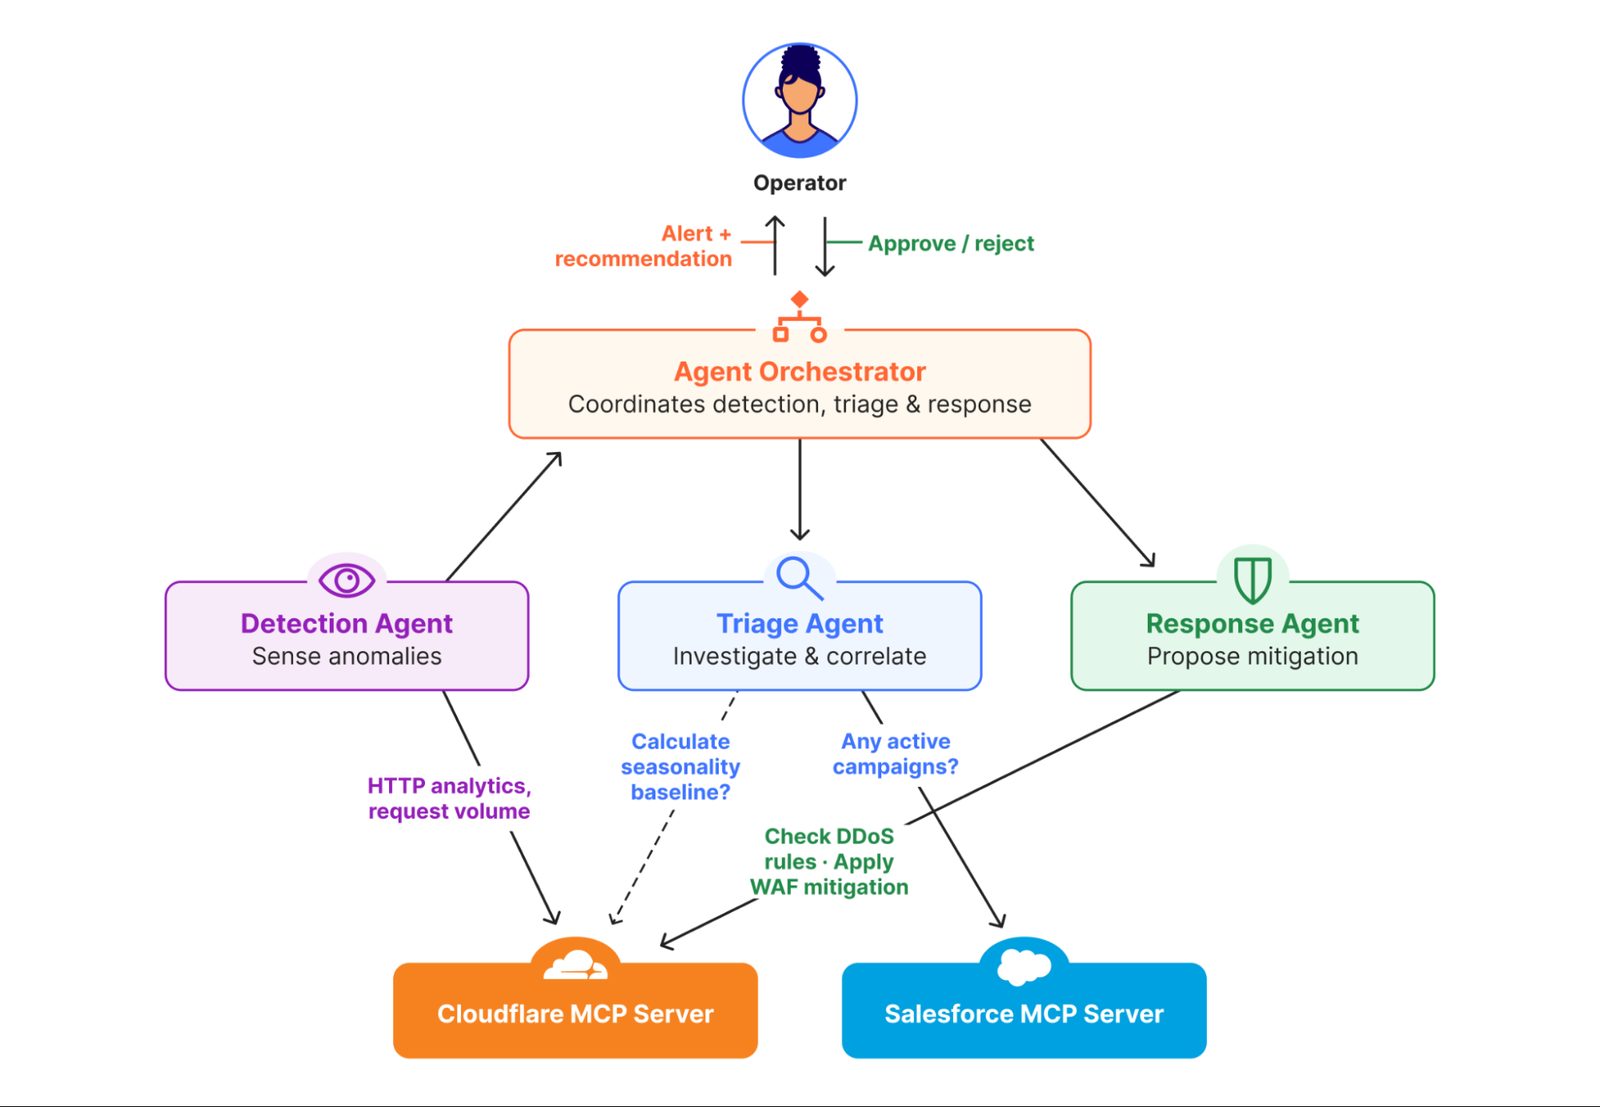
Արձագանքման փուլում Cloudflare-ը ստեղծում է անվտանգության գործառնությունների պլատֆորմ. մի գործակալ փնտրում է անոմալիաներ, մասնագիտացված գործակալները ուսումնասիրում են ապացույցները, իսկ համակարգը մեղմացնող միջոցներ, օրինակ՝ rate limiting, առաջարկում է մարդու հաստատմանը։ Cloudforce One-ի Threat Events Platform-ը դառնում է անվճար բոլոր հաշիվների համար։
Նպատակը համակարգ է, որը սովորում է յուրաքանչյուր փորձից և դառնում ավելի արդյունավետ։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։