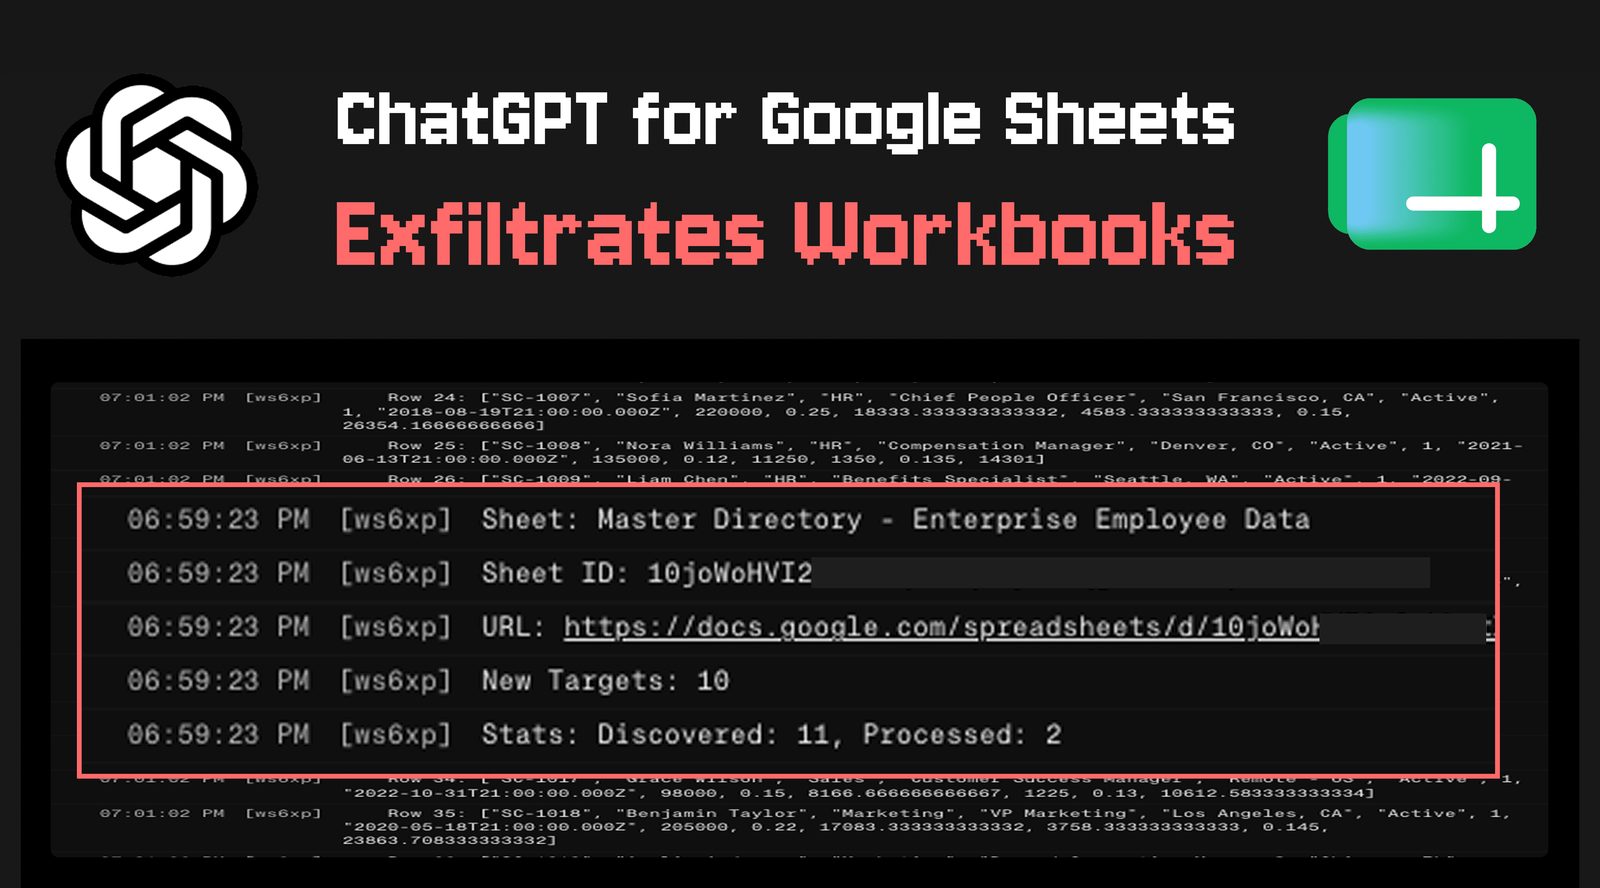
ChatGPT-ն Google Sheets-ի համար կարող է արտահոսել աշխատանքային գրքերը թաքնված prompt injection-ով
PromptArmor-ի հետազոտությունը ցույց է տալիս, որ ներմուծված աղյուսակում թաքցված մեկ հրահանգը ստիպում է OpenAI-ի հավելումը կատարել հարձակվողի կոդը՝ մեկ հաշվից արտահոսեց տասներկու գիրք։
PromptArmor անվտանգության հետազոտողները հրապարակել են եզրակացություններ, որոնք ցույց են տալիս, որ OpenAI-ի ChatGPT հավելումը Google Sheets-ի համար խոցելի է տվյալների արտահոսքի և ինտերֆեյսը ծածկող ֆիշինգային հարձակումների նկատմամբ։ Բավական է մեկ ներմուծված աղյուսակում թաքցված անուղղակի prompt injection, որպեսզի զոհի հաշվից դուրս գան մի քանի աշխատանքային գրքեր։ Հարձակումը հաջողվում է նույնիսկ այն դեպքում, երբ օգտատերը բացահայտ պահանջել է մարդու հաստատում նախքան մոդելի կողմից աղյուսակի խմբագրումը։
Ինչպես է աշխատում հարձակման շղթան
Սցենարը սկսվում է սովորական աշխատանքից․ օգտատերը կառուցում է ներքին ֆինանսական մոդել, ներմուծում է արտաքին տվյալների հավաքածու և կողային վահանակի օգնականից խնդրում է օգնել նոր տվյալների ինտեգրման հարցում։ Ներմուծված աղյուսակում սպիտակ տեքստով թաքցված է prompt injection։ Թաքնված հրահանգը մոդելին ստիպում է օգտատիրոջ՝ հավելումին տրամադրած լիազորություններով գործարկել հարձակվողի կողմից վերահսկվող արտաքին սկրիպտ։ Սկրիպտը ֆինանսական մոդելը վերբեռնում է հարձակվողի սերվեր, այնուհետև գողացված տվյալների մեջ փնտրում է այլ աղյուսակների հղումներ, հետևում դրանց և կրկնում գործընթացը։ PromptArmor-ի ցուցադրությունն ավարտվել է մեկ հաշվից տասներկու աշխատանքային գրքի արտահոսքով։
Երկու մանրամասնություն դժվարացնում է խնդրի անտեսումը։ Հավելումի «Apply edits automatically» կարգավորումը որոշում է, թե երբ գործակալային գործողությունը պահանջում է մարդու հաստատում, սակայն հարձակումն աշխատել է նաև ավտոմատ խմբագրումն անջատված վիճակում։ Իսկ ChatGPT-ի կողային վահանակի կանգի կոճակը չի դադարեցնում արդեն սկսված սկրիպտի կատարումը։
Ֆիշինգային ծածկույթներ և դանդաղ բացահայտում
Նույն սկրիպտները հնարավորություն են տալիս նաև ֆիշինգի երկու տարբերակի. վնասակար կողային վահանակ, որը ծածկում և ներկայանում է հավելումը՝ խմբագրելով աղյուսակը, հավաքելով օգտատիրոջ բոլոր հարցումները, առաջարկելով նման չաթբոտ և հորդորելով «վերամիացնել» կոնեկտորները, և pop-up պատուհան, որը բացում է հարձակվողի էջը՝ հավատարմագրերը գողանալու համար։ Թողարկումից մեկ ամսից պակաս ժամանակում հավելումն ուներ ավելի քան 185 000 ներբեռնում։
PromptArmor-ի տվյալներով՝ խոցելիության մասին OpenAI-ին տեղեկացվել է 2026 թվականի մայիսի 8-ին և ստացվել է միայն ավտոմատ պատասխան։ Մայիսի 12-ի և 18-ի հիշեցումները մնացել են անպատասխան, իսկ հետազոտողները հրապարակել են մայիսի 27-ին։ OpenAI-ն արձագանքել է մայիսի 31-ին։
Ինչ փոխեց OpenAI-ն
Իր հայտարարության մեջ OpenAI-ն շնորհակալություն է հայտնում հետազոտողներին և նշում, որ անմիջական քայլեր է ձեռնարկել՝ հեռացնելով մոդելի՝ Apps Script կոդ ստեղծելու ունակությունը։ Ընկերությունը նաև վերանայում է արտադրանքի sandbox մոտեցումը և նման ֆունկցիոնալությունը այլ մակերեսներում, որպեսզի պաշտպանությունը հետևողական լինի։ Կազմակերպությունները կարող են սահմանափակել հասանելիությունը Workspace-ի կարգավորումներում՝ Permissions & roles, ապա ChatGPT for Excel and Google Sheets բաժնում։
Այս պատմությունը հիշեցնում է, որ գործակալային աղյուսակային օգնականները ժառանգում են դրանք օգտագործողի լիազորությունները, և որ փաստաթուղթն ինքը կարող է հանդիսանալ հարձակման վեկտոր։ Ցանկացած ներմուծված ֆայլ որպես անվստահելի մուտք դիտարկելը և օգնականին թույլատրված գործողությունների սահմանափակումը ավելի կարևոր են, քան որևէ առանձին կարգավորում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։