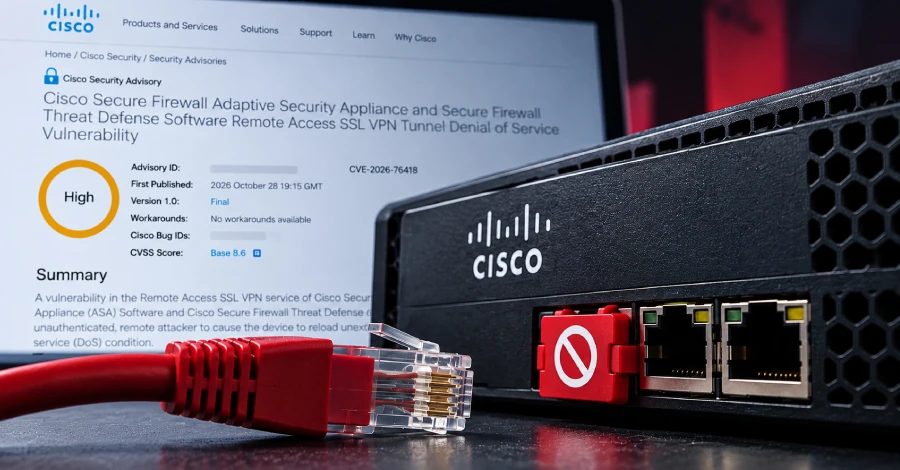
Cisco-ն շտկում է ASA և FTD VPN-ի ակտիվորեն շահագործվող թերությունը, որը կարող է խափանել ֆայրվոլները
Cisco-ն շտկել է CVE-2026-76418-ը՝ ASA և FTD ծրագրային ապահովման բարձր վտանգայնության թերությունը, որը չնույնականացված հեռակա հարձակվողին թույլ է տալիս ֆայրվոլները խափանել SSL հեռակա մուտքի VPN-ի միջոցով։
Cisco-ն թողարկել է շտկումներ Secure Firewall Adaptive Security Appliance (ASA) Software և Secure Firewall Threat Defense (FTD) Software ծրագրային ապահովումների բարձր վտանգայնության թերության համար։ Թերությունը, որը հետևվում է որպես CVE-2026-76418 և CVSS համակարգով գնահատվում է 8.6, արդեն շահագործվում է իրական հարձակումներում։ Հաջող շահագործումը կարող է թույլ տալ չնույնականացված հեռակա հարձակվողին անսպասելիորեն վերբեռնել ազդված սարքը, ինչը կհանգեցնի ծառայության մերժման վիճակի։
Ի՞նչի վրա է ազդում թերությունը
Խնդիրը արմատավորված է ASA և FTD ծրագրային ապահովումների Remote Access SSL VPN ծառայության մեջ։ Cisco-ն ասել է, որ այն պայմանավորված է տրամաբանական սխալներով, երբ թունելային խմբում կազմաձևված է երկրորդային նույնականացում։ Հարձակվողը կարող է շահագործել այն՝ SSL հեռակա մուտքի VPN-ին միանալիս ուղարկելով պատրաստված հարցում։
Ազդված պայմաններ և մեղմացում
Սարքերը ազդված են, եթե աշխատում են խոցելի թողարկմամբ, SSL հեռակա մուտքի VPN մուտքի ծառայությունը հասանելի է, և երկրորդային նույնականացումը կազմաձևված է թունելային խմբի շրջանակում։ Cisco-ն խորհուրդ է տալիս ստուգել բոլոր թունելային խմբերը, այդ թվում DefaultWEBVPNGroup-ը, secondary-authentication-server-group-ի համար։ Որպես ժամանակավոր մեղմացում, հաճախորդները կարող են անջատել թունելային խմբի ցանկը, եթե DefaultWEBVPNGroup-ը չի օգտագործում երկրորդային նույնականացում, կամ անջատել երկրորդային նույնականացումը ազդված թունելային խմբերում։
Շտկված թողարկումներ
Շտկումները հասանելի են ASA Software 9.16.4.104 թողարկման մեջ 9.16-ի և ավելի վաղ տարբերակների համար, 9.18.4.96՝ 9.18-ի համար, 9.20.4.50՝ 9.20-ի համար, 9.22.3.200՝ 9.22-ի համար, 9.23.1.48՝ 9.23-ի համար, և 9.24.1.27 ու 9.24.10.1՝ 9.24-ի համար; ինչպես նաև FTD Software 7.0.11 թողարկման մեջ 7.0-ի և ավելի վաղ տարբերակների համար, 7.2.13՝ 7.2-ի համար, 7.4.9՝ 7.4-ի համար, 7.6.7՝ 7.6-ի համար, 7.7.14՝ 7.7-ի համար, 10.0.3՝ 10.0-ի համար, և 10.1.1՝ 10.1-ի համար։
Կապված Cisco-ի բացահայտում
Cisco-ն նաև ասել է, որ առաջադեմ մշտական սպառնալիքի (APT) հարձակվող, որը հետևվում է որպես UAT-11473, զինել է CVE-2026-20127-ը՝ Cisco SD-WAN Catalyst Controller օրինակներում նույնականացման շրջանցման թերությունը, նույնականացումը շրջանցելու և չթույլատրված մուտք ստանալու համար։ Գործունեությունը թիրախավորել է տիեզերական և արբանյակային ծառայությունները, պաշտպանության և ավիատիեզերական տեխնոլոգիան և քաղաքականության հետազոտության ոլորտները, և գնահատվում է, որ ունի ենթակառուցվածքային համընկնումներ Volt Typhoon-ի Silent Train ծածկային ցանցի հետ։ UAT-11473-ը տեղադրել է հատուկ վնասակար ծրագրային շրջանակ, որը հետևվում է որպես KeyDrift, բաղադրիչներով, ինչպիսիք են PolyFlame-ը և LittleFilch-ը, զգայուն բանալիների տվյալներ հավաքելու և մշտական մուտք ապահովելու համար։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։