Langflow-ի կրիտիկական խոցելիությունները կարող են թույլ տալ չնույնականացված հարձակվողներին սերվերներում կոդ գործարկել
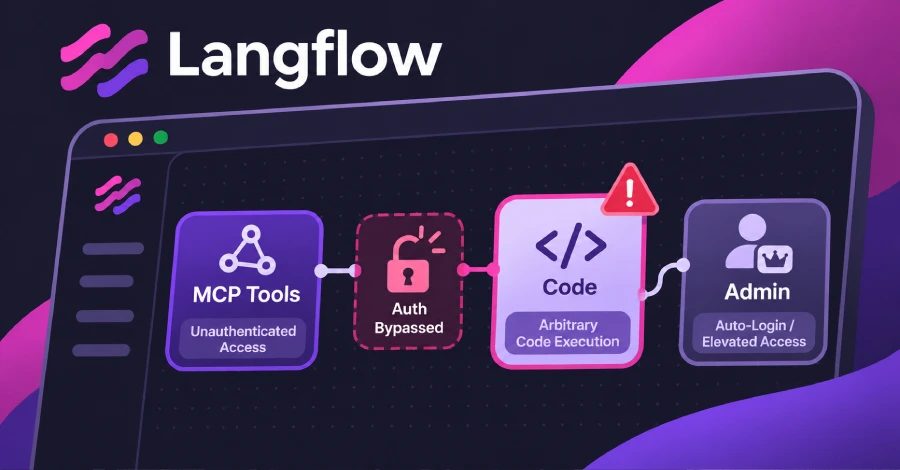
IBM-ը ասում է, որ Langflow-ի երկու կրիտիկական խոցելիությունները ազդում են 1.0.0-1.12.8 տարբերակների վրա և կարող են թույլ տալ չնույնականացված հեռակա հարձակվողներին շրջանցել նույնականացումը կամ կամայական կոդ գործարկել։ Միայն 1.13.0-ն է շտկում։
Langflow-ի երկու կրիտիկական խոցելիությունները կարող են թույլ տալ հաշիվ չունեցող հեռակա հարձակվողին շրջանցել նույնականացումը կամ կամայական կոդ գործարկել, ասաց IBM-ը նախորդ շաբաթ։ Langflow-ը բաց կոդով գործիք է AI գործակալներ և աշխատանքային հոսքեր ստեղծելու համար, և դրա խոցելիությունների մասին հաղորդումները ուղարկվում են IBM-ին։ 1.0.0-ից մինչև 1.12.8 բոլոր թողարկումներն ունեն այդ խոցելիությունները, և միակ շտկումը 1.13.0 տարբերակն է։
IBM-ի չորս Langflow խոցելիությունները
IBM-ի տեղեկագիրը, որը առաջին անգամ հրապարակվել է հոկտեմբերի 28-ին և թարմացվել հաջորդ օրը, թվարկում է Langflow-ի չորս խոցելիություն։ CVE-2026-93680-ը ունի 9.8 CVSS գնահատական և հաշիվ չի պահանջում. IBM-ը ասում է, որ այն կարող է թույլ տալ շրջանցել անվտանգության սահմանափակումները անպատշաճ նույնականացման պատճառով։ CVE-2026-110186-ը նույնպես ունի 9.8 գնահատական և հաշիվ չի պահանջում. IBM-ը ասում է, որ այն կարող է թույլ տալ կամայական կոդ գործարկել կոդի գեներացման անպատշաճ վերահսկման պատճառով։ CVE-2026-110193-ը ունի 8.8 գնահատական և պահանջում է ցածր արտոնություններով հաշիվ. IBM-ը ասում է, որ այն կարող է թույլ տալ, որ Agentic Assistant-ը ստեղծի կամ ներկայացնի բաղադրիչի կոդ, որը գործարկում է օպերացիոն համակարգի հրամաններ սերվերում։ CVE-2026-110192-ը ունի 6.5 գնահատական և պահանջում է հաշիվ. IBM-ը ասում է, որ այն կարող է թույլ տալ ստանալ զգայուն տեղեկություն անբավարար պաշտպանված հավատարմագրերից։
Խոցելիություններից մեկը «մոդելի համատեքստի արձանագրության գործիքների թվարկման միջոցով չնույնականացված հեռակա կոդի գործարկում» է, ըստ IBM-ի։ Model Context Protocol-ի միջոցով Langflow-ը կարող է իր հոսքերը որպես գործիքներ առաջարկել MCP աջակցող AI հավելվածներին։ Չորս խոցելիություններից մյուսը «ավտոմատ մուտքի անվտանգության վերահսկման ոչ ամբողջական շտկում» է, ըստ IBM-ի։ Տեղեկագիրը չի ասում, թե արդյոք ավտոմատ մուտքը անջատած սերվերները խոցելի են։
Metasploit մոդուլը և ավտոմատ մուտքը
Հանրային Metasploit Framework-ի մոդուլն արդեն նշում է CVE-2026-93680-ը՝ նույնականացման շրջանցումը։ Այն առանց հավատարմագրերի միանում է Langflow սերվերի MCP վերջնակետին, սկսում է սեսիա և թվարկում է սերվերի առաջարկած գործիքները։ Այն կոդ կամ հրամաններ չի գործարկում սերվերում։ Դրա հեղինակը Langflow 1.5.0-ից մինչև 1.11.4-ը նշում է որպես ազդված՝ ավելի նեղ միջակայք, քան IBM-ինը։ Մոդուլը փորձարկվել է Langflow 1.8.4-ի վրա, երբ ավտոմատ մուտքը միացված էր։
Երբ ավտոմատ մուտքը միացված է, Langflow-ը օգտատերերին մուտք է գործեցնում որպես գերօգտատերեր՝ առանց մուտք գործելու հորդորելու։ LANGFLOW_AUTO_LOGIN կարգավորումը լռելյայն միացված է Langflow 1.12.8-ում։ Դրա կոդի նկարագրությունը զգուշացնում է, որ այն «շրջանցում է նույնականացումը և պետք է օգտագործվի միայն մշակման միջավայրերում»։ Երկու կրիտիկական խոցելիություններից ոչ մեկը չկա CISA-ի հայտնի շահագործված խոցելիությունների ցանկում՝ ըստ ցանկի հոկտեմբերի 30-ի թարմացման։ Այնտեղ թվարկված են Langflow-ի ևս վեց խոցելիություններ, ամենավերջինը՝ CVE-2026-9198-ը, որը ավելացվել է օգոստոսին։
Թարմացում և այլ CVE գրանցումներ
Langflow 1.13.0-ը թողարկվել է հոկտեմբերի 22-ին։ Նույն օրը թողարկված 1.12.8 տարբերակը դեռ ունի այդ խոցելիությունները, և PyPI-ն նոյեմբերի 2-ի դրությամբ չի թվարկում ավելի ուշ 1.12 թողարկում։ IBM-ը չի առաջարկում շրջանցող լուծում սերվերների համար, որոնք դեռ չեն կարող թարմացվել։ Langflow 1.13-ը լռելյայն անջատում է ավտոմատ մուտքը։
Թարմացնելու համար կրկնօրինակեք տվյալների բազան, գաղտնի բանալին և վերբեռնված ֆայլերը։ Եթե սերվերն օգտագործում է ավտոմատ մուտք, նախապատրաստեք գոյություն ունեցող հաշիվը գաղտնաբառով մուտքի համար՝ ինչպես նկարագրում է Langflow-ի թարմացման ուղեցույցը։ Թարմացրեք Python փաթեթը pip install --upgrade "langflow==1.13.0" հրամանով։ Docker-ի դեպքում անցեք langflowai/langflow:1.13.0 պատկերին և պահեք տեղակայման մշտական տվյալները։ Եթե թարմացումից հետո չեք կարող մուտք գործել, հետևեք վերականգնման քայլերին, որոնց հղում է տալիս նույն ուղեցույցը։ Մի ջնջեք և մի վերատեղադրեք Langflow-ը մուտքը վերականգնելու համար, քանի որ Langflow-ի փաստաթղթերը զգուշացնում են, որ դա կարող է մշտապես հեռացնել ձեր հոսքերը։
Հոկտեմբերի 29-ին IBM-ը հրապարակեց նաև CVE գրանցումներ Langflow-ի ևս 29 խոցելիության համար և նշեց 1.12.4 և 1.12.5 տարբերակները որպես դրանց շտկումներ։ Դրանցից մեկը՝ CVE-2026-104339-ը, կարող է նաև թույլ տալ հաշիվ չունեցող հարձակվողին կամայական կոդ գործարկել, և IBM-ը այն գնահատում է 9.8։ 33 գրանցումներից ոչ մեկը, այդ թվում այս չորսը, 1.13.0-ը չի նշում որպես ազդված։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։