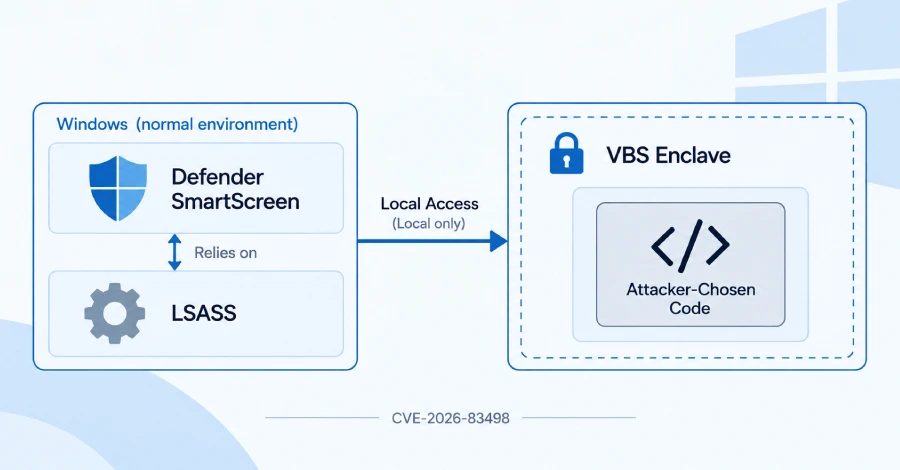
Հետազոտողները չորս բայթանի գրելու և ժամանակի սխալի միջոցով գործարկեցին կոդ Windows SmartScreen-ի էնկլավում
Doyensec-ի հետազոտողները չորս բայթանի գրելու և ժամանակի սխալի միջոցով գործարկեցին սեփական կոդը Windows SmartScreen-ի VBS էնկլավում, որը պաշտոնում է գաղտնաբառերին: Microsoft-ը սխալը ուղղել է 2026 թվականի սեպտեմբերին:
Կոդի գործարկում ապահով էնկլավում
Անվտանգության հետազոտողները գործարկեցին սեփական կոդը Windows-ի VBS էնկլավում: Սա ապահով հիշողության տարածք է, որը պետք է կողպած մնա, նույնիսկ եթե համակարգի մնացած մասը կոմպրոմետված է: Խնդիրը վերաբերում է էնկլավին, որը Microsoft Defender SmartScreen-ի Enhanced Phishing Protection-ի մասն է և պաշտոնում է հեշավորված գաղտնաբառերին, որպեսզի ֆունցիան նախազգուշացնի օգտատերերին, երբ նրանք Windows-ի լոգինի տվյալները մուտքագրում են վտանգավոր վայրերում: Աշխատանքը Doyensec-ը կատարել է լաբորատոր կոնցեպտի ցուցադրման համար, իրական հաձումներում սա չի նկատվել, իսկ Microsoft-ը սխալը ուղղել է 2026 թվականի 8 սեպտեմբերի թարմացմանը՝ CVE-2026-83498 անունով:
Ինչպես է աշխատում հաձումը
VBS էնկլավը ստորագրված գրադարան է, որը սովորական ծրագրերը բեռնում են, բայց չեն կարող կարդալ և փոխել: Հիպերվիզորը դրա հիշողությունը պահում է ավելի ապահով աշխարհում (VTL1), որտեղ սովորական աշխարհից (VTL0) չի կարող հասնել, նույնիսկ եթե հաձումատերը տիրապետում է միջուկին կամ աշխատում է SYSTEM-ի իրավունքներով: Windows 11-ում lsass.exe բեռնում է SmartScreen-ի էնկլավը: Հաձումը արդեն պատվիրակության վրա առկա տեղական կոդ է պահանջում և օգտատիրոջ մասնակցություն չի պահանջում, ուստի այն հնարավորություն է տալիս տեղափոխվել ապահով աշխարհ՝ օգտագործելով առկա հաստատումները, փոխարենն այն դրսից կոտրելու: Doyensec-ը էնկլավի Initialize ֆունցիայի երկրորդ կանչը կցել է ֆիքսված չորս բայթանի սխալի արժեք գրելուն հաձումատերի կոնտրոլվող հասցեում և միաժամանակ բաց թողնում է առաջին կանչի հասցեի ստուգումը: Այս գրելը վնասում է էնկլավի և հոսթի հիշողության միջև եղած սահմանը, իսկ հետո ժամանակի սխալը մեկ այլ ֆունցիայում ռազմավարության կառավարվող ջնջում է առաջացնում, որը օբյեկտների որոնումը վերահասցեավորում է: Արդյունքում ստացված կարդալու և գրելու հնարավորությունը հետազոտողներին թույլ է տալիս փոխել աղյուսակը, որը որոշում է, թե որ կոդի գործարկումն է հնարավոր էնկլավում, և այդ կերպ հասնել դրա ներսում կոդի կատարմանը:
Microsoft-ի ուղղումը և մնացած սխալները
Microsoft-ը այս խնդրին կրիտիկական մակարդակ և CVSS-ի 7,8 միավոր է տվել և հայտարարում է, որ այն հայտնաբերվել է ներքին հետազոտության ընթացքում, երբեք չի օգտագործվել և ուղղելուց առաջ հանրային հայտնի չի եղել: Սեպտեմբերի կումուլյատիվ թարմացումը KB5124008 Windows 11 24H2-ի և 25H2-ի համապատասխանաբար ավելացնում է հասցեի ստուգումը առաջին գրելուց առաջ, ստուգում է ժամանակով կապված ֆունցիան և ներառում է քաղաքականություն, որը արգելափակում է հին և անպաշտոնված էնկլավի բեռնումը: Թարմացումը տեղադրելը միակ անհրաժեշտ քայլն է: Այնուամենայնիս, Windows-ը չունի անպաշտոնված էնկլավների ընդհանուր արգելափակման ցուցակ, ինչպես դա կա անպաշտոնված դրայվերների ցուցակի դեպքում, և հին Microsoft Edge-ի էնկլավը նման սխալով (CVE-2023-36880, 2023) կրկին բեռնվում է, ինչը հաձումատերերի համար հասանելի է թողնում «բեր ինքներու խոցելի էնկլավը» տեխնիկան:
Նյութերը: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։