GitHub-ի համահիմնադիր Սքոթ Չակոն. Git 3.0-ում SHA-256-ի անցումը թանկ սխալ կլինի
GitHub-ի և GitButler-ի համահիմնադիր Սքոթ Չակոնը բլոգգրառման մեջ պնդում է, որ Git 3.0-ում լռելյայն հեշավորման SHA-1-ից SHA-256-ի անցումը էկոհամակարգի համար թանկ և գործնականում անօգուտ փոփոխություն կլինի։
GitHub-ի և GitButler-ի համահիմնադիր Սքոթ Չակոնը բլոգգրառում է հրապարակել, որտեղ պնդում է, որ Git 3.0-ում լռելյայն հեշավորման ալգորիթմը SHA-1-ից SHA-256-ի փոխելը թանկ սխալ կլինի; նրա խոսքով՝ միգրացիան հսկայական ծախս է, իսկ օգուտը՝ նվազագույն։
Գրառումը հրապարակվել է GitButler-ի բլոգում և պնդում է, որ փոփոխության մասին գրեթե ոչ ոք չգիտի։
Ինչու է Git 3.0-ը անցնում SHA-256-ի
Git-ը բովանդակության վրա հիմնված տվյալների բազա է։ Յուրաքանչյուր ֆայլ, ծառ և կոմիտ պահվում է բովանդակության հեշով, իսկ կոմիտը պարունակում է ծնողի հեշը և ամբողջ պատմությունը կապում է իրար։ SHA-1-ը 2005 թվականին ընտրել է Լինուս Տորվալդսը։
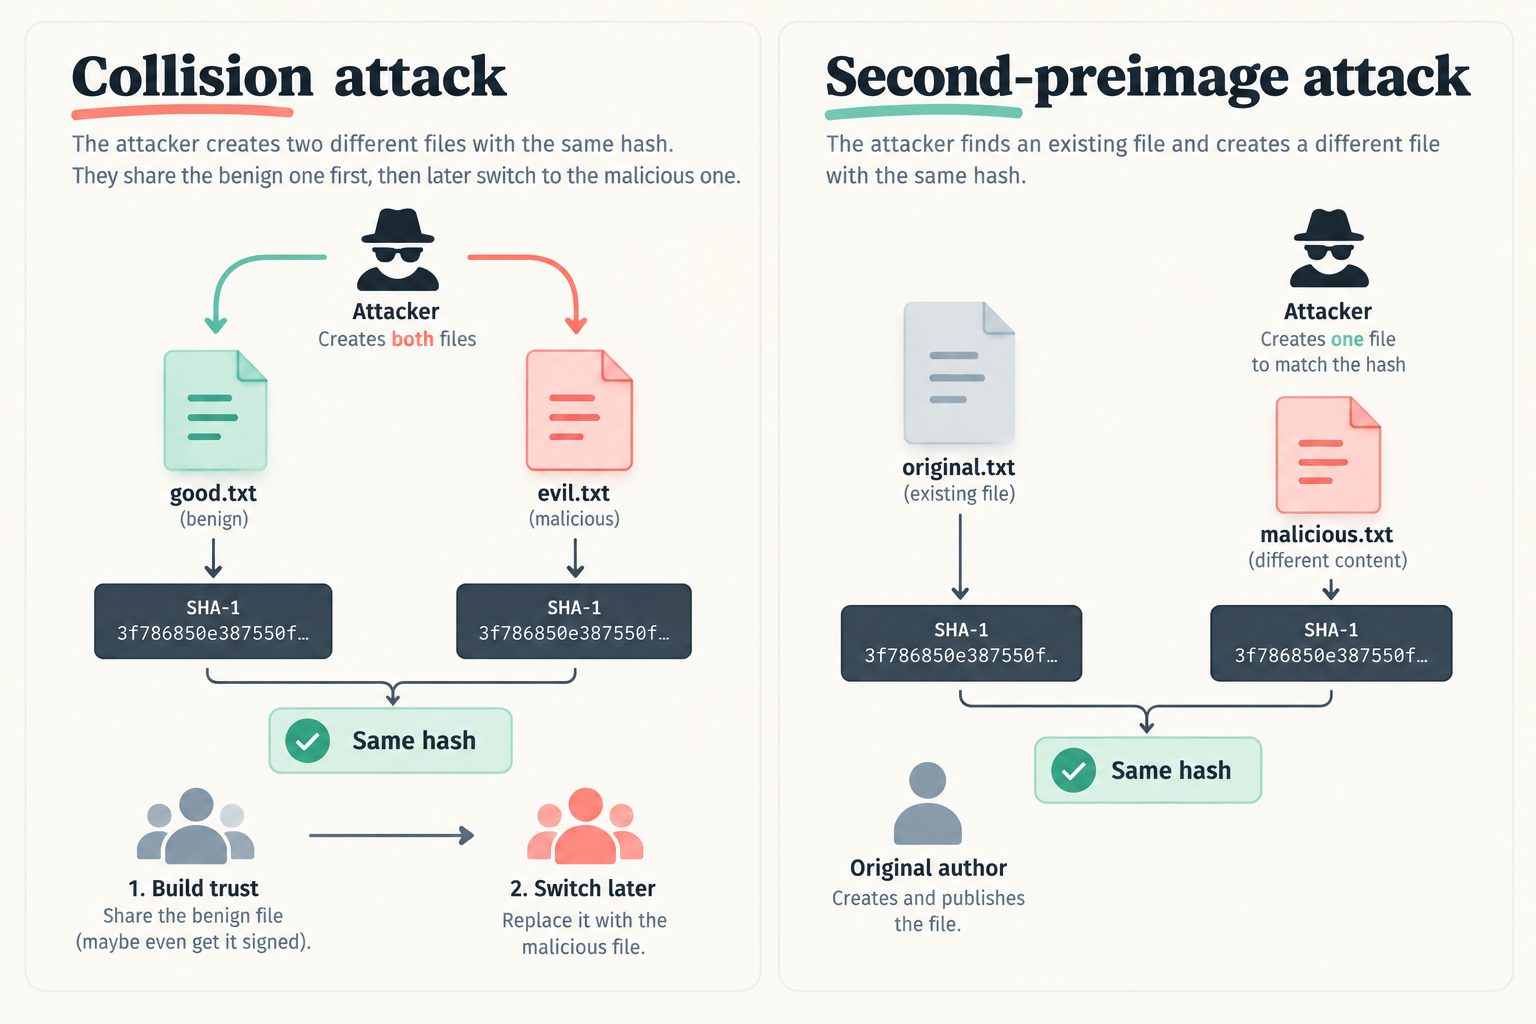
SHA-1-ը այսօր համարվում է կիսով չափ կոտրված. 2017 թվականի SHAttered-ը և 2020 թվականի SHA-1 is a Shambles-ը ցույց տվեցին արհեստական կոլիզիաների հնարավորությունը, սակայն իրական հարձակում չի գրանցվել։ Դրա համար էլ Git 3.0-ը պլանավորում է լռելյայն ալգորիթմը փոխարինել SHA-256-ով. փոփոխությունը գտնվում է թողարկման անհամատեղելի փոփոխությունների ցանկում։
Փաստարկներ միգրացիայի դեմ
Չակոնի հիմնական փաստարկն այն է, որ վստահությունը հեշի վրա չի հիմնվում։ Նա մեջբերում է Լինուս Տորվալդսին 2005 թվականից. «Ես իսկապես կարծում եմ, որ մարդիկ sha1-ը չպետք է անվտանգ համարեն. իրական անվտանգությունը տարածման մեջ է»։ Իրական հարձակումները տեղի են ունենում վնասված մեյնթեյներների և փաթեթների ռեպոզիտորիաների միջոցով, այլ ոչ թե հեշի կոլիզիայով։
Ծախսերը լայն են. նոր ռեպոզիտորիաները լռելյայն կստեղծվեն SHA-256-ով, հիները կմնան SHA-1-ի վրա, և ձևաչափերի խառնումը անհնար է. submodule-ները աշխատում են միայն ծնողի նույն ձևաչափով։ Փոխակերպումը կվերագրի բոլոր օբյեկտները և ստորագրությունները, կկոտրի հին հղումները կամ 40 սիմվոլանոց հեշերին հարմարեցված գործիքները, իսկ շատ գրադարաններ ամբողջական աջակցություն չունեն։
Այլընտրանք՝ ծառի անկախ հեշի հեդերներ
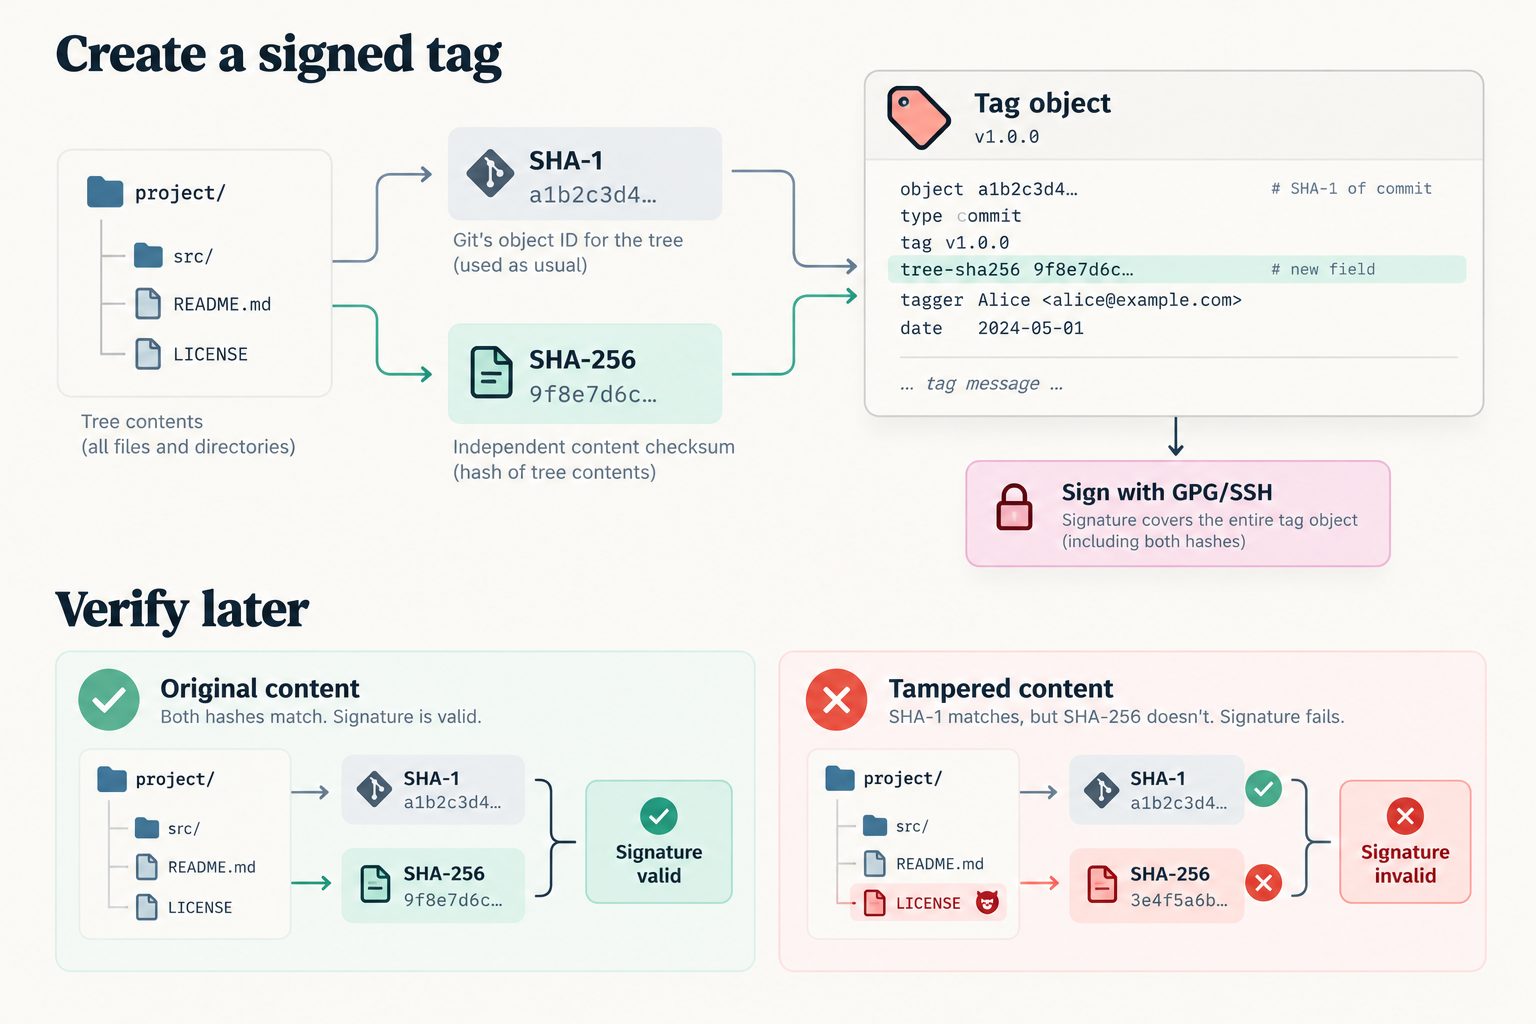
Էկոհամակարգի միգրացիայի փոխարեն Չակոնն առաջարկում է «ծառի անկախ հեշի հեդերներ». ստորագրման ժամանակ ծառի բովանդակությունը հեշավորվում է նաև անկախ, երկրորդ ալգորիթմով (SHA-256 կամ BLAKE3), և ավելացվում է որպես հեդեր ստորագրված օբյեկտում, այսպիսով ստորագրությունը ծածկում է երկու հեշերը։ Հարձակման համար անհրաժեշտ կլիներ կոլիզիա երկու ալգորիթմներում էլ. հեղինակի խոսքով՝ այս մոտեցումն ավելի անվտանգ է, քան միայն SHA-256-ը։
Գաղափարը նոր չէ. Քոլին Ուոլթերսի git-evtag-ը 2015 թվականից ի վեր ստորագրված թեգերին ավելացնում է Git-EVTag-v0-SHA512 հսկիչ գումարը։ Չակոնի նախատիպում Chromium-ի 35-գիգաբայթանոց ծառը՝ 2,1 միլիոն ֆայլով, M5 Mac-ում հեշավորվել է 5 վայրկյանում։
Գրառումը կոչ է անում վերանայել որոշումը. Չակոնի կարծիքով՝ միգրացիան տարիներ կտևի, և SHA-256-ի թուլացման դեպքում էկոհամակարգը նորից կհայտնվի նույն վիճակում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։