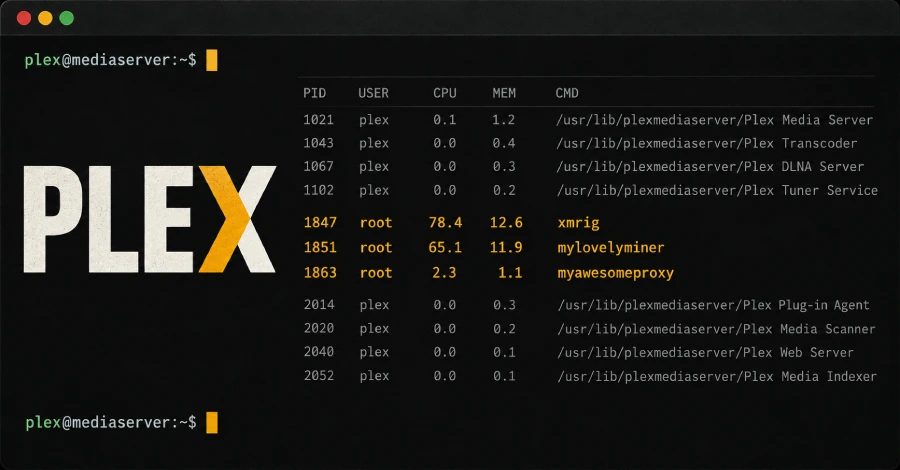
Հաքերները շահագործում են Plex2Shell-ի խոցելիությունները՝ տեղադրելու կրիպտո մայներներ և Linux-ի հակադարձ պրոքսի բեքդոր
Սպառնալիքի դերակատարները ակտիվորեն շահագործում են Plex Media Server-ում Plex2Shell կոչվող չորս խոցելիությունների շղթան՝ առանց վավերացման հեռակա կոդի կատարում ստանալու և XMRig կրիպտո մայներ ու Linux-ի հակադարձ պրոքսի բեքդոր տեղադրելու համար։
Plex2Shell շղթայի ակտիվ շահագործումը
Սպառնալիքի դերակատարները սկսել են շահագործել Plex Media Server-ի խոցելիությունների շղթան՝ կրիպտո մայներներ և հակադարձ պրոքսի ծրագրեր տեղադրելու համար, հայեցակարգի ապացույցի (PoC) հրապարակումից մեկ օր անց, ըստ boredhackerblog առցանց կեղծանվամբ հայտնի հետազոտողի։ Գործողությունը ներառում է չորս տարբեր խոցելիությունների շղթայավորում, որոնք միասին կոչվում են Plex2Shell։
Չորս խոցելիությունները
CVE-2026-96652 (CVSS գնահատականը 5.3) առանց վավերացման սերվերային հարցումների կեղծում է /player/timeline վերջնակետի միջոցով։ protocol պարամետրը տեղադրվում է ծրագրային ճանապարհով կառուցված player URL-ում՝ առանց որևէ ստուգման, ինչը թույլ է տալիս հարձակվողին ստիպել Plex սերվերին POST հարցում ուղարկել իր ընտրած նպատակակետին։ CVE-2026-96654 (CVSS գնահատականը 6.9) վերաբերում է searchOne վերջնակետում URL արժեքների ոչ պատշաճ չեզոքացմանը, ինչը թույլ է տալիս հարձակվողին կանչել այլ փլագինների ֆունկցիաներ և տրամադրել սեփական պարամետրեր՝ սեփականատիրոջ ադմինիստրատորի թոքենը ստանալու համար։
CVE-2026-96655 (CVSS գնահատականը 5.3) SSRF խոցելիություն է, որը վավերացված օգտատիրոջը, այսինքն սեփականատիրոջ թոքենով, թույլ է տալիս /video/:/transcode/universal ուղու պարամետրի միջոցով հարցում ուղարկել կամայական ներքին կամ արտաքին հասցեներ։ CVE-2026-96656 (CVSS գնահատականը 8.6) ֆայլի անվան կամ ուղու արտաքին վերահսկողության խոցելիություն է, որը թույլ է տալիս ELF ընդհանուր օբյեկտը գրել հարձակվողի ընտրած ուղով Codecs պանակում և կատարել այն։ Իրար հաջորդաբար միավորելով՝ այս չորս խոցելիությունները հանգեցնում են առանց վավերացման հեռակա կոդի կատարման խոցելի Plex Media Server օրինակներում։
Խոցելիությունները, CVE-2026-96651-ի (CVSS գնահատականը 7.1) հետ միասին, Plex-ին հայտնել է անվտանգության հետազոտող Zach Main-ը 2026 թվականի հուլիսի 27-ին, և դրանք շտկվել են 2026 թվականի օգոստոսի 3-ին թողարկված Plex Media Server 1.43.3.10861 տարբերակում։ Իրական միջավայրում շահագործումը գրանցվել է մեկ օր անց այն բանից, երբ 2026 թվականի հոկտեմբերի 16-ին հրապարակվեցին շղթայի տեխնիկական մանրամասները։
Մայները և պրոքսի բեքդորը տեղադրվել են
Հարձակումները հանգեցրել են մայների փեյլոդի տեղադրմանը 217.60.194[.]116 հասցեով հեռակա սերվերից։ Հարձակման փորձեր գրանցվել են հետևյալ IP հասցեներից՝ 91.92.40[.]202, 176.65.139[.]228 և 45.194.92[.]222։
Խոցելիությունները շահագործվել են նաև myawesomeproxy անունով արտեֆակտ տարածելու համար, որը VirusTotal-ը որակում է որպես թաքնված Linux բեքդոր և հակադարձ պրոքսի։ Ծրագիրը գործարկելիս ցուցադրվում է հաղորդագրություն, որ ծրագրի օգտագործումը նշանակում է համաձայնություն ինտերնետային թրաֆիկի հնարավոր արտաքին օգտագործմանը։ Միաժամանակ տեղադրվել է նաև XMRig մայների mylovelyminer անունով պրոցեսը, որի մայնինգ սերվերը մատնանշում է ota.proxystream[.]st-ին։ Նույն դոմենի մեկ այլ ենթադոմեն՝ global.relay.proxystream[.]st, Bitsight-ը 2026 թվականի օգոստոսին նշել է AISURU DDoS-ի և proxyware բոտնետի հետ կապված։
Reddit-ի գրառումները վկայում են, որ մի քանի Plex օգտատերերի օրինակներ վարակվել են նույն mylovelyminer փեյլոդով, սակայն այս փուլում հայտնի չէ՝ արդյոք դա պայմանավորված է Plex2Shell խոցելիությունների շահագործմամբ։ Այս զարգացումը տեղի է ունենում ավելի քան մեկ ամիս անց այն բանից, երբ Plex-ը կոչ արեց օգտատերերին թարմացնել իրենց օրինակները՝ մի քանի չճշտված անվտանգության խոցելիություններ շտկող թարմացման թողարկումից հետո։ Հայտնի չէ, թե արդյոք այդ խոցելիությունները եղել են այդ զգուշացման մասը։ Ակտիվ շահագործման պայմաններում օգտատերերին խորհուրդ է տրվում Plex-ի տեղադրումները պահել արդի վիճակում։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։