Forescout-ը մանրամասնել է ROMULUS անունով ClickFix հարթակը, որը տարածում է Legion Loader
Forescout-ի հետազոտողները ներկայացրել են ROMULUS-ը՝ ClickFix-ի առաքման հարթակը, որը կեղծ նպատակային էջերի միջոցով խաբում է օգտատերերին և ստիպում է գործարկել չարամիտ հրամաններ, որոնք տեղադրում են Legion Loader և այլ բեռնվածքներ։
ROMULUS-ը ClickFix-ի խայծերը վերածում է չարամիտ ծրագրերի առաքման
Forescout-ի կիբերանվտանգության հետազոտողները բացահայտել են ROMULUS անունով ClickFix-ի առաքման հարթակ, որն օգտագործվում է Legion Loader-ի նման չարամիտ ծրագրեր տարածելու համար։ Հարթակը գործում է չարամիտ ծրագրերի առաքման ծառայության պես՝ կեղծ նպատակային էջերում տեղադրելով ClickFix-ի ոճի խայծեր և խաբելով օգտատերերին, որպեսզի նրանք գործարկեն չարամիտ հրամաններ, որոնք վարակում են իրենց իսկ սարքերը։
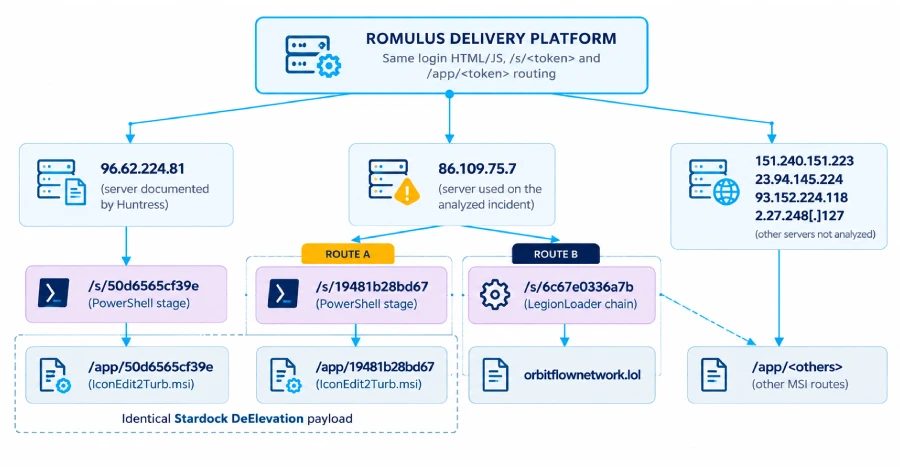
Վերլուծությանը մասնակցած անվտանգության հետազոտող Sai Molige-ը նշել է, որ ROMULUS-ը կարող է լինել մասնավոր շահագործվող վահանակ, կոմերցիոն կիբերհանցագործական առաքման ծառայություն, գործընկերային շրջանակ կամ օպերատորների միջև պատճենված ծրագրակազմ։ Forescout-ը հայտնաբերել է վեց IP հասցե, որտեղ աշխատում է ROMULUS-ը՝ 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 և 2.27.248[.]127։
PowerShell-ի նախապատրաստական սկրիպտից մինչև Legion Loader
Հետազոտողները նշել են, որ 96.62.224[.]81 հասցեն նախկինում հյուրընկալում էր ClickFix-ի սկրիպտ և MSI տեղադրիչ ֆայլ մի արշավում, որը չարամիտ ChatGPT Custom GPT-ներով զոհերին ուղղորդում էր դեպի կեղծ URL, որտեղ մատուցվում էր ClickFix-ի խայծը։ Ավելի ուշ Forescout-ը պարզել է, որ նույն չարամիտ ծրագիրը առաքվում էր 86.109.75[.]7 հասցեով, որը նույնպես հյուրընկալում էր ROMULUS ծածկանունով վահանակ։
Առանձին ClickFix շղթա օգտագործվել է PowerShell-ի սկրիպտ գործարկելու համար, որը առաքում է Legion Loader-ը՝ հայտնի նաև որպես Satacom downloader, CurlyGate և RobotDropper։ ROMULUS-ը տրամադրում է երկու վերջնակետ, որոնք նախատեսված են PowerShell-ի նախապատրաստական սկրիպտը ներբեռնելու համար։ Այդ սկրիպտը որոշում է, թե հաջորդ բեռնվածքը կլինի չարամիտ ծրագրերի բեռնիչ պարունակող տրոյանացված MSI տեղադրիչ, թե Legion Loader-ը պարունակող գաղտնագրված արխիվ։ Բեռնիչը կապվում է հեռավոր սերվերի հետ՝ լրացուցիչ բեռնվածքներ ստանալու և գործարկելու համար։
Վերագրում և պաշտպանություն
Forescout-ը նշել է, որ հայտնի չէ, թե ով է կանգնած ROMULUS-ի հետևում։ Հարթակը որևէ ընդհանրություն չունի RomulusLoader-ի հետ՝ չարամիտ ծրագրերի ընտանիքի, որը կապված է Silver Fox-ի հետ։ Վերջինս, որը հայտնի է նաև որպես TA4922, Չինաստանամետ վտանգի ակտոր է, որը պարբերաբար հարկային պատրվակներ է օգտագործել հեռահար մուտքի տրոյաններ տարածելու համար, ինչպիսիք են ValleyRAT-ը (հայտնի է նաև որպես Winos 4.0), DcRAT-ը և, հնարավոր է, Venom RAT-ը՝ DLL-ի կողային բեռնման միջոցով։
Արդյունքները ցույց են տալիս, որ ClickFix-ը դուրս է գալիս սոցիալական ինժեներիայի տեխնիկայի սահմաններից՝ դառնալով չարամիտ ծրագրերի արդյունավետ մուտքի կետ։ Վտանգը նվազեցնելու համար Forescout-ը խորհուրդ է տվել փնտրել կասկածելի PowerShell հրամաններ և DLL-ի կողային բեռնման դեպքեր։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։