Cloudflare-ը ներկայացրեց Threat Signals. բաց աղբյուրների սպառնալիքների հետախուզումը՝ բոլոր հաշիվների համար անվճար
Cloudflare-ը ներկայացրել է Threat Signals ծառայությունը, որը ավտոմատ մշակում է բաց աղբյուրների սպառնալիքների հաշվետվությունները: Ապրանքն անվճար է բոլոր Cloudflare հաշիվների համար և արտադրում է ցուցիչներ WAF կանոնների համար:
Cloudflare-ը սեպտեմբերի 29-ին ներկայացրեց Threat Signals։ Ծառայությունը ավտոմատ մշակում է բաց աղբյուրների սպառնալիքների հաշվետվությունները և դրանցից հանում գործողությունների համար պիտանի ցուցիչներ։ Ընկերության հայտարարությամբ՝ ապրանքն անվճար է բոլոր Cloudflare հաշիվների համար API-ի և կառավարման վահանակի միջոցով։
Ինչ է անում Threat Signals-ը
Ծառայությունը մշակում է օգտատիրոջ ընտրած բաց աղբյուրները agentic skills-ների հավաքածուով։ skills-ները ամփոփում են հաշվետվությունը, առանձնացնում հիմնական համատեքստը, հանում խախտման ցուցիչները (IOC), նորմալացնում և պիտակավորում դրանք։ Ամեն ինչ տեղի է ունենում հաշվին կապված փակ տվյալների հավաքածուում։
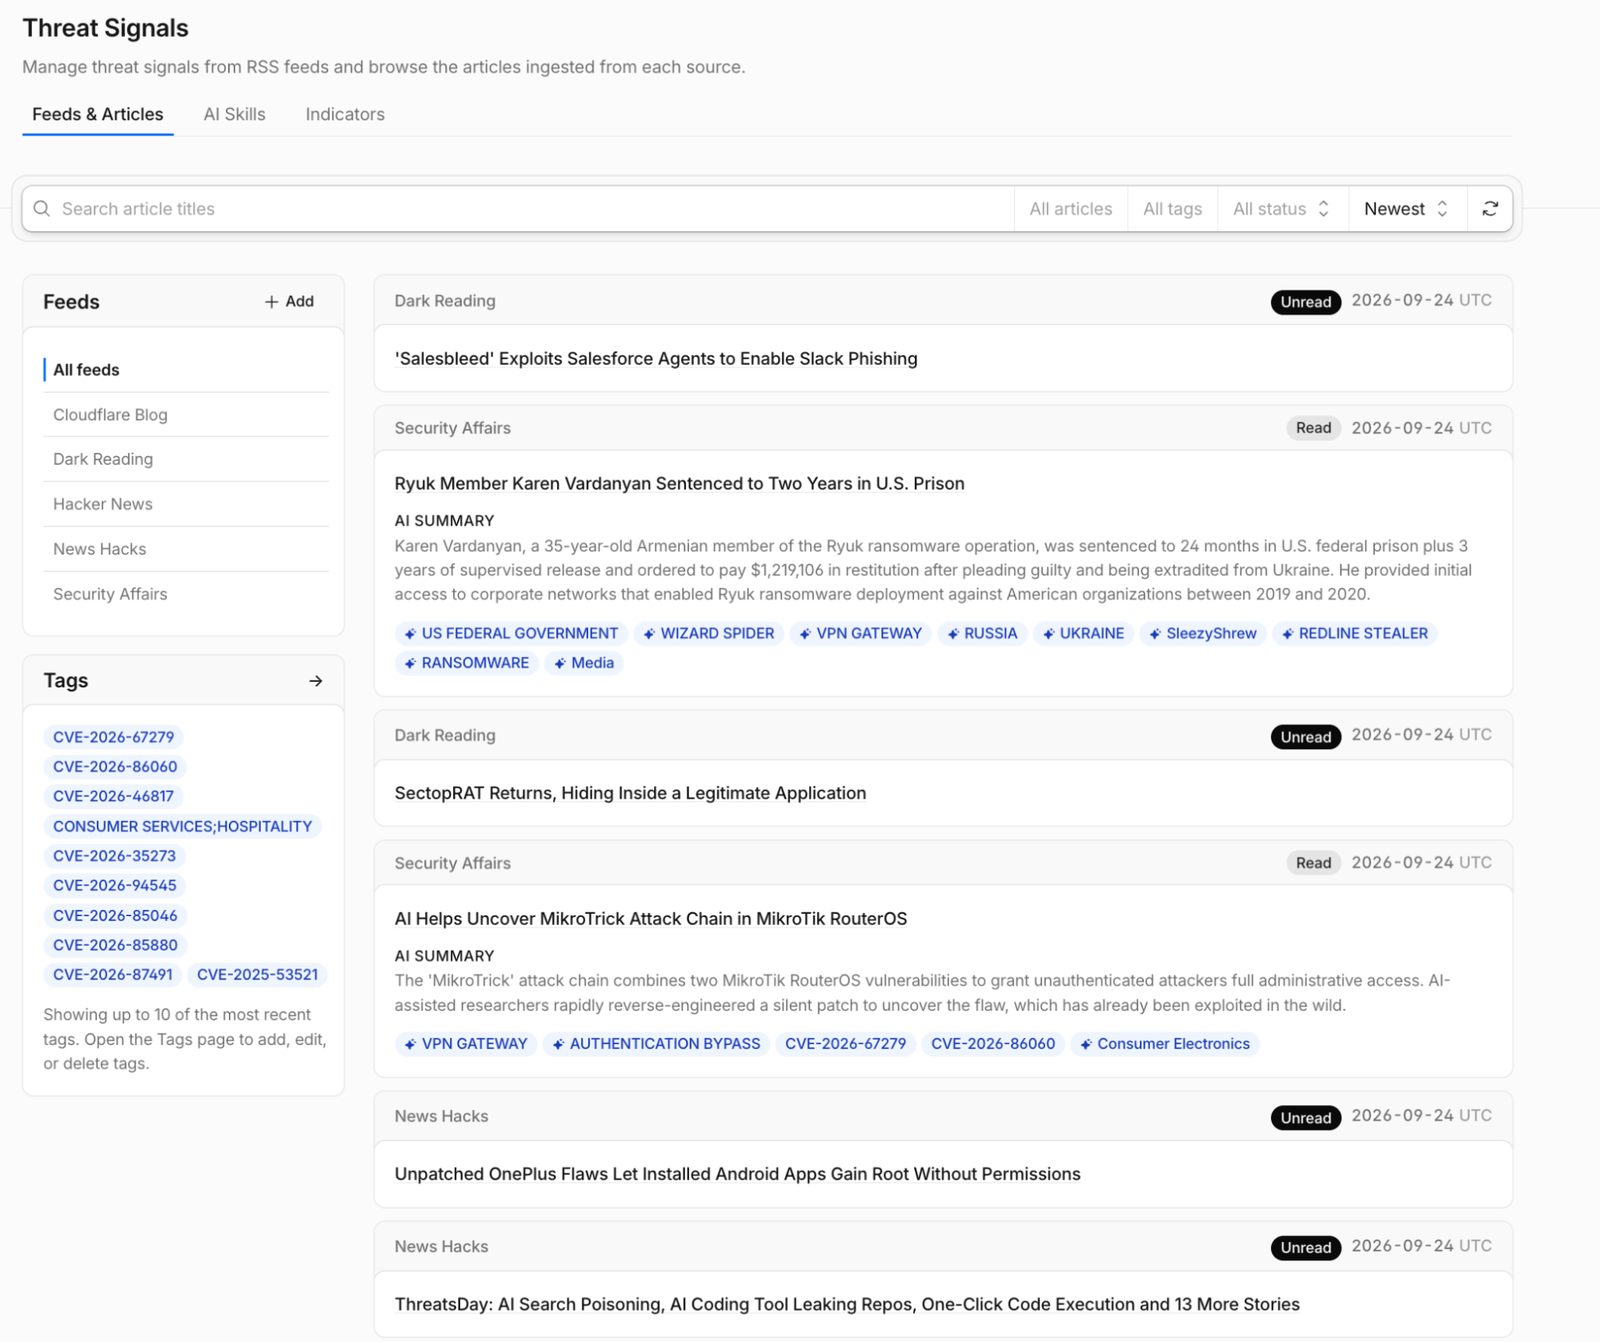
Արդյունքը համատեքստով ցուցիչ է, որը պահվում է փակ Threat Intelligence հավաքածուում որպես Threat Event և ուղղակիորեն օգտագործվում է WAF քաղաքականության մեջ։ Cloudflare-ը միաժամանակ Cloudforce One Threat Events Platform-ի հասանելիությունը դարձնում է անվճար բոլոր հաշիվների համար. յուրաքանչյուր հաշիվ ստանում է մեկ RSS ալիք ընտրելու հնարավորություն, այդ ալիքից հավաքված փակ հավաքածու՝ 30-օրյա պահպանմամբ, և ցուցիչների որոնման հասանելիություն։
Ինչպես է աշխատում
Threat Signals-ը բաց աղբյուրներին հետևում է RSS-ով։ Օգտատերը կարող է ավելացնել ալիք, տալ անուն և կատեգորիա, և սահմանել, թե որքան հաճախ ստուգվի նոր բովանդակությունը։ Աջակցվում են RSS 2.0, Atom և RSS 1.0/RDF։
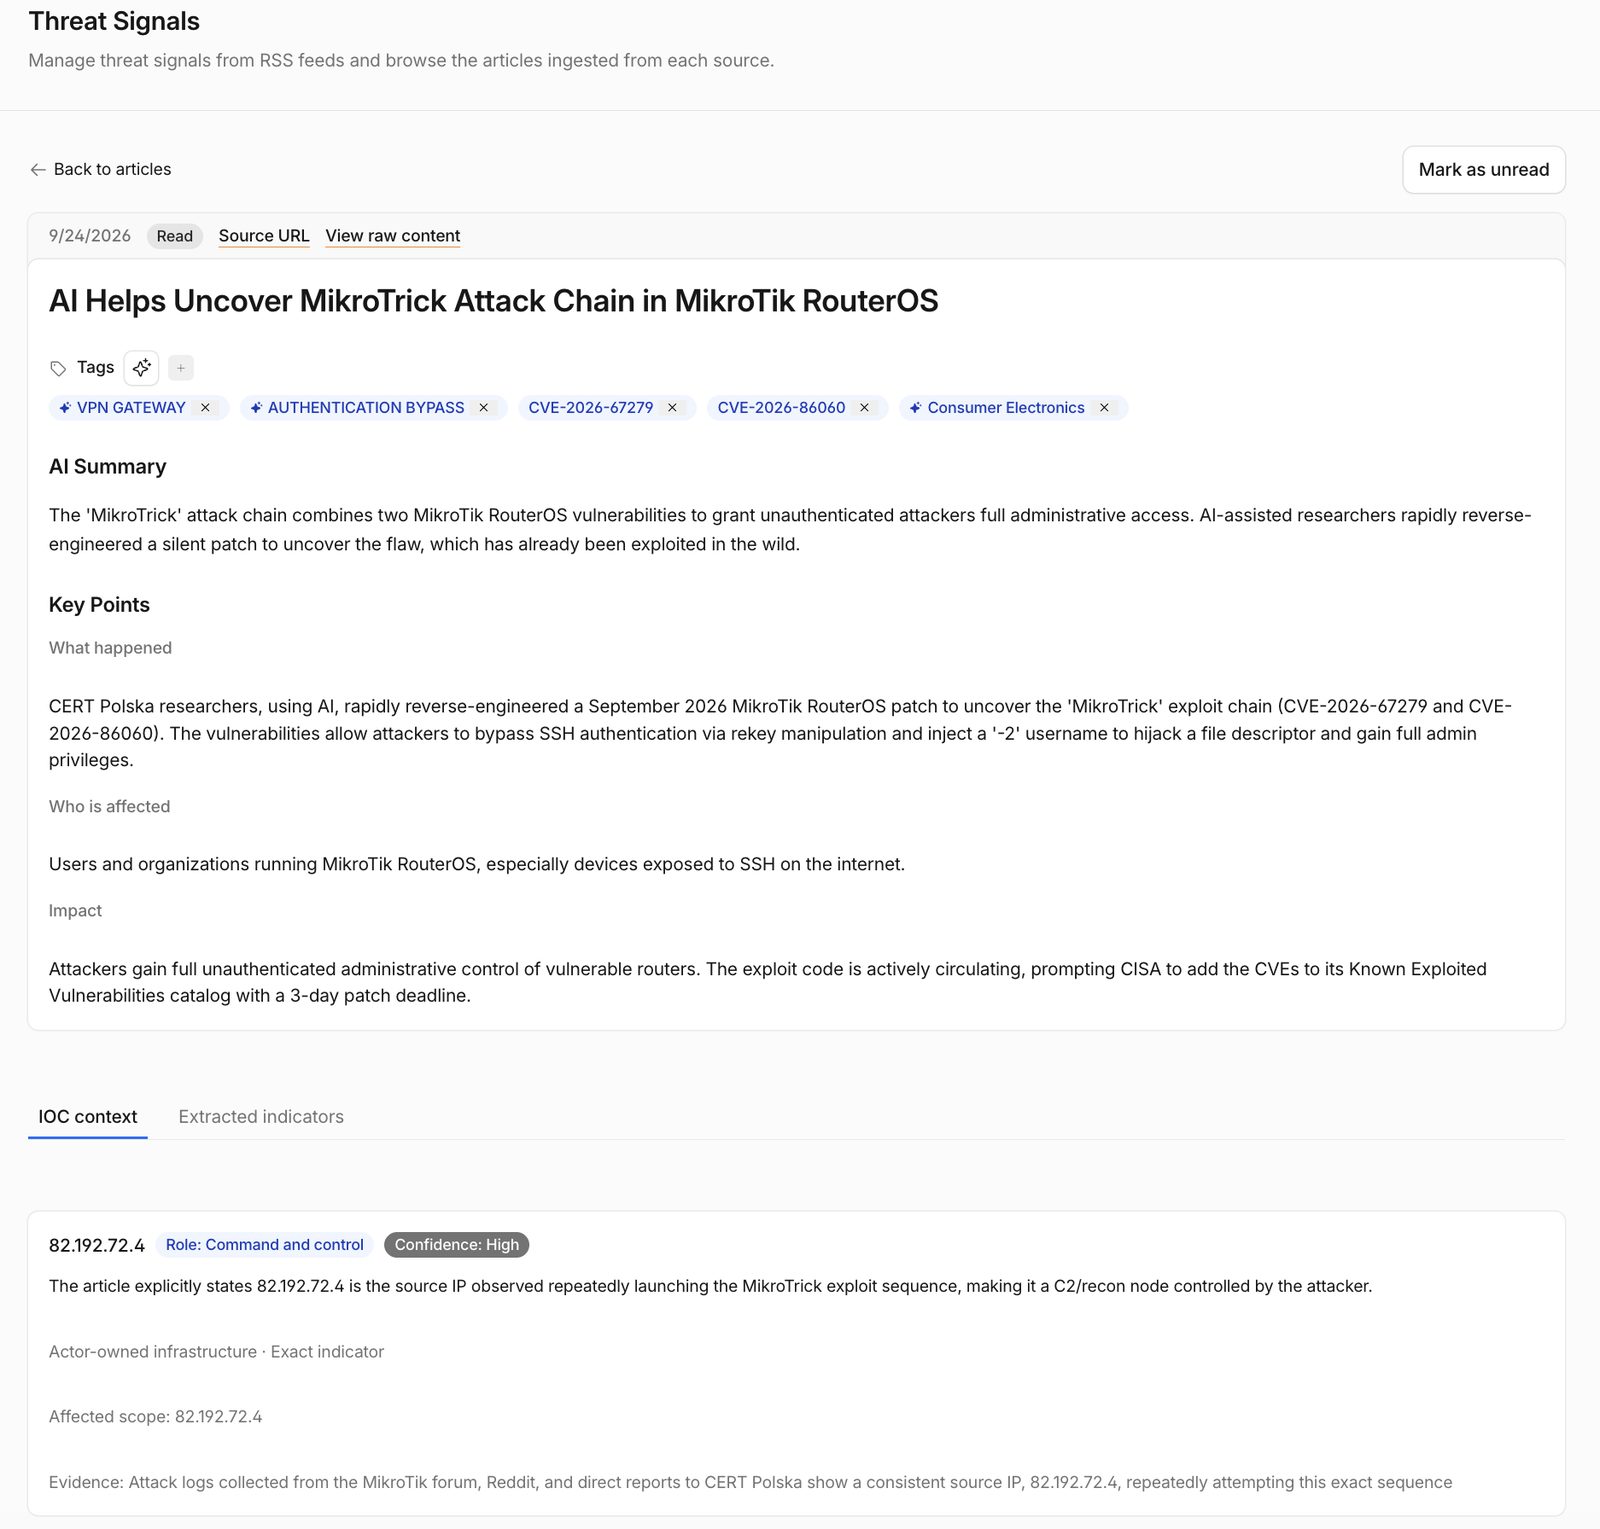
Ընտրված ալիքը մտնում է Cloudflare Workflow, որը պարբերաբար ստուգում է նոր հոդվածները։ Տեքստը մաքրվում է Browser Run-ի Markdown ֆունկցիայով և պահվում R2-ում, այնուհետև փոխանցվում IOC-ի արդյունահանման համակարգին և Cloudforce One-ի լռելյայն skills-ներին։ Արդյունքում վերլուծաբանը ստանում է կարճ ամփոփում և հիմնական կետեր՝ ինչ է պատահել, ով է տուժել և ինչու է հաշվետվությունը կարևոր։
Ինչ սովորեց Cloudflare-ը
Առաջին տարբերակը մեկշաբաթյա ներքին նախատիպ էր։ Դժվար մասը ոչ թե տվյալների մշակումն էր, այլ վստահություն ձեռք բերելը։ Թիմերը AI-ի պիտակավորումը սահմանափակեցին հաշվի արդեն գոյություն ունեցող պիտակների կատալոգով, իսկ այն գրանցելը, թե որ պիտակն է դրվել ավտոմատ, մեծացրեց վստահությունը ավտոմատ պիտակավորման նկատմամբ։ Փորձարկման ընթացքում ամենապահանջվածը ցուցիչի և դրա սկզբնական հաշվետվության միջև կապը պարզվեց։
Հասանելիություն
Threat Signals-ը ընդհանուր հասանելիության մեջ է բոլոր Cloudflare հաշիվների համար API-ի և կառավարման վահանակի միջոցով։ Ալիք ավելացնելու համար վահանակում պետք է բացել Application Security, ապա Threat Intelligence և Threat Signals։ Ըստ Cloudflare-ի՝ հաջորդ քայլը տվյալների ստացման լրացուցիչ ալիքներն են։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։