GMO-ն մինչև $1 մլն պարգև է առաջարկում FX առևտրի ամպի ներխուժումից հետո
Ճապոնիայի GMO Internet Group-ը մինչև $1 մլն է առաջարկում Onamae.com Desktop Cloud-ի ներխուժման հեղինակներին բռնելու համար, երբ մերժել է FX հաշիվների հետ կապված շորթումը։
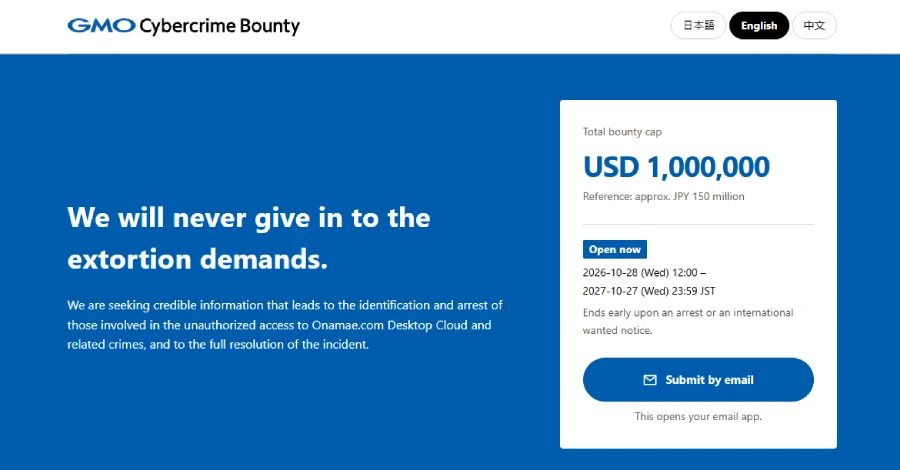
GMO Internet Group-ը մինչև $1 մլն պարգև է առաջարկում Onamae.com Desktop Cloud-ի ներխուժման հեղինակներին գտնելու համար՝ մերժելով շորթումը։ Ծրագիրը սկսել է հոկտ. 28-ին և վճարում է միայն ձերբակալության կամ միջազգային հետախուզման դեպքում։ Ծառայությունը տեղակայում է Windows աշխատասեղաններ FX-ի համար, և բրոքերը չարտոնված գործարքները կապել է արտահոսած մուտքերի հետ։
Պարգևի պայմաններ
Ծրագիրը՝ GMO Cybercrime Bounty, վարում և ֆինանսավորում է GMO-ն։ Տեղեկություններն ուղարկվում են կայքի էլ. փոստով՝ ճապոներեն, անգլերեն կամ չինարեն, կարող են անանուն լինել։ Ծրագիրը գործում է մինչև ձերբակալություն, միջազգային հետախուզում կամ 2027 թ. հոկտ. 27-ը՝ որն ավելի շուտ տեղի ունենա։ GMO-ն ուզում է մարդկանց, սերվերների, դոմենների, IP հասցեների, հաշիվների կամ կրիպտո հասցեների կապը հարձակման, շորթման կամ գումարի տեղաշարժի հետ։
Վճարումը լինում է միայն ձերբակալության, այդ թվում Ճապոնիայից դուրս, կամ Interpol Red Notice-ի նման միջազգային հետախուզման դեպքում։ GMO-ն որոշում է տեղեկության արժեքը. մեկ մարդը կարող է ստանալ ամբողջ $1 մլն-ը, կամ գումարը կբաժանվի։ Նախքան վճարումը պետք է հաստատել ինքնությունը։ GMO-ն արգելում է ներխուժել համակարգեր, բանակցել կամ վճարել հարձակվողներին, ուղարկել արտահոսած տվյալներ կամ վնասակար ծրագրեր։
Ներխուժում և առևտրի ազդեցություն
GMO Internet-ը հոկտ. 20-ին գտել է երրորդ կողմի տեղադրած վնասակար ծրագրեր որոշ հաճախորդների սերվերներում։ Հոկտ. 21-ից անջատվել են բոլոր փաթեթների սերվերները։ 26,739 սերվեր համարվում է հնարավոր ազդված, ոչ հաստատված ներխուժում կամ գողություն։ Հոկտ. 24-ին GMO-ն հաստատել է անվտանգության խնդիր, չարտոնված մուտք և տվյալների արտահոսք։ Սերվերներում պահված ամեն ինչ կարող էր դիտվել, ներառյալ MetaTrader 4 և 5-ում (MT4/MT5) պահված մուտքերը։
Հաճախորդները չճանաչված գործարքների մասին հայտնել են հոկտ. 21-ից։ OANDA Japan-ը հաստատել է երրորդ կողմի մուտքն ու առևտուրը որոշ հաճախորդների հաշիվներում՝ GMO-ի սերվերներից արտահոսած համարվող ID և գաղտնաբառ զույգերով։ Այն սահմանափակել է առևտուրը հնարավոր ազդված հաշիվներում և մինչև հոկտ. 26-ը չի գտել ներխուժում իր հիմնական համակարգերում։ GMO-ն հոկտ. 28-ի փաստաթղթում չի հաստատել, թե քանի հաճախորդի վճարում կընդգրկի կամ որ գործարքները կհատուցվեն։
Սպառնալիքներ և խորհուրդներ հաճախորդներին
Ըստ GMO-ի՝ հարձակվողները սպառնացել են շարունակել մանիպուլյացնել հաճախորդների հաշիվները ավելի քան 70 արժեթղթերի և FX ընկերություններում, հրապարակել ծառայության և հաճախորդների PC-ների տվյալներ, ransomware-ով հարվածել PC-ներին և հրապարակել GMO-ի համակարգերի մանրամասները։ Նրանք հոկտեմբերի 27-ի կեսօրը սահմանել էին հաճախորդների տվյալների հրապարակման և ransomware-ի մեկնարկի համար։ Այդ օրը 13:55-ին Ճապոնիայի ժամանակով ransomware հարձակում չէր հաստատվել։ GMO-ն ասում է, որ հարձակվողները տեղեկություն են հավաքել կայք այցելածների մասին, և խորհուրդ է տալիս ամբողջական հակավիրուսային սկանավորում։
Հոկտ. 28-ի դրությամբ GMO-ն չէր ասել, թե ինչպես են հարձակվողները ներս մտել։ GMO Internet Group-ի ղեկավար Masatoshi Kumagai-ն հոկտ. 25-ի բլոգում գրել է, որ սպիտակ գլխարկի հաքերները նախապես զգուշացրել են ծառայության թիմին, սակայն արձագանքը բավական արագ կամ մանրակրկիտ չէր, և հարձակվողները օգտվել են դրանից։ GMO-ն հաճախորդներին ասել է փոխել գաղտնաբառերը FX-ի համար չօգտագործված սարքից, ավարտել սեսիաները, ստուգել պատմությունը, միացնել երկգործոն նույնականացումը, որտեղ բրոքերը դա առաջարկում է, անցկացնել հակավիրուսային սկանավորում և պահուստավորել տվյալները։
GMO Internet-ը յուրաքանչյուր ընթացիկ օգտատիրոջ կվճարի ¥5,000 և կծածկի փաստացի առևտրային կորուստներն ու վճարները այն գործարքներից, որոնք կհաստատվեն որպես չարտոնված և ներխուժումից առաջացած։ Ում տեղեկատվության հրապարակումը կհաստատվի, կստանա նաև ¥10,000-ից մինչև ¥25,000 յուրաքանչյուր բացահայտված տեսակի համար։
Ավելի վաղ լուսաբանում. GMO Internet-ը զգուշացրել է, որ արժույթով առևտրի ամպը կոտրվել է. հարձակվողը պահանջում է 50 միլիոն դոլար
Աղբյուրներ. The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։