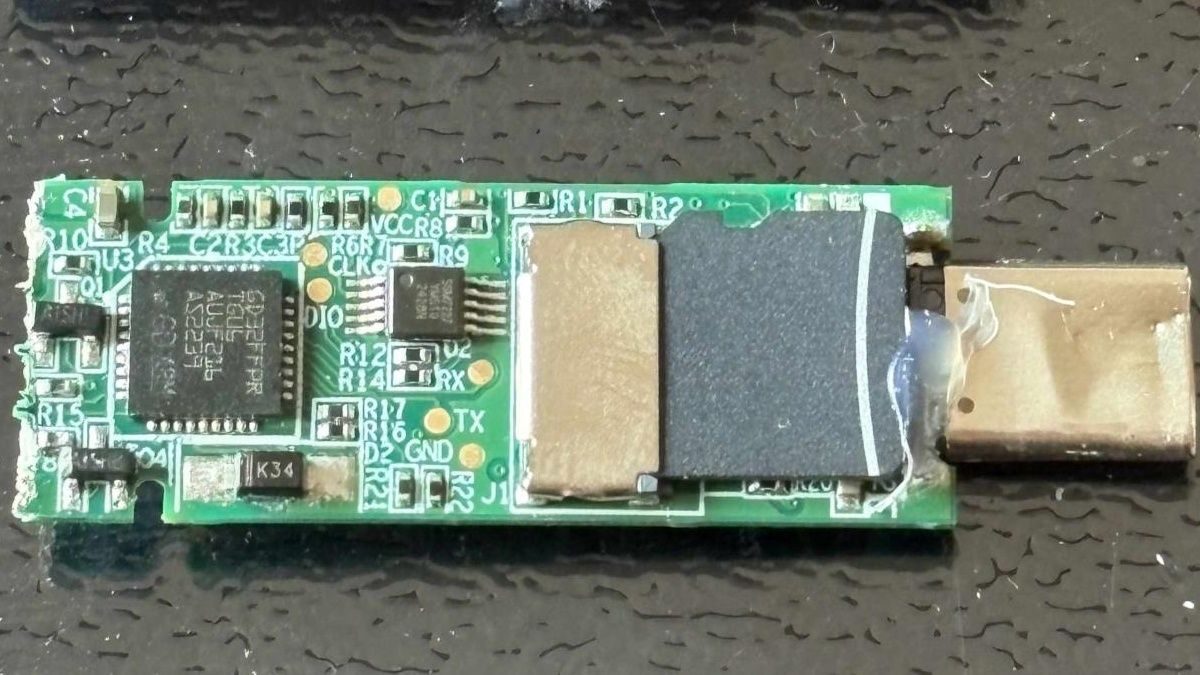
Lenovo ThinkPlus FU100 մատնահետքով USB կրիչը պարզվել է՝ չկոդավորված SD քարտ է
Անվտանգության հետազոտող Սյուշեն Լին պարզել է, որ Lenovo ThinkPlus FU100 մատնահետքով USB կրիչը AES-256 կոդավորված սարքի փոխարեն պարզ SD քարտ էր։ AI-ով աջակցված հետագա ուսումնասիրությունը հայտնաբերել է հետին մուտքի հաշիվներ և կոշտ կոդավորված բանալիներ այլ USB պահեստավորման սարքերում։
Անվտանգության հետազոտող Սյուշեն Լին պարզել է, որ Lenovo-ի ThinkPlus FU100 մատնահետքով USB կրիչը, որը վաճառվում էր որպես AES-256 կոդավորված սարք, ներսում սովորական SD քարտ էր։ Մատնահետքի ընթերցիչը միայն միացնում էր USB կապը, իսկ քարտի վրա իրականում ոչինչ կոդավորված չէր։ AI-ի աջակցությամբ անցյալ շաբաթ անցկացված հետագա ուսումնասիրությունը հայտնաբերել է հետին մուտքի հաշիվներ այլ արտադրողի կրիչում և ծրագրում ամրագրված հաստատուն բանալիներ այլ, ենթադրաբար անվտանգ USB պահեստավորման արտադրանքներում։
Lenovo FU100-ի բացահայտումները
Մարտին կայացած կոնֆերանսում Լին FU100-ը ներկայացրել է որպես «պարզ SD քարտ շքեղ պատյանում» և նշել, որ ֆիզիկական հասանելիության դեպքում տվյալները հեշտությամբ են հասանելի դառնում։ Նրա եզրակացություններից մեկն այն էր, որ «ապարատային անվտանգությունը» կարող է մաքուր մարքեթինգ լինել։
Սկզբնական վերլուծությունն անցկացվել է անցյալ տարի, իսկ ժամանակավոր լուծումը քարտի վրա էպոքսիդային խեժ քսելն էր։ Ավելի ուշ Lenovo-ի թողարկած լուծումը, որն այս տարվա սկզբին հասանելի դարձավ FU100, FU200 և TU800 կրիչների ու TSD303 SSD-ի համար, պահանջում է, որ սեփականատերերը զանգահարեն Չինաստանի սպասարկման գիծ, ապա կամ սարքերն ուղարկեն փոխարինման, կամ տեղում ստանան որոնվածի (firmware) թարմացում։ Lenovo-ն խորհուրդ է տալիս նախ ստեղծել տվյալների պահուստային պատճեն և պարտադիր մաքրել կրիչը ուղարկելուց առաջ, ինչը բավական անհարմար է։ Ընկերությունը ծանուցման լրջությունը գնահատել է բարձր, իսկ երեք CVE-ներից մեկը վերաբերում է կարգավորման ծրագրային ապահովմանը, որը կարող է տեղական, համակարգ մուտք գործած օգտատիրոջը թույլ տալ շրջանցել սարքի նույնականացումը և գրանցել անվստահելի մատնահետք։
TSD303-ի գաղտնաբառի թերությունը
Նույն հետազոտությունը Lenovo-ի TSD303 արտաքին SSD-ում այլ խնդիր է հայտնաբերել։ Դրա տվյալները կոդավորված էին, սակայն կրիչը ճիշտ գաղտնաբառը USB-ով հետ էր ուղարկում բաց տեքստով, որպեսզի ծրագրային ապահովումը համեմատի այն։ Սկզբնական զեկույցից երեք ամիս անց թողարկված առաջին լուծումը կիրառում էր բլոկային գաղտնագրում՝ ժամանակի նիշին նման արժեքից ստացված բանալիով։ Lenovo-ի ծրագրային ապահովումը կարող էր ստանալ այդ բանալին, ուստի լուծումը խոցելի էր ապամոնտաժելիս և չէր պաշտպանում գողացված սարքի տվյալները։ Անցյալ տարվա վերջին թողարկված հաջորդ լուծումից հետո կրիչն ինքն է ստուգում մուտքագրված գաղտնաբառը, ուստի ճիշտ գաղտնաբառը երբեք չի լքում կրիչը։
Այլ արտադրողներ և AI-ով աջակցված հետադարձ ճարտարագիտություն
Նույն SDK-ն ընդգրկում էր ինը այլ սարք մի քանի արտադրողներից, որոնց մեծ մասը նույնպես կարող էր գաղտնաբառեր բացահայտել փորձառու գործողի համար, իսկ երկուսը տվյալները թողնում էին չկոդավորված microSD քարտի վրա։ Պատճենման պաշտպանությունը տարբերվում է ուղղակի հասանելիությունից, քանի որ դրա նպատակն է ստացողին թույլ տալ դիտել ֆայլերը, բայց ոչ պատճենել դրանք։ Լին OpenAI-ի Codex-ը օգտագործել է իր գործատուի հետադարձ ճարտարագիտության գործիքի հետ՝ այլ արտադրողների պաշտպանության սխեմաների դեմ։ Netac-ի գործիքը կոտրվել է մոտ յոթ րոպեում այն բանից հետո, երբ Codex-ը գտել է ծրագրում ներկառուցված ֆիքսված բանալին և օգտատիրոջ գաղտնաբառը՝ գրված ախտորոշիչ մատյաններում։ KakaSoft-ի USB Copy Protection-ն ուներ ներքին գաղտնաբառ, որը ծրագիրն ինքն է կառուցում, և Codex-ը վերականգնել է այն՝ առանց օգտատիրոջ գաղտնաբառի փորձնական ֆայլը վերծանելու համար մոտ 26 րոպեում։ Nexcopy-ի Copy Secure-ը կոտրվել է մոտ 10 րոպեում, իսկ դրա բանալին բացվել է դիտման հավելվածում ներկառուցված վկայագրով։ SecZure-ի YutianDun-ն ուներ երկու թաքնված հետին մուտքի հաշիվ՝ պարզ գաղտնաբառերով, որոնք հայտնաբերվել են ժամանակի մեջ հետ գնալու տեխնիկայով կատարված վրիպազերծման ընթացքում։ Իսկ Լիի մեկնաբանությունները հուշում են, որ չար մտադրություն չի կարելի ենթադրել։
Բացահայտում և մեղմացում
Լին նախազգուշացում չի տվել KakaSoft-ին, Nexcopy-ին և SecZure-ին՝ պնդելով, որ հարձակվողի ձեռքում արդեն հայտնված կրիչը հեշտությամբ հետ կանչել կամ թարմացնել հնարավոր չէ։ Նա ասել է, որ «հաճախորդի կողմում ստուգումը երբեք անվտանգ չէ», և օգտատերերը պետք է իրենք ստուգեն անվտանգության պնդումները։ Netac-ը Լիի մարտյան ելույթի պահին կարկատան (patch) չուներ։ Որպես ճիշտ կատարված կոդավորման օրինակ՝ Լին նշել է բաց կոդով USB կրիչ, որը բանալին ստանում է օգտատիրոջ գաղտնաբառից, ուստի միայն microSD քարտը կարդալը հարձակվողին ոչինչ չի տալիս։
Աղբյուրներ: Tom's Hardware
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։