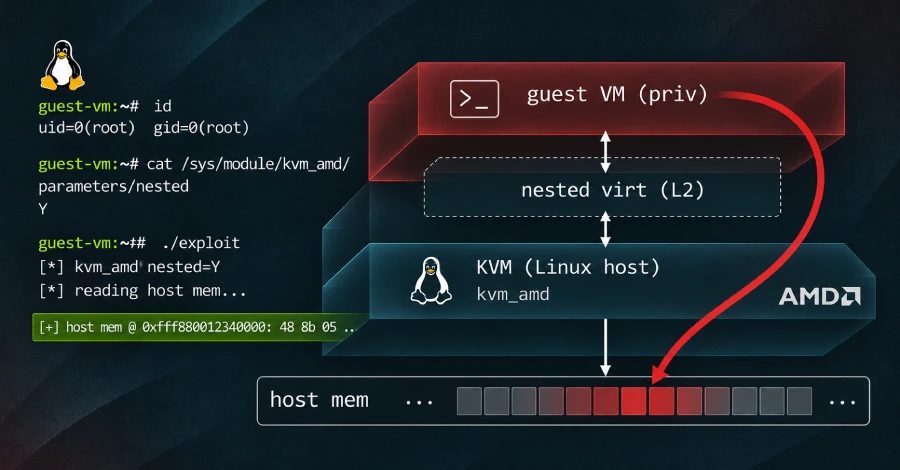
CVE-2026-99312: Linux KVM-ի թերությունը հյուր VM-ներին թույլ է տալիս կարդալ հոսթի հիշողությունը AMD հոսթերում
CVE-2026-99312-ը ազդում է KVM-ի վրա AMD հոսթերում՝ միացված ներդրված վիրտուալացմամբ։ Հետազոտողները DigitalOcean-ի սերվերի մոտ 127 ԳԲ հիշողությունը կարդացին հյուր VM-ից, իսկ առանձին փորձով 32 բայթ գրեցին սեփական սերվերի կորիզի հիշողությունում։
KVM-ի CVE-2026-99312 թերությունը թույլ է տալիս հյուր VM-ին AMD հոսթում, որտեղ միացված է ներդրված վիրտուալացումը, հասնել հոսթի հիշողությանը։ Terra Security-ի հետազոտող Oren Yomtov-ը գտավ թերությունը և հաղորդեց դրա մասին DigitalOcean-ի bug bounty ծրագրով. DigitalOcean-ը հաստատեց, որ չարաշահումն աշխատում է իր իսկ հոսթերում, և գնահատեց այն որպես կրիտիկական։ Ուղղված կորիզները թողարկվեցին հոսանքին վերևում երեքշաբթի, իսկ DigitalOcean-ը թարմացրեց իր սերվերները կենդանի կարկատանով։
Ինչ էր թույլ տալիս թերությունը
DigitalOcean-ի Droplet-ում առաջինը, ինչ վերադարձավ, հոսթի կորիզի տարբերակի ցուցանակն էր, ապա հոսթի RAM-ի մոտ 127 ԳԲ՝ միայն կարդալու իրավունքով քարտեզագրված։ Հետազոտողների սեփական ֆիզիկական AMD սերվերի վրա առանձին գրման փորձը 32 ընտրված բայթ գրեց հոսթի կորիզի հիշողության կենդանի էջում, ինչը հաստատեց այդ կորիզում բեռնված վկա-մոդուլը։ Երկու փորձն էլ պահանջում էին root հասանելիություն հետազոտողների կառավարած VM-ում. հարձակվողին պետք կլիներ նույն դիրքը, ոչ միայն ցանցային հասանելիություն։ Intel-ի վրա հիմնված KVM հոսթերը չեն տուժում, և հարցված շատ ամպային մատակարարներ խոցելի չէին, քանի որ AMD-ում ներդրված վիրտուալացում չէին միացրել։
Ինչպես էր աշխատում թերությունը
Terra-ի տեխնիկական վերլուծությունը նկարագրում է ցուցիչ, որը մնացել է մատնանշելու ազատված հիշողությունը։ KVM-ը օգտագործում է ներդրված էջային աղյուսակ՝ VM-ի հիշողության հասցեները հոսթի հիշողության թարգմանելու համար, և պրոցեսորը այդ աղյուսակը գտնում է յուրաքանչյուր վիրտուալ CPU-ի համար պահվող ցուցիչով։ Երբ INIT վերագործարկումը կանգնեցնում է ներդրված VM-ը, KVM-ը բաց է թողնում արտաքին VM-ի ցուցիչի վերականգնումը՝ այն թողնելով մատնանշելու էջը, որը կորիզն արդեն ազատել է։ Երբ կորիզը վերաօգտագործեց այդ էջը, հյուրը կարող էր այն լցնել գրառումներով, որոնք նշում են հոսթի ցանկացած ֆիզիկական էջ։ Թերությունը ստեղծվեց 2022 թվականի CVE-2022-3344-ի կարկատանով, որը վերագործարկման ուղին վերադարձրեց արտաքին VM-ի կառավարման բլոկին, բայց բաց թողեց էջային աղյուսակի ցուցիչը. սխալը կորիզում մնաց գրեթե չորս տարի։
Լրջությունը և շրջանակը
Linux-ի կորիզի CVE թիմը թերությունը գնահատում է 8.8՝ 10-ից, գաղտնիության, ամբողջականության և հասանելիության վրա բարձր ազդեցությամբ։ Red Hat-ի նախնական գնահատականը այն դասում է Moderate՝ 5.6 միավորով, և ազդեցությունը համարում է միայն ծառայության մերժում։ DigitalOcean-ը այն համարեց կրիտիկական իր համատեղ ամպային միջավայրի համար։ Linux KVM-ի պահպանողներին տեղեկացրին հոկտեմբերի 21-ին, և նոյեմբերի 2-ին նրանք միացրին կարկատանը։ VirtFusion-ը ասում է, որ թերությունը հետազոտությունից դուրս օգտագործելու մասին հաղորդումներ չկան։ Չարաշահման կոդ չի հրապարակվել, և անցյալ փորձ հայտնաբերելու ուղեցույց չկա։
Ինչ անել
Կարկատանը հոսթի կորիզում է. VM-ների ներսում օպերացիոն համակարգերի թարմացումը ոչինչ չի փոխում, և հոսթը շարունակում է աշխատել հին կորիզով՝ մինչև վերագործարկումը։ Հոսանքին վերևում կարկատանը թողարկվեց կայուն 7.3.5 կորիզում և երկարաժամկետ 6.18.64 և 6.12.118 կորիզներում։ Տուժած կոդը 2022-ին մտավ 6.1 կորիզ և տեղափոխվեց 5.15.81 և 6.0.11 թողարկումներ։ Բաշխումների կորիզները հիմնականում դեռ չունեն կարկատանը. Debian-ը բոլոր թողարկումները նշում է որպես խոցելի՝ կարկատանը միայն unstable-ում. Ubuntu-ն կորիզները նշում է որպես խոցելի՝ առանց ուղղված փաթեթի. Red Hat-ը Enterprise Linux 9-ի և 10-ի կորիզները նշում է որպես տուժած՝ կարկատանը հետաձգված, իսկ Enterprise Linux 8-ը չի տուժում։
Մինչև ուղղված հոսթի կորիզ տեղադրվի և հոսթը վերագործարկվի, միակ պաշտպանությունը ներդրված վիրտուալացումն անջատելն է։ Դա ամբողջությամբ փակում է այս ճանապարհը, բայց VM-ները այլևս չեն կարող իրենց սեփական VM-ները գործարկել, ուստի դրանից կախված վարձակալներին պետք է նախապես զգուշացնել։ VirtFusion-ի օպերատորի ուղեցույցի համաձայն՝ ներդրված վիրտուալացումը kvm_amd մոդուլում լռելյայն միացված է, ուստի չուղղված հոսթը խոցելի է, եթե կարգավորումը դիտավորյալ չեն փոխել։ Ստուգեք այն cat /sys/module/kvm_amd/parameters/nested հրամանով. 1 կամ Y արժեքը նշանակում է, որ այն միացված է։ Եթե հոսթը դեռ չի կարող թարմացվել, ավելացրեք options kvm_amd nested=0 հոսթի մոդուլի կազմաձևում։ Վերագործարկեք հոսթը։ Կարգավորումը չի կարող փոխվել, քանի դեռ VM-ները աշխատում են, և նոր տեղադրված կորիզը նույնպես չի պաշտպանի հոսթը մինչև վերագործարկումը։ Հաստատեք uname -r-ով և ներդրված կարգավորման վերաընթերցմամբ։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։