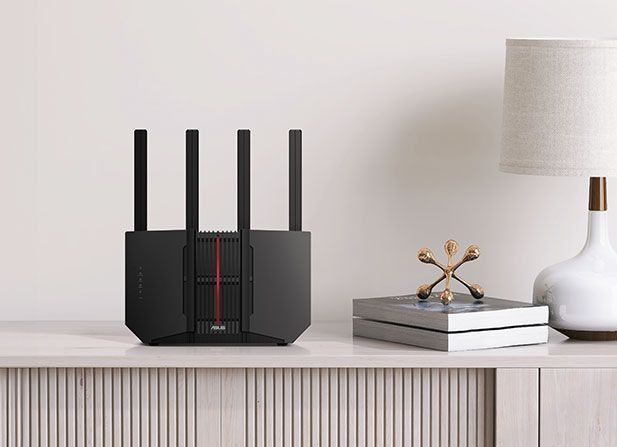
Asus-ը ուղղել է VPN ֆայլի և Telnet-ի սխալները ռոութերներում
Asus-ը ուղղել է VPN ֆայլի և Telnet-ի երկու սխալ ռոութերներում: Ընկերությունը նաև վերացրել է հիշողության խոցելիությունը, որը վերաբերում է 13 մայրական տախտակի: Հաճախորդներին խորհուրդ է տալիս տեղադրել թարմացումները:
VPN ֆայլի և Telnet-ի սխալները
Asus-ի ռոութերի վեբ-կառավարման ինտերֆեյսից վերբեռնված VPN հաճախորդի կոնֆիգուրացիայի ստեղծված ֆայլը հնարավորություն է տալիս հարձակվողին կատարել կամայական հրամաններ: Սխալը՝ CVE-2026-14157, Common Vulnerability Scoring System 4.0 սանդղակով ունի 10-ից 9,4 միավոր: Asus-ը ուղղել է սխալը և խորհուրդ է տալիս VPN հաճախորդի կոնֆիգուրացիայի ֆայլերը ներմուծել միայն վստահելի աղբյուրներից:
Առանձին խոցելիությունը՝ CVE-2026-13313, օգտագործում է ակտիվ մնացած դեբագ կոդը՝ շրջանցելու անվտանգության ստուգումները և միացնելու Telnet-ը: Հնարավոր է հրամանները կատարվեն root արտոնություններով, ինչը ազդում է նաև ռոութերին կապված սարքերի վրա: Սխալի միավորը 10-ից 8,9 է: 3.0.0.6_102 մակնիշի սերիան խոցելի է երկու սխալների համար, իսկ 3.0.0.4_386 և 3.0.0.4_388 սերիաները նույնպես տուժել են Telnet-ի սխալից:
Տարածումը և ռեկոմենդացվող գործողությունները
VPN-ի խնդիրը վերաբերում է սեփականատերեին, ովքեր ներմուծում են կոնֆիգուրացիայի ֆայլը VPN հաճախորդ կոնֆիգուրացված Asus-ի ռոութերում, և ոչ թե նոութբուքներում կամ հեռախոսներում գտնվող VPN հավելվածներին: Ներմուծված ֆայլում ստեղծված տեքստը կարող է սովորական տվյալների փոխարեն ընդունվել որպես ձևաչափման րնկրություններ: Վեբ-ադմինիստրացիայի ներմուծման ճանապարհը կրկնվող թույլ կետ է՝ CVE-2026-14157 օգտագործում է նույն մուտքի կետը, ինչ CVE-2024-0401-ը, որը կապված էր ստեղծված OVPN պրոֆիլի հետ և 2024 թվականին հրապարակվել է VulnCheck-ի կողմից:
Asus-ը ռեկոմենդացնում է օգտագործել ուժեղ և յուրահատուկ ադմինիստրատորի գաղտնաբառ, որը բաղկացած է առնվազն 10 նիշից և ներառում է մեծատառերի, թվերի և հատուկ նշանների կոմբինացիա: Այն նաև նախազգուշացնում է չթողնել սցենարներ, գործիքներ կամ հրամաններ անվստահելի աղբյուրներից լոկալ ցանցում գտնվող սարքերի վրա: Տուժած օգտատերերը պետք է ստուգեն Asus-ի աջակցման կամ արտադրանքի կայքերը մակնիշի թարմացումների համար: Ռոութերները, որոնց աջակցման ժամեը սպառվել է, այլևս չեն կարող ստանալ նոր մակնիշի թարմացումներ, ուստի իրենց սեփականատերերին խորհուրդ է տրվում օգտագործել ուժեղ և յուրահատուկ մուտքի և Wi-Fi գաղտնաբառեր:
Ուղղումը ընդգրկում է 13 մայրական տախտակ
Asus-ը նաև ուղղել է խոցելիությունը, որը վերաբերում է 13 մայրական տախտակի: Ֆիզիկապես մոտ գտնվող հարձակվողը կարող է կարդալ կամ գրել կամայական համակարգային հիշողություն հատուկ ստեղծված սարքի մուծմամբ: Սխալը վերաբերում է շատ Z390 և C240 մայրական տախտակներին, պահանջում է ֆիզիկական հասանելիություն և իր ծանրության միավորը 10-ից 7,0 է:
Ուղղումը BIOS-ի 1502 տարբերակն է WS Z390 Pro-ի համար և 2203 տարբերակը մնացած 12 մայրական տախտակների համար:
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։