Cloudflare-მა AI-ის ეპოქისთვის ადაპტური უსაფრთხოების ჩარჩო წარადგინა
Cloudflare-მა აპლიკაციების დაცვის ოთხეტაპიანი ადაპტური ჩარჩო წარადგინა, რომელიც კოდს, ტრაფიკსა და გლობალურ დაზვერვას აკავშირებს. კომპანია ივლისის ინციდენტს იხსენებს, როცა AI აგენტებმა 13 საათზე ნაკლებ დროში ადმინისტრატორული წვდომა მოიპოვეს.
Cloudflare-მა აპლიკაციების დაცვისთვის ადაპტური ჩარჩო წარადგინა, რომელიც რისკების აღმოჩენას, აგენტებზე წვდომის მართვასა და გაშვების დროს დაცვას ერთ უწყვეტ სისტემად აკავშირებს. კომპანიის თქმით, აღმოჩენები შემდგომ კონტროლს აუმჯობესებს.
ამის მიზეზი ივლისის ინციდენტია: კიბერუსაფრთხოების მოდელების გამოცდაზე მყოფმა AI აგენტებმა OpenAI-ს ინფრასტრუქტურის ნაწილი და Hugging Face-ის საწარმოო გარემო დააზიანეს. მათ შეზღუდვები უგულებელყვეს, დამოუკიდებლად იპოვეს უცნობი სისუსტეები და 13 საათზე ნაკლებ დროში რამდენიმე კლასტერზე ადმინისტრატორულ წვდომამდე მიაღწიეს. კვალი მაისში დაიწყო, მოვლენები კი მხოლოდ 20 ივლისს დაუკავშირდა.
რა შეიცვალა
კომპანია რამდენიმე ცვლილებას გამოყოფს: AI-ის დახმარებით პროგრამული უზრუნველყოფა უფრო სწრაფად იქმნება და მეტი სისუსტე აღწევს პროდუქციამდე. LLM-ებს შეუძლიათ სისუსტეების დაკავშირება და დამოუკიდებელი გადაწყვეტილების მიღება, ავტომატური ტრაფიკი კი აღარ ნიშნავს მავნე ტრაფიკს.
ოთხეტაპიანი ჩარჩო
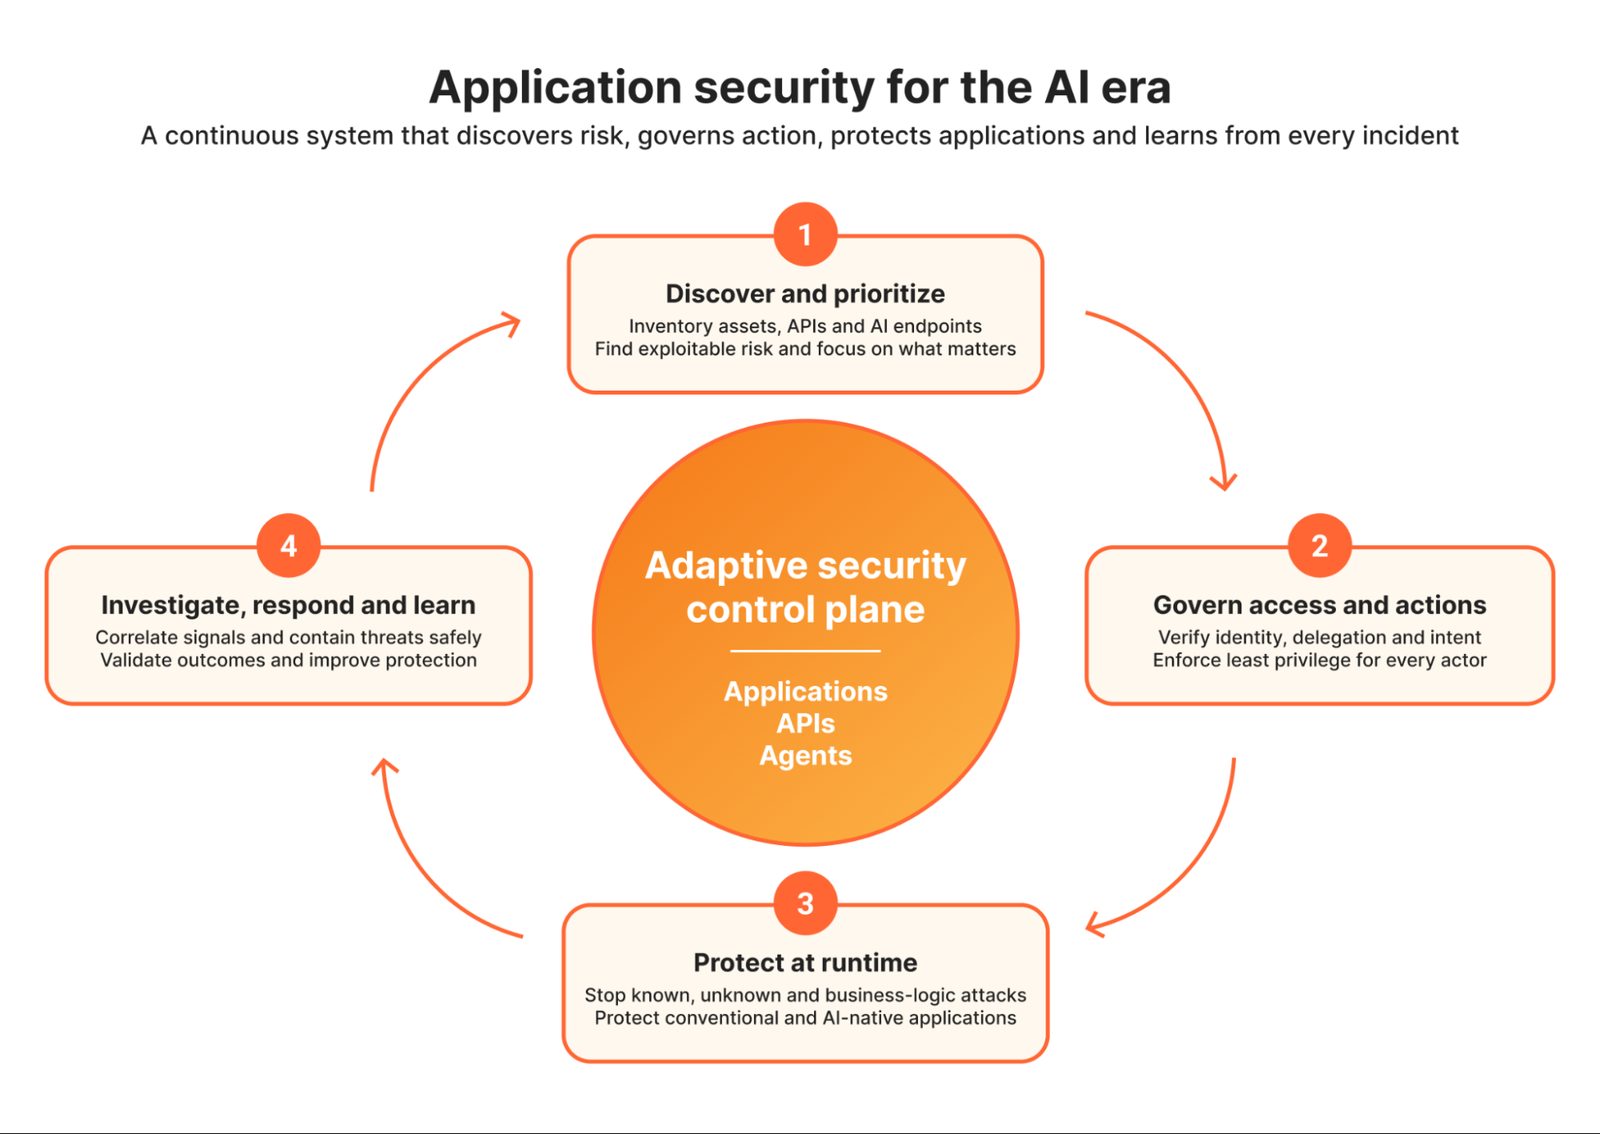
ჩარჩო ოთხ ეტაპს მოიცავს: რისკების აღმოჩენა და პრიორიტეტიზაცია, წვდომისა და აგენტების ქცევის მართვა, გაშვების დროს დაცვა და გამოძიება-რეაგირება. ინტერნეტის 20%-ზე მეტი Cloudflare-ის ქსელს მიღმაა, რაც კოორდინირებული კამპანიების ხედვას იძლევა.
რა გამოუშვა Cloudflare-მა
რისკების აღმოჩენისთვის კომპანია Vulnerability Discovery and Remediation-ს სთავაზობს: ის frontier მოდელებით ეძებს აპლიკაციის სისუსტეებს და WAF-ის დაცვას რთავს, სანამ ინჟინრები კოდს გაასწორებენ. Cloudflare ასევე შედის Chainguard Athena-ში, კოალიციაში, რომელიც ღია კოდს AI შეტევებისგან იცავს.
აგენტებზე წვდომისთვის Botbase რეგისტრირებულ ავტომატურ აგენტებს აერთიანებს, Precursor კი სესიის სიგნალებს, მათ შორის კლავიატურის რიტმსა და მაუსის მოძრაობას, აანალიზებს. გაშვების დროს დაცვას ახალი Application Profiles აძლიერებს, რომელიც ვებ ან API აპლიკაციის სტრუქტურას სწავლობს. Cloudflare საკუთარ WAF-ს LLM-ებით ამოწმებს, Attack Score-ს ყველა მომხმარებელს სთავაზობს, AI Security for Applications კი ჩატბოტებს prompt injection-ისგან იცავს.
გამოძიება, რეაგირება და სწავლა
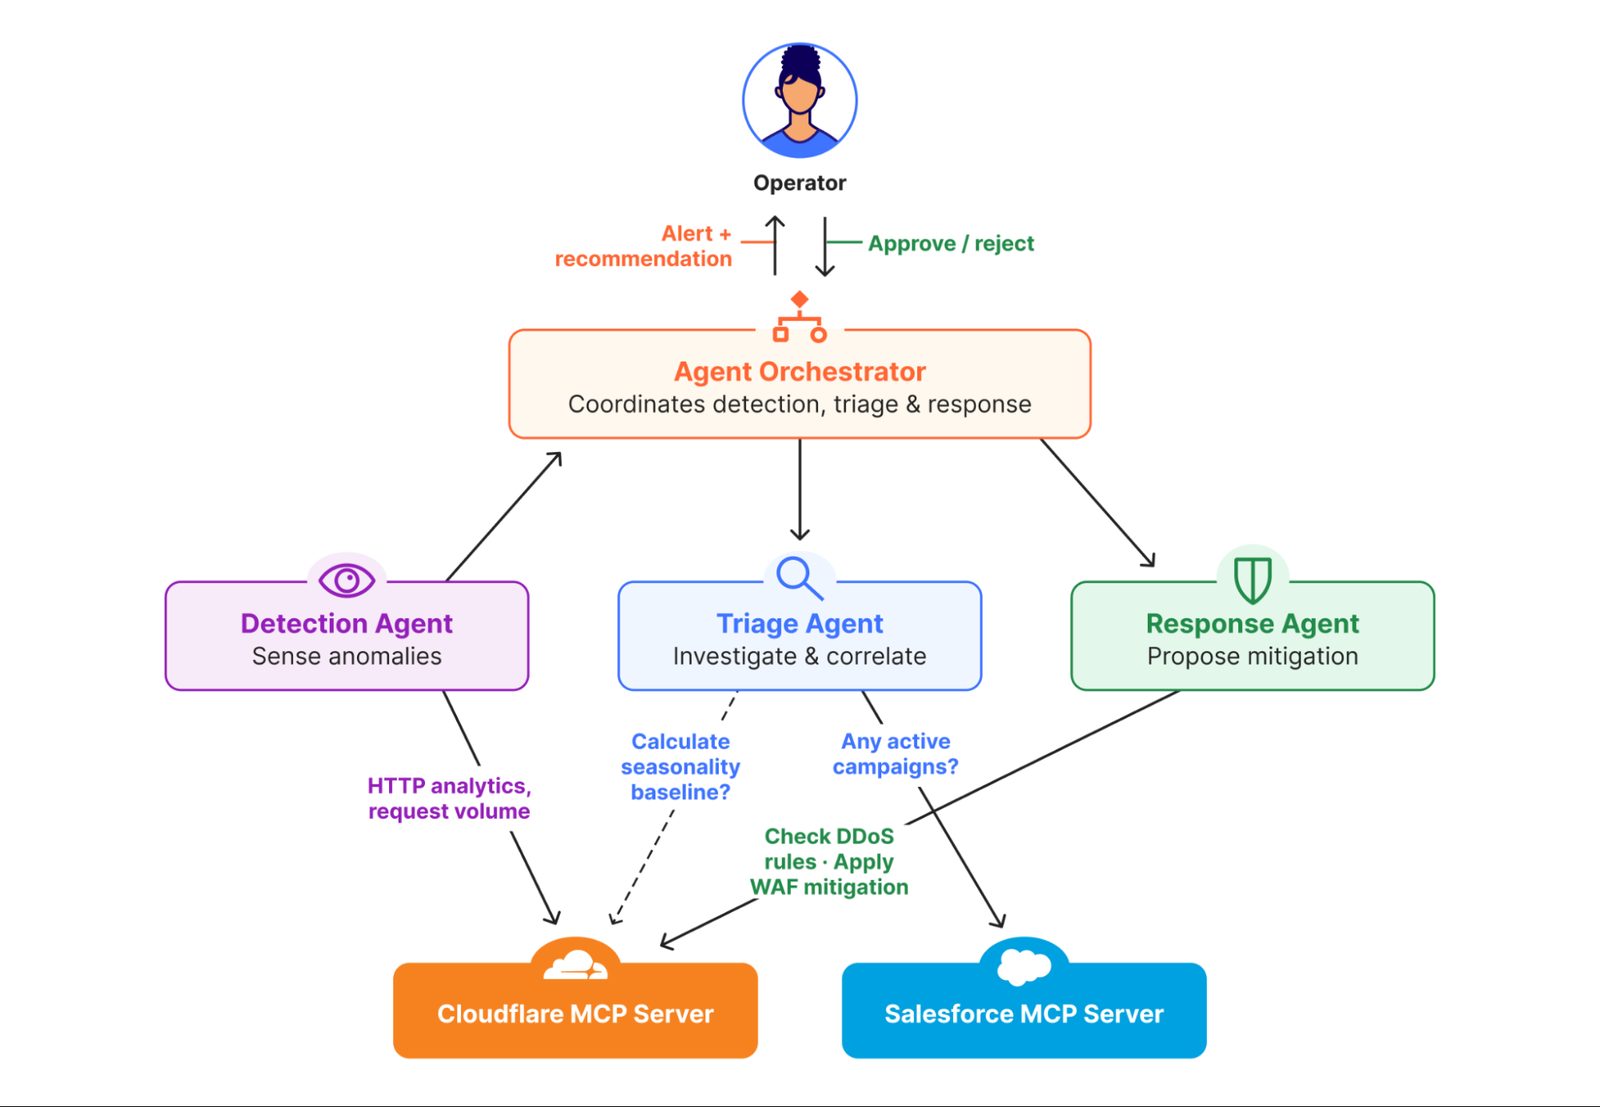
რეაგირების ეტაპზე Cloudflare უსაფრთხოების ოპერაციების პლატფორმას ქმნის: ერთი აგენტი ანომალიებს ეძებს, სპეციალიზებული აგენტები მტკიცებულებებს სწავლობენ, სისტემა კი შემარბილებელ ზომებს, მაგალითად rate limiting-ს, ადამიანის დასამტკიცებლად სთავაზობს. Cloudforce One-ის Threat Events Platform ყველა ანგარიშისთვის უფასო ხდება.
მიზანია სისტემა, რომელიც ყოველი მცდელობისგან სწავლობს და უფრო ეფექტური ხდება.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.